



Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Две китайские APT-группировки правительственного уровня ведут операции кибершпионажа под прикрытием программ-шифровальщиков. В частности, злоумышленники используют загрузчик HUI Loader и пытаются добраться до интеллектуальной собственности западных и японских компаний.

О киберкампании китайских хакеров рассказали исследователи из Secureworks. Речь идёт о двух кибергруппировках — Bronze Riverside (APT41) и Bronze Starlight (APT10), которые используют HUI Loader для установки вредоносов PlugX, Cobalt Strike и QuasarRAT.

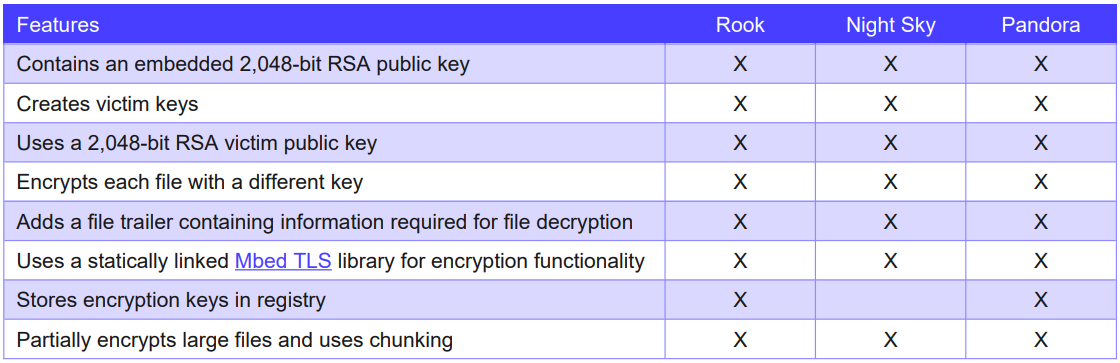
В качестве прикрытия шпионажа и для отвлечения внимания использовались пять семейств программ-вымогателей: LockFile, AtomSilo, Rook, Night Sky и Pandora. Новая версия HUI Loader позволяла перехватывать вызовы Windows API, а также отключать функции Event Tracing for Windows (ETW) и Antimalware Scan Interface (AMSI).

В Secureworks отметили, что Pandora и последняя версия HUI Loader имеют схожие куски кода, но здесь стоит упомянуть, что Night Sky, Pandora и Rook — все они обязаны своим происхождением исходному коду Babuk.


Интересно, что пять упомянутых шифровальщиков никогда не хватали звёзд с неба и даже расценивались ИБ-специалистыми как своего рода поделки. Отсюда следует вывод: Bronze Starlight специально использует вымогатели низкого качества для маскировки по-настоящему важной части атак — кибершпионажа.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru