



Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Новая интересная киберкампания, за которой стоит, предположительно, китайская правительственная группа “Tropic Trooper“, выбрала себе целью скрипт-киддис — неопытных и начинающих киберпреступников. Злоумышленники используют загрузчик Nimbda и свежий вариант трояна Yahoyah.

Интересно, что упомянутый троян входит в состав потенциально опасного инструмента, известного под именем “SMS Bomber“. Такие тулзы, как правило, используются начинающими хакерами для DoS-атак на различные веб-сайты.

Согласно отчёту специалистов Check Point, обративших внимание на атаки китайской кибергруппы, злоумышленники имеют достаточно хорошее представление о криптографии и умело обращаются с AES.

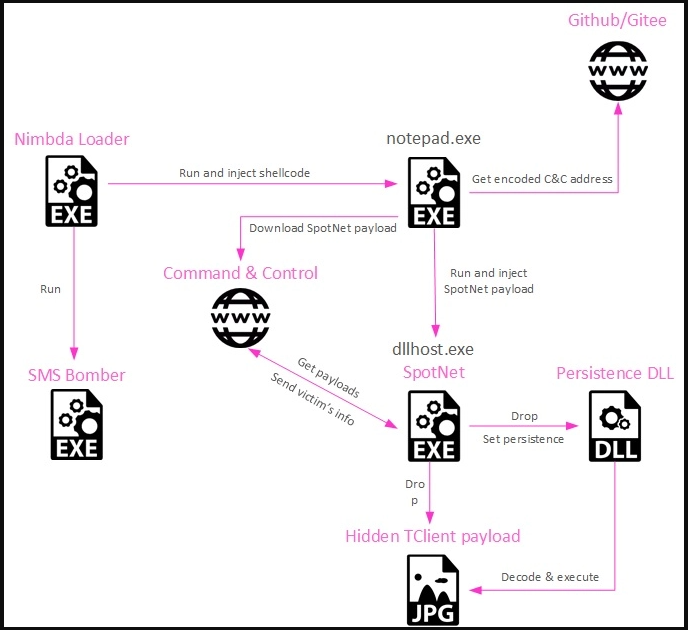
Атаки начинаются с загрузки вредоносной версии SMS Bomber, в которой содержится стандартный бинарник, а также дополнительный злонамеренный код, который внедряется в процесс notepad.exe.

В сущности, это лоадер Nimbda, использующий иконку SMS Bomber и содержащий исполняемый файл инструмента для DoS-атак.


Вредонос в фоновом режиме внедряет шелл-код в процесс “notepad“ и пытается соединиться с репозиторием на GitHub. Далее софт фетчит обфусцированный исполняемый файл, расшифровывает его и запускает с помощью техники «выдалбливания процесса» (Process Hollowing).

В итоге жертва получает пейлоад Yahoyah, собирающий данные об инфицированном устройстве. В частности, вредоносную программу интересует следующая информация:

  • Идентификаторы точек Wi-Fi.
  • Имя компьютера.
  • MAC-адрес.
  • Версию операционной системы.
  • Установленные антивирусные программы.
  • Наличие в системе файлов WeChat и Tencent.

На заключительном этапе пейлоад кодируется в JPG-изображение с помощью стеганографии.


Стоит также отметить кастомную имплементацию AES: обратная последовательность циклических операций выполняется дважды. Поэтому в отчёте Check Point специалисты называют это “AEES“.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru