



В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

Атаки прибавили 15%. В Positive Technologies сравнили последний квартал 2021 и первый 2022 года. В пятерку самых “востребованных” киберпреступниками теперь входят медиаресурсы, а в новых трендах угроз — вайперы.

Эксперты подтверждают рост кибервторжений и связывают их с обострением противостояния в киберпространстве. В этом свежее исследование от Positive Technologies ничем не отличается от других подобных.

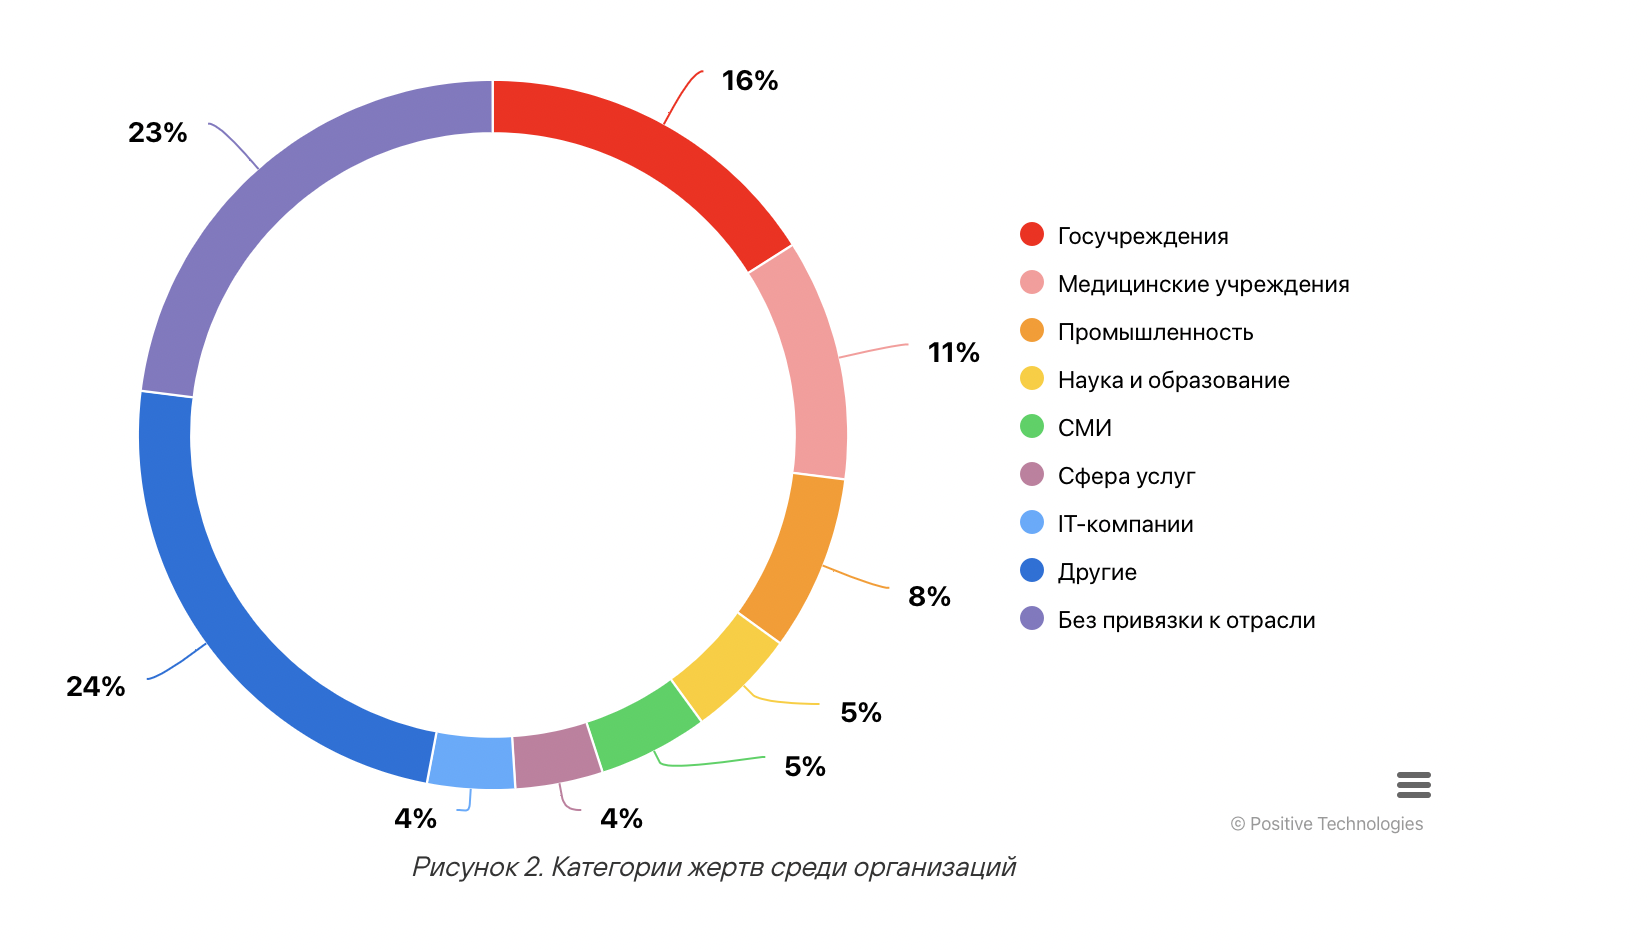
Из нового — изменился “рейтинг” самых атакуемых отраслей. Теперь в ТОП-5 входят медиаресурсы. На них, как и на образовательные площадки, приходится по 5% всех взломов.

Общий список лидеров выглядит так:

  1. Госучреждения — 16%
  2. Медицина — 11%
  3. Промышленность — 8%
  4. Наука и образование — 5%
  5. СМИ — 5%


При этом атаки на государственные сайты с января по март удвоились, если сравнивать их с данными трех последних месяцев прошлого года — 22% против 13%.

Киберпреступник образца 2022 отлично владеет инфостилером — шпионской программой, направленной на кражу информации. Особый интерес представляют учетки VPN-сервисов, которые потом продают в даркнете. Доля шпионского софта в атаках на организации составляет 18%, на частные лица — почти 40%.

Эксперты Positive Technologies отмечают появление вайперов, уничтожающих данные:

“В первом квартале этого года мы наблюдали увеличение количества атак с использованием вайперов — вредоносного ПО для удаления данных: для организаций их доля составляет 3%, а для частных лиц — 2%”, — приводит цифры аналитик исследовательской группы Positive Technologies Екатерина Семыкина.

Среди популярных „очистителей“ данных отмечают WhisperGate, HermeticWiper, IsaacWiper, DoubleZero, CaddyWiper. Есть случаи, когда такие вредоносы имитировали атаку программы-вымогателя. Жертвы даже получали сообщения о выкупе, но ключи дешифрования так никто и не вернул, а данные уничтожили.

Способов распространить вайпер много: HermeticWiper заползает сетевым червём, а DoubleZero содержался в архивах, попавших через целевые фишинговые атаки. В случае с CaddyWiper взломщики уже имели доступ к скомпрометированным сетям организаций.

Напомним, исследование Positive Technologies касается данных за январь-март 2021 года. Весной этого года “ком” атак продолжил расти, а май побил все сезонные антирекорды по утечкам.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru