



В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

Атаки прибавили 15%. В Positive Technologies сравнили последний квартал 2021 и первый 2022 года. В пятерку самых “востребованных” киберпреступниками теперь входят медиаресурсы, а в новых трендах угроз — вайперы.

Эксперты подтверждают рост кибервторжений и связывают их с обострением противостояния в киберпространстве. В этом свежее исследование от Positive Technologies ничем не отличается от других подобных.

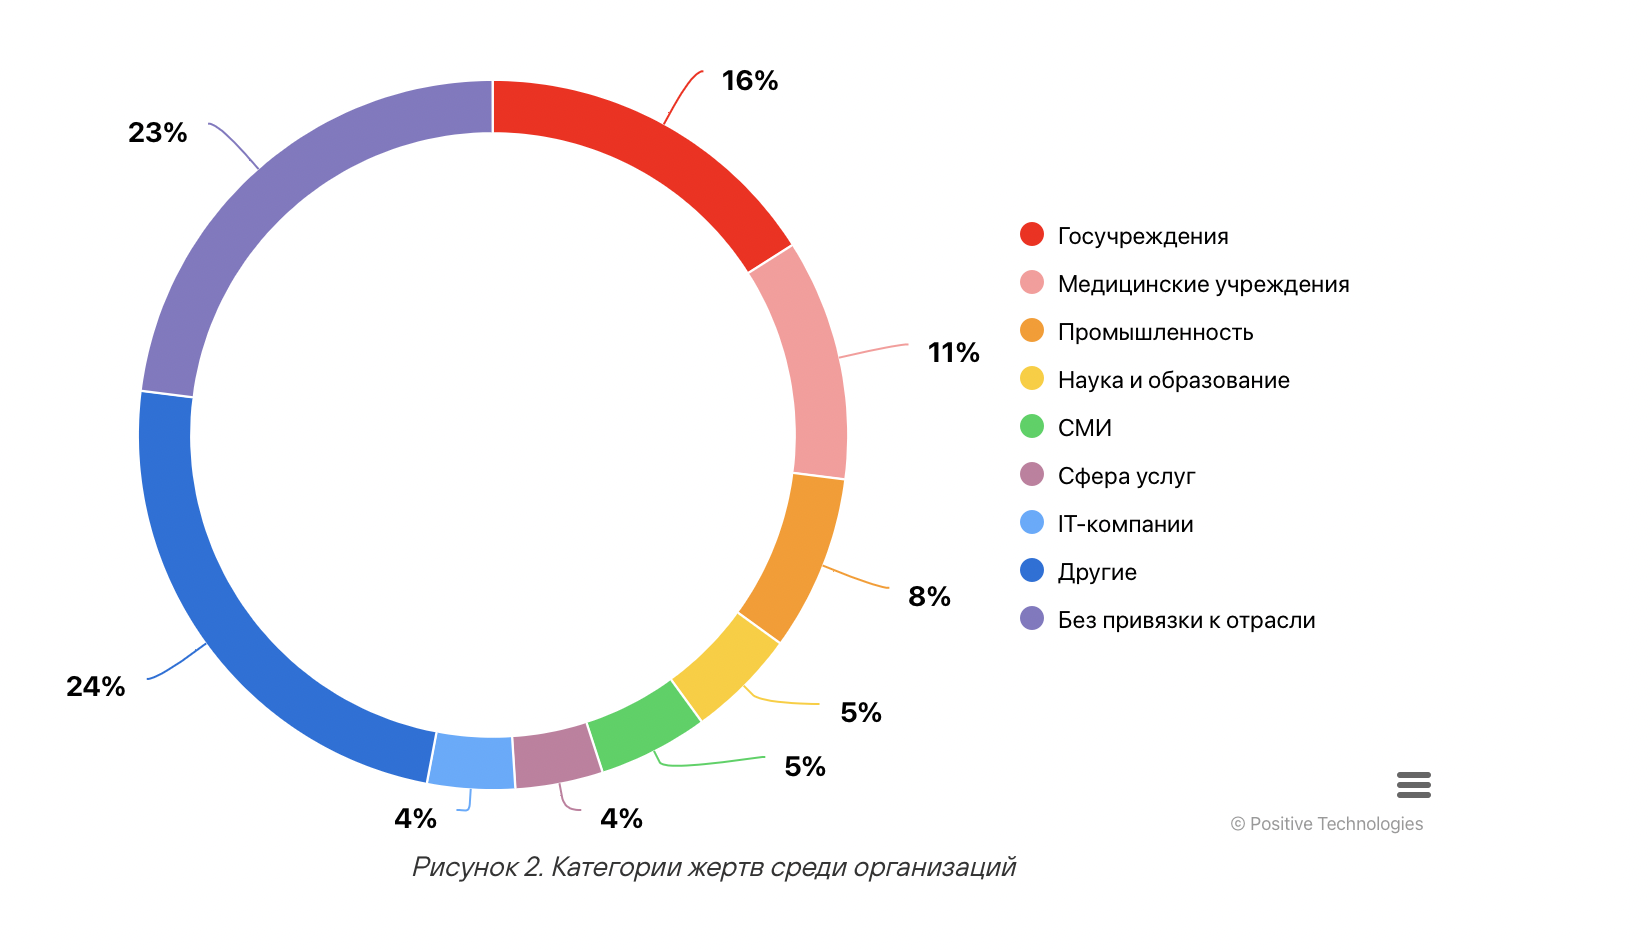
Из нового — изменился “рейтинг” самых атакуемых отраслей. Теперь в ТОП-5 входят медиаресурсы. На них, как и на образовательные площадки, приходится по 5% всех взломов.

Общий список лидеров выглядит так:

  1. Госучреждения — 16%
  2. Медицина — 11%
  3. Промышленность — 8%
  4. Наука и образование — 5%
  5. СМИ — 5%


При этом атаки на государственные сайты с января по март удвоились, если сравнивать их с данными трех последних месяцев прошлого года — 22% против 13%.

Киберпреступник образца 2022 отлично владеет инфостилером — шпионской программой, направленной на кражу информации. Особый интерес представляют учетки VPN-сервисов, которые потом продают в даркнете. Доля шпионского софта в атаках на организации составляет 18%, на частные лица — почти 40%.

Эксперты Positive Technologies отмечают появление вайперов, уничтожающих данные:

“В первом квартале этого года мы наблюдали увеличение количества атак с использованием вайперов — вредоносного ПО для удаления данных: для организаций их доля составляет 3%, а для частных лиц — 2%”, — приводит цифры аналитик исследовательской группы Positive Technologies Екатерина Семыкина.

Среди популярных „очистителей“ данных отмечают WhisperGate, HermeticWiper, IsaacWiper, DoubleZero, CaddyWiper. Есть случаи, когда такие вредоносы имитировали атаку программы-вымогателя. Жертвы даже получали сообщения о выкупе, но ключи дешифрования так никто и не вернул, а данные уничтожили.

Способов распространить вайпер много: HermeticWiper заползает сетевым червём, а DoubleZero содержался в архивах, попавших через целевые фишинговые атаки. В случае с CaddyWiper взломщики уже имели доступ к скомпрометированным сетям организаций.

Напомним, исследование Positive Technologies касается данных за январь-март 2021 года. Весной этого года “ком” атак продолжил расти, а май побил все сезонные антирекорды по утечкам.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru