



Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

Всем пользователям Firefox дефолтно включат защиту Total Cookie Protection

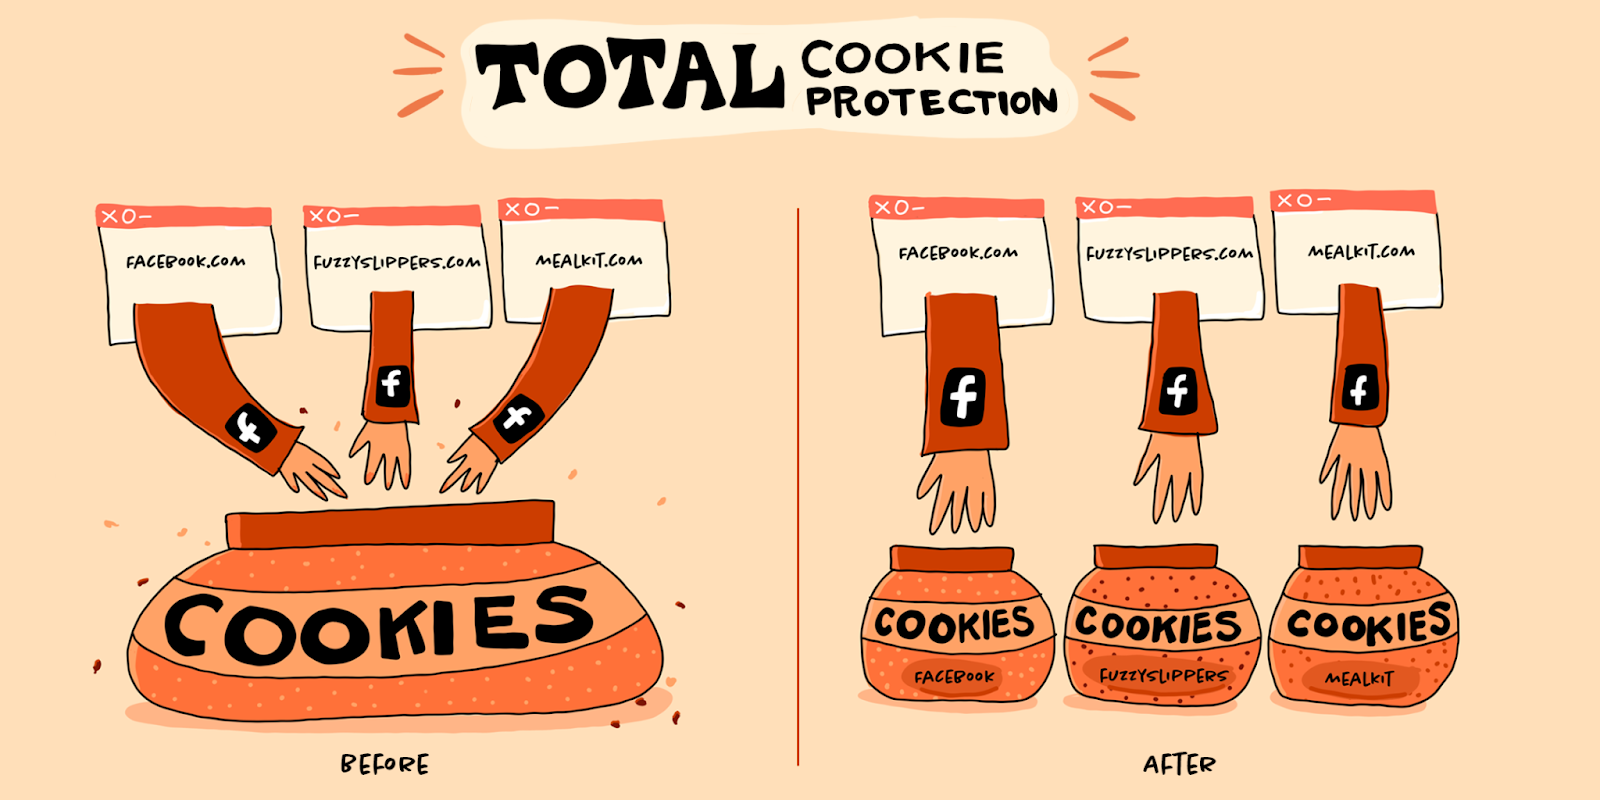
Вчера, 14 июня, компания Mozilla начала централизованно менять настройки приватности десктопных Firefox по всей пользовательской базе. Функциональность Total Cookie Protection (TCP), ранее доступная только в режиме строгой защиты от трекинга и при просмотре сайтов «инкогнито», будет теперь включена в браузере по умолчанию.

Механизм TCP создает отдельное, изолированное хранилище для куки каждого сайта, на который заходит пользователь. Доступ к содержимому файла может получить только его источник; таким образом, отслеживание перемещений пользователя и его поведения на других сайтах становится невозможным.


Возможность межсайтовой передачи куки оставлена лишь для сервисов, не связанных с трекингом, — например, для систем единого входа. Информация о блокировке и разрешении отслеживания отображается в меню, выпадающем при клике по значку щита в адресной строке браузера. При изменении настроек вручную Firefox сохраняет предпочтения в течение 30 дней.

По данным Mozilla, ее браузером в настоящее время активно пользуются более 200 млн обитателей всемирной паутины. Идею оградить их от трекинга, которым зачастую злоупотребляют не только рекламодатели, в компании начали разрабатывать лет десять назад.

В 2015 году в Firefox появилась опция Tracking Protection, которую можно было включить, перейдя в режим приватного просмотра. Впоследствии эта защита стала дефолтной; ее также переименовали в Enhanced Tracking Protection (ETP) и расширили, добавив возможность автоматической блокировки сторонних куки.

Концепция полной защиты от межсайтовой слежки через куки (TCP) была впервые реализована в десктопном Firefox 86 — как дополнение к ETP, осуществляющей блокировку трекеров на основе обновляемого списка злостных нарушителей приватности. С этого года возможности TCP доступны также пользователям Android-устройств и iPhone.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru