



Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

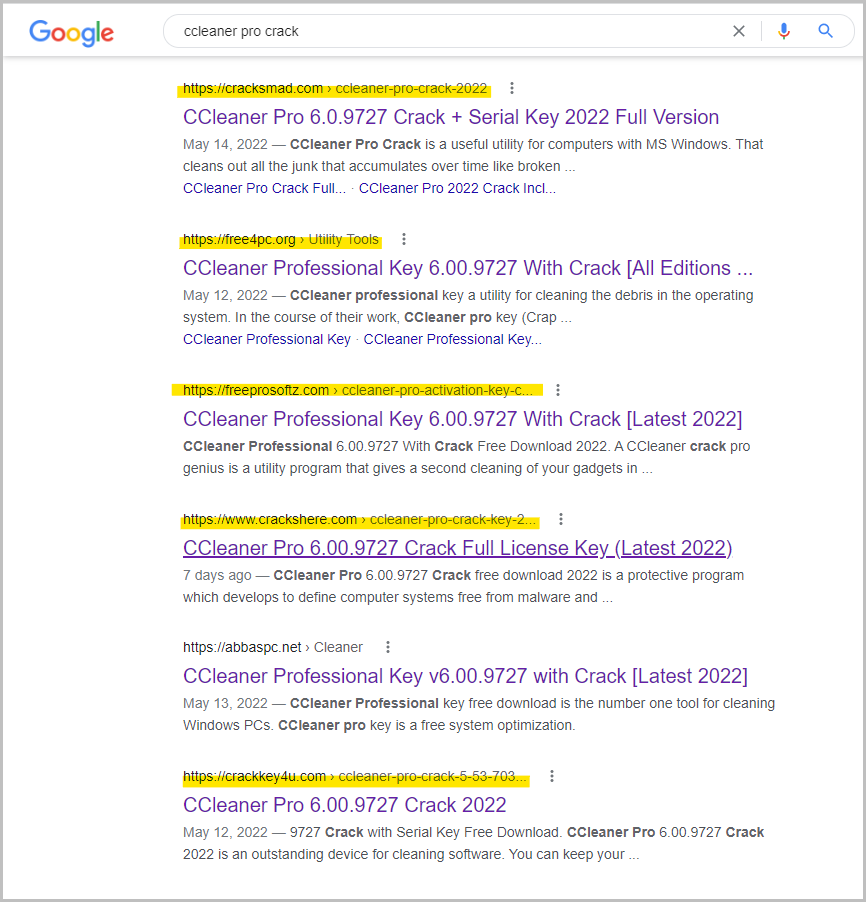
Вредоносная программа, пытающаяся добраться до паролей, данных банковских карт и криптовалютных кошельков, распространяется через поисковую выдачу, рекламирующую пиратскую версию софта CCleaner Pro для Windows.

Специалисты антивирусной компании Avast, анализировавшие эту киберпреступную активность, назвали кампанию “FakeCrack“. В среднем число ежедневных заражений, по статистике исследователей, составляет 10 тысяч.

Данные телеметрии, полученные от клиентов Avast, показали, что большая часть жертв находится во Франции, Бразилии, Индонезии и Индии. Распространяемый вредонос представляет собой программу для кражи персональных данных, которая также может перенаправлять веб-трафик.

Стоящие за FakeCrack киберпреступники используют хорошо известные методы продвижения в поисковой выдаче Google, которые гарантируют, что вредоносные ссылки попадут на первые места. Желающие бесплатно скачать CCleaner Professional пользователи в итоге оказываются на злонамеренных сайтах, которые впаривают им исполняемый файл вредоноса.


Исполняемый файл подаётся в ZIP-архиве и загружается, как правило, с легитимных хостинговых платформ вроде filesend.jp или mediafire.com. Архив защищён простым паролем — «1234», чтобы избежать детектирования антивирусами.

Специалисты Avast отметили восемь разных исполняемых файлов, встречающихся в таких архивах. Два наиболее популярных имени — “setup.exe” и “cracksetup.exe”. Попав в систему, зловред пытается вытащить данные из браузера Google Chrome, среди которых могут быть логины и пароли.

«Атакующие настроили IP-адрес на загрузку вредоносного скрипта Proxy Auto-Configuration (PAC). Каждый раз, когда жертва посещает один из указанных доменов, её трафик перенаправляется на прокси-сервер, находящийся под контролем злоумышленников», — пишет Avast в отчёте.

Эта функциональность добавляется с помощью ключа реестра — HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings. Жертвы могут отключить прокси в настройках Windows, пройдя в раздел « Сеть и Интернет».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru