



Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

В конце апреля эксперты Qihoo 360 Technology зафиксировали новую волну атак, нацеленных на засев Magniber; злоумышленники предлагали владельцам Windows 10 совершить апгрейд. Спустя месяц появились вредоносные пакеты, развивающие эту легенду: шифровальщик начал атаковать Windows 11 под видом обновления для этой ОС.

По свидетельству Qihoo 360, способы распространения Magniber остались прежними. Его раздают с различных форумов, пиратских и порносайтов через ссылки на сторонние сетевые диски. Изменились только имена вредоносных файлов; теперь они называются win10-11_system_upgrade_software.msi, иногда — covid.warning.readme.xxxxxxxx.msi.

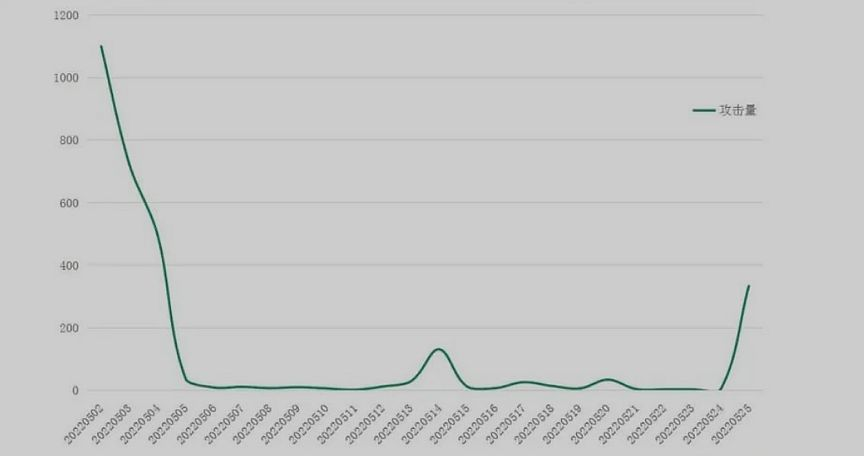
Динамика атак шифровальщика в мае в версии китайских специалистов по ИБ выглядит следующим образом:


Анализ новейших семплов показал, что сама вредоносная программа почти не изменилась. Она по-прежнему способна заражать разные версии Windows, а используемый метод шифрования (AES + RSA-2048) оставляет мало надежды на создание бесплатного декриптора.

К зашифрованным файлам Magniber добавляет расширение — случайный набор символов. Для каждой жертвы в сети Tor создается отдельная страница. Если выкуп не уплачен в назначенный срок, onion-ссылка деактивируется. Тем, кто совершит платеж в течение пяти дней, предлагаются скидки — с них возьмут только 0,09 биткоина (около $2850 по текущему курсу); по истечении этого срока сумма удваивается.

В конце прошлого года распространители Magniber внедряли его через уязвимости в Internet Explorer. В январе они вооружились эксплойтами для Microsoft Edge и Google Chrome и выдавали зловреда за приложение для браузера, используя файлы .appx с действующим сертификатом.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru