



Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

На YouTube и в Discord рекламируется новый инструмент для создания вредоносных программ с функциями кражи данных и получения снимков экрана. Как оказалось, собранные из конструктора зловреды отправляют добычу оператору, используя Discord-функцию Webhooks.

В ИБ-компании Uptycs новому билдеру присвоили имя KurayStealer. Анализ созданного с его помощью семпла показал, что написанный на Python инфостилер схож с другими собратьями, коды которых можно найти в публичных репозиториях — например, на GitHub.

При запуске вредонос прежде всего проверяет используемую версию (бесплатная или коммерческая) и по результатам загружает на машину жертвы файл DualMTS.py или DualMTS_VIP.py. После этого он пытается заменить строку api/webhooks в базе данных приложения BetterDiscord записью Kisses — чтобы обойти защиту и беспрепятственно отправлять краденые данные через вебхуки.

В случае успеха инфостилер делает скриншот, используя Python-модуль pyautogui, и определяет географическое местоположение жертвы через обращение к легитимному сервису ipinfo.io. После этого зловред приступает к сбору данных из приложений (в списке целей числятся два десятка программ, в том числе Discord, Microsoft Edge, Chrome, Opera, Яндекс.Браузер и Sputnik).

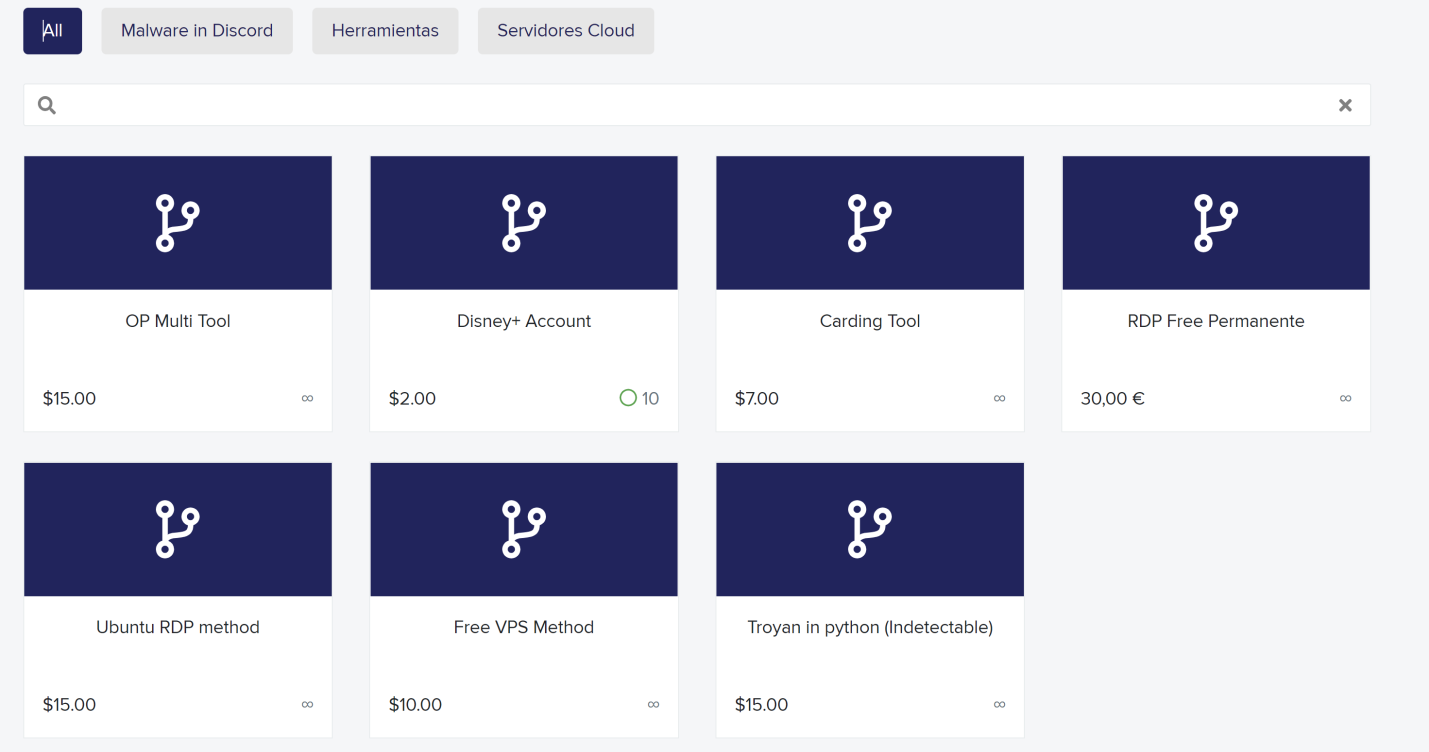
В коде KurayStealer аналитики нашли имя создателей — Suleymansha & Portu, а также ссылку для приглашений в канал Discord, посвященный новинке. Его создал пользователь Portu#0022, в профиле которого приведена ссылка на интернет-магазин Shoppy, где числятся и другие вредоносные продукты того же авторства:


Профиль Portu также содержит ссылку на учетную запись YouTube — там можно было посмотреть, как пользоваться KurayStealer, однако автор уже удалил деморолик, оставив в аккаунте только мультяшную аватарку и информацию о своем месте жительства (Испания).

В конце апреля в Discord-канале Portu было опубликовано объявление о новом проекте — вирусописатели приступили к созданию шифровальщика.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru