



Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Исследователи в области кибербезопасности выявили новую кампанию киберпреступников, распространяющих вредоносную программу RedLine. На этот раз злоумышленники задействовали платформу YouTube и сыграли на общем интересе к теме невзаимозаменяемых токенов (NFT).

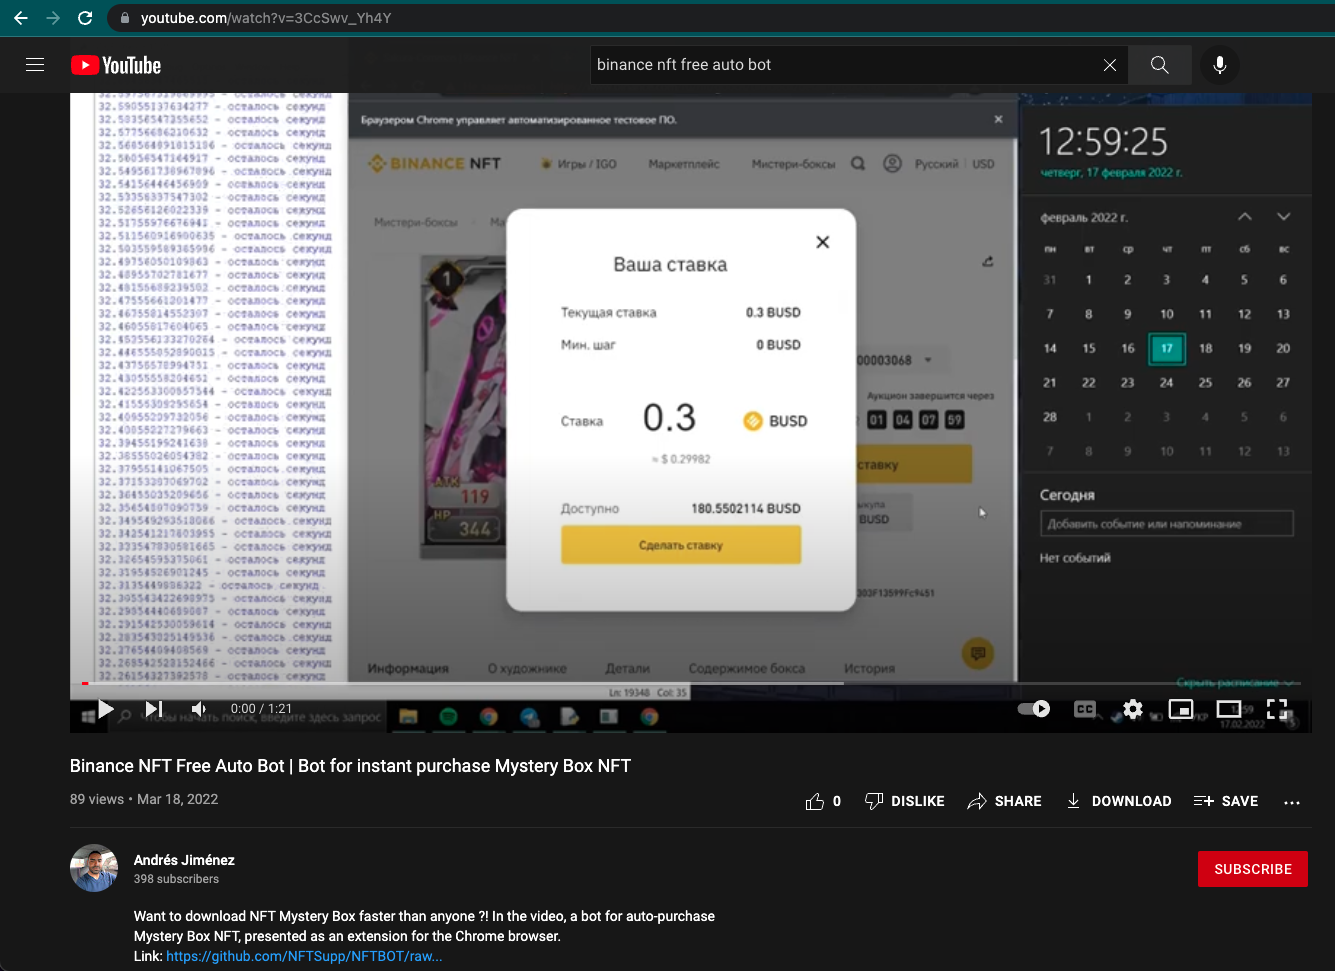
В качестве приманки операторы RedLine предлагают пользователям услуги некоего бота, который поможет автоматически приобрести Binance NFT Mystery Boxes, когда они станут доступны.

Свои предложения злоумышленники публикуют в описании к видеороликам, размещённым на YouTube. Потенциальной жертве предлагают загрузить на GitHub фейковый бот, который на деле оказывается инфостилером RedLine.

«Операторы вредоносной программы начали использовать GitHub в качестве площадки для хранения пейлоадов. Пусть вас не вводит в заблуждение дешевизна RedLine — этот зловред предлагает серьёзные функциональные возможности, которые могут привести к утечке важных данных жертвы», — объясняет Густаво Палазоло из Netskope Threat Labs.

Упомянутые видеоролики размещены на YouTube пользователем под именем Andrés Jiménez, у которого на данный момент около 400 подписчиков. Четыре ролика до сих пор доступны, а Google пока не реагирует на уведомления от экспертов.


По ссылкам в описании скачивается архив с именем BinanceNFT.bot v.1.3.zip, в котором содержатся исполняемый файлы BinanceNFT.bot v.1.3.exe и VC_redist.x86.exe. Первый является семплом RedLine, второй — установщиком Microsoft Visual C++ Redistributable. Также в архиве можно найти текстовый файл README.txt, где прописана инструкция по установке фейкового бота.

Интересно, что вредонос не будет запускаться на компьютере пользователей из следующих стран:

  • Армения
  • Азербайджан
  • Беларусь
  • Казахстан
  • Кыргызстан
  • Молдова
  • Россия
  • Таджикистан
  • Украина
  • Узбекистан

Напомним, что в начале года мы анализировали безопасность NFT и давали общее представление о невзаимозаменяемых токенах в статье «Что такое NFT и насколько безопасны невзаимозаменяемые токены». В прошлом месяце стало известно, что набор эксплойтов RIG доставляет RedLine через баг Internet Explorer.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru