



Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Исследователи в области кибербезопасности выявили новую кампанию киберпреступников, распространяющих вредоносную программу RedLine. На этот раз злоумышленники задействовали платформу YouTube и сыграли на общем интересе к теме невзаимозаменяемых токенов (NFT).

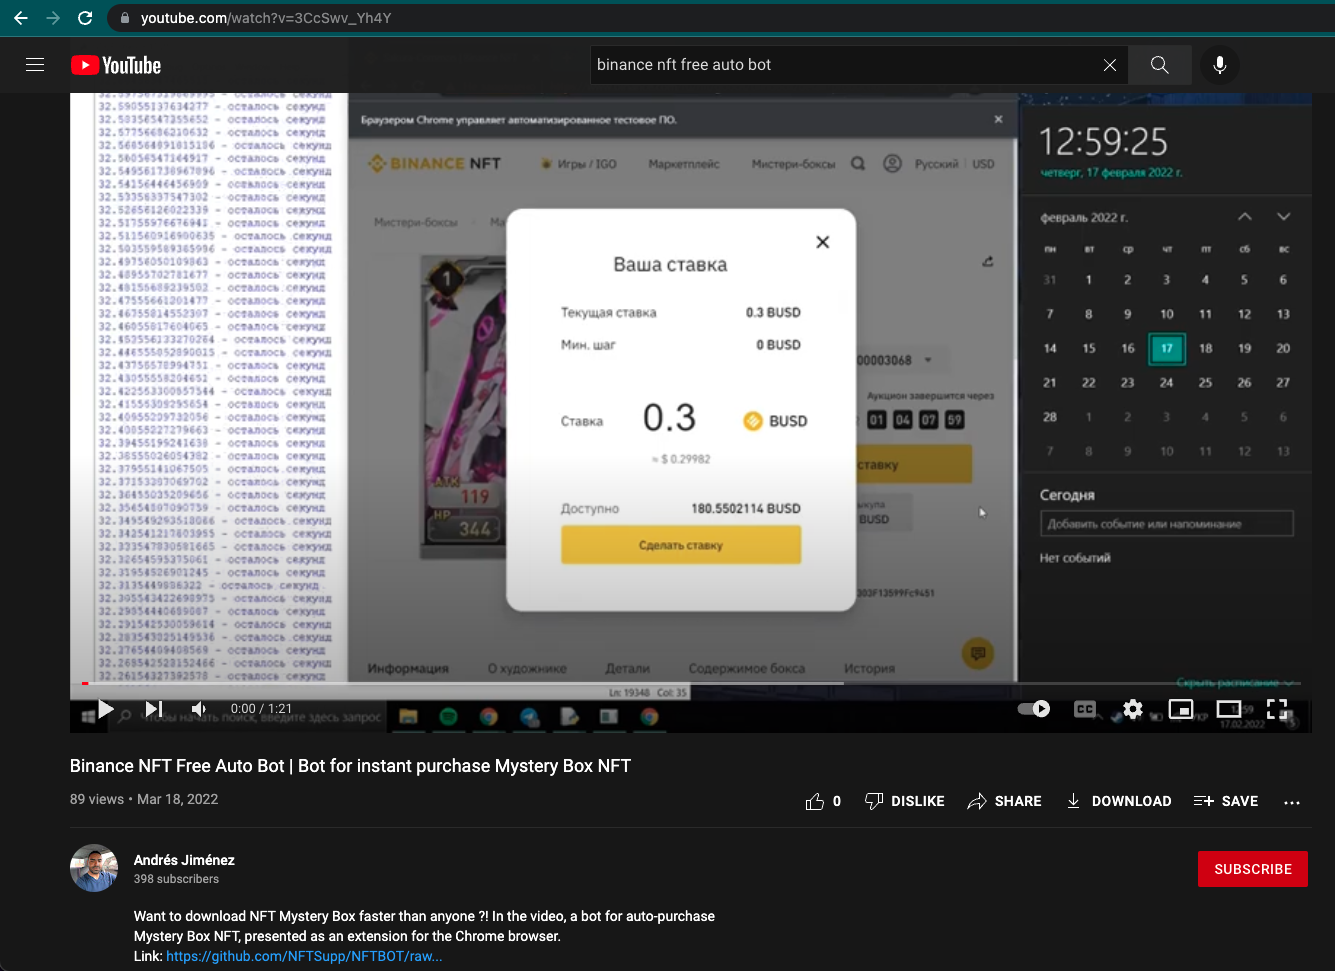
В качестве приманки операторы RedLine предлагают пользователям услуги некоего бота, который поможет автоматически приобрести Binance NFT Mystery Boxes, когда они станут доступны.

Свои предложения злоумышленники публикуют в описании к видеороликам, размещённым на YouTube. Потенциальной жертве предлагают загрузить на GitHub фейковый бот, который на деле оказывается инфостилером RedLine.

«Операторы вредоносной программы начали использовать GitHub в качестве площадки для хранения пейлоадов. Пусть вас не вводит в заблуждение дешевизна RedLine — этот зловред предлагает серьёзные функциональные возможности, которые могут привести к утечке важных данных жертвы», — объясняет Густаво Палазоло из Netskope Threat Labs.

Упомянутые видеоролики размещены на YouTube пользователем под именем Andrés Jiménez, у которого на данный момент около 400 подписчиков. Четыре ролика до сих пор доступны, а Google пока не реагирует на уведомления от экспертов.


По ссылкам в описании скачивается архив с именем BinanceNFT.bot v.1.3.zip, в котором содержатся исполняемый файлы BinanceNFT.bot v.1.3.exe и VC_redist.x86.exe. Первый является семплом RedLine, второй — установщиком Microsoft Visual C++ Redistributable. Также в архиве можно найти текстовый файл README.txt, где прописана инструкция по установке фейкового бота.

Интересно, что вредонос не будет запускаться на компьютере пользователей из следующих стран:

  • Армения
  • Азербайджан
  • Беларусь
  • Казахстан
  • Кыргызстан
  • Молдова
  • Россия
  • Таджикистан
  • Украина
  • Узбекистан

Напомним, что в начале года мы анализировали безопасность NFT и давали общее представление о невзаимозаменяемых токенах в статье «Что такое NFT и насколько безопасны невзаимозаменяемые токены». В прошлом месяце стало известно, что набор эксплойтов RIG доставляет RedLine через баг Internet Explorer.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru