



Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

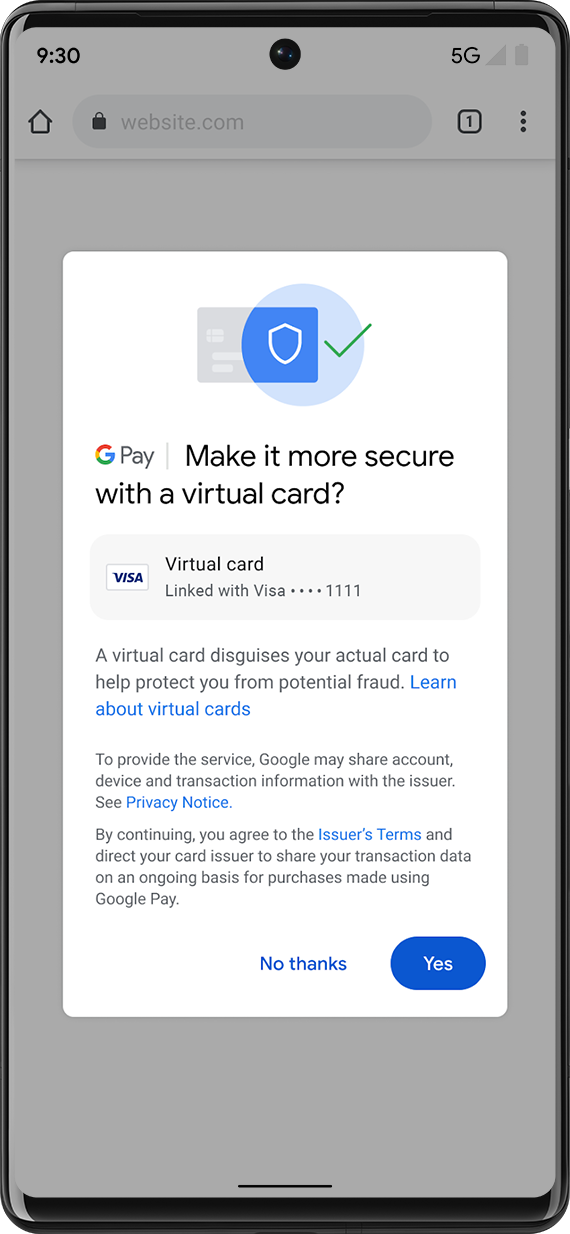
Google готовит в Chrome интересный функционал с точки зрения безопасности и конфиденциальности платёжных данных пользователей. Браузер позволит использовать номер виртуальной банковской карты при оплате товаров в онлайн-магазинах, а сведения реальной карты остаются в полной безопасности.

Проблема с вводом платёжных данных на сайтах торговых онлайн-площадок всем хорошо известна. Если такой ресурс, хранящий данные карт, взломают киберпреступники, все сведения попадут им в руки.

Здесь могут помочь так называемые виртуальные карты, номера которых можно подставить при оплате покупок онлайн. Однако далеко не все кредитные организации на сегодняшний день предоставляют такую возможность.

По словам Google, такие виртуальные карты будут выпускаться в США уже этим летом. Сейчас корпорация вместе с эмитентами кредитных карт и платёжными системами вроде Visa и American Express работает над реализацией новой функциональности.

Сначала нововведение появится в десктопной и Android-версии Chrome, чуть позже разработчики добавят возможность подставлять номера виртуальных карт и для пользователей iOS.


Арнольд Гольдберг, отвечающий за проект Payments в Google, обещает пользователям быструю и беспроблемную оплату с помощью номера виртуальной карты. Браузер сам будет заполнять формы, включая номер CVV, а управлять виртуальным картами и просматривать детали транзакций можно будет по адресу pay.google.com.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru