



Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Жертвам нового шифровальщика для Windows не рекомендуется платить выкуп. Платеж не поможет вернуть все заблокированные данные, о файлах размером больше 200 Мбайт придется забыть, так как вредонос их перезаписывает.

Запуск вымогательской кампании, именуемой Onyx (не путать с русскоязычным OnyxLocker и быстро угасшим спецпроектом для Грузии 5-летней давности), отследила ИБ-команда MalwareHunterTeam. Операторы нового зловреда, как и многие коллеги по цеху, используют двойной шантаж — воруют данные до шифрования, а потом угрожают публикацией в случае неуплаты выкупа.

Как оказалось, текст записки Onyx с требованием выкупа и предупреждение на его onion-сайте утечек позаимствованы у Conti. На странице Onyx News пока числятся шесть жертв заражения и кражи данных.

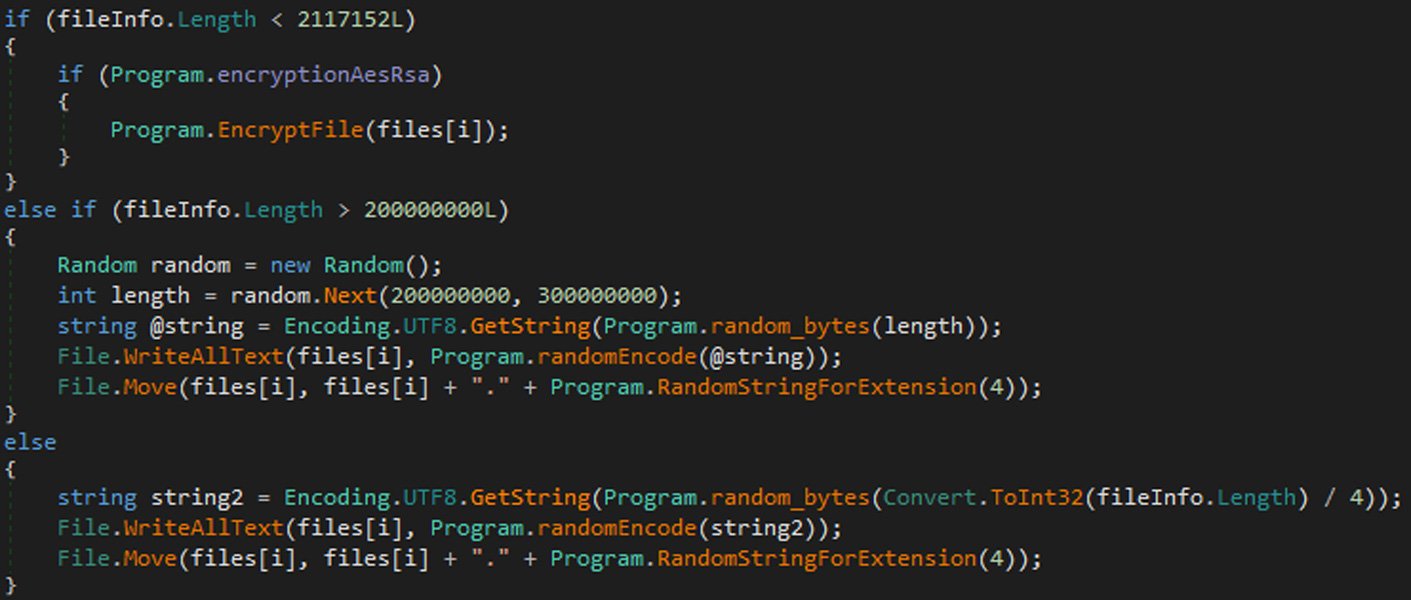
Анализ образца написанного на .NET зловреда показал, что это очередной франкенштейн, состряпанный из публично доступных исходников (эксперты обычно называют такие творения skidware, работа скрипт-кидди). Тем не менее, угроза оказалась нешуточной: вредонос шифрует только файлы весом до 200 Мбайт, более крупные он перезаписывает случайными данными, не оставляя жертве надежды на возврат.  


По мнению Лоуренса Абрамса (Lawrence Abrams) из Bleepng Computer, деструктивные функции были приданы Onyx умышленно, на багу это не похоже. Жертвам заражения не советуют идти на поводу у вымогателей и платить: это не поможет восстановить данные во всей полноте.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru