



Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Привереда Onyx не любит большие файлы — он их не шифрует, а портит

Жертвам нового шифровальщика для Windows не рекомендуется платить выкуп. Платеж не поможет вернуть все заблокированные данные, о файлах размером больше 200 Мбайт придется забыть, так как вредонос их перезаписывает.

Запуск вымогательской кампании, именуемой Onyx (не путать с русскоязычным OnyxLocker и быстро угасшим спецпроектом для Грузии 5-летней давности), отследила ИБ-команда MalwareHunterTeam. Операторы нового зловреда, как и многие коллеги по цеху, используют двойной шантаж — воруют данные до шифрования, а потом угрожают публикацией в случае неуплаты выкупа.

Как оказалось, текст записки Onyx с требованием выкупа и предупреждение на его onion-сайте утечек позаимствованы у Conti. На странице Onyx News пока числятся шесть жертв заражения и кражи данных.

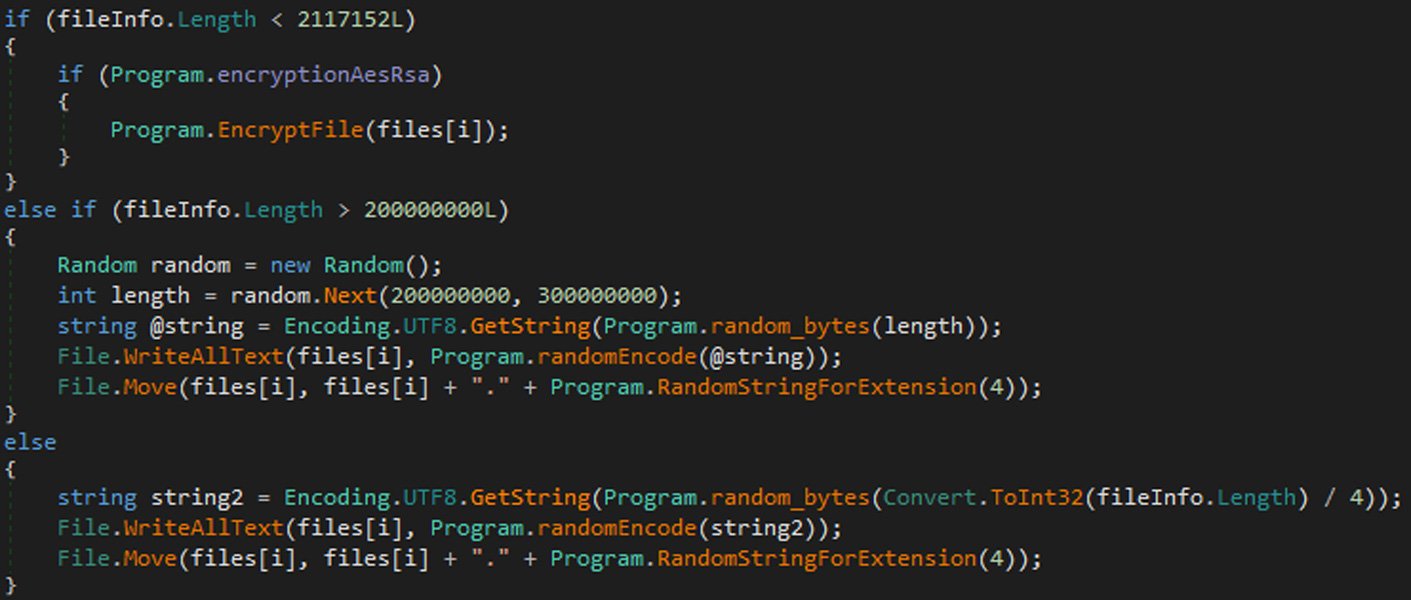
Анализ образца написанного на .NET зловреда показал, что это очередной франкенштейн, состряпанный из публично доступных исходников (эксперты обычно называют такие творения skidware, работа скрипт-кидди). Тем не менее, угроза оказалась нешуточной: вредонос шифрует только файлы весом до 200 Мбайт, более крупные он перезаписывает случайными данными, не оставляя жертве надежды на возврат.  


По мнению Лоуренса Абрамса (Lawrence Abrams) из Bleepng Computer, деструктивные функции были приданы Onyx умышленно, на багу это не похоже. Жертвам заражения не советуют идти на поводу у вымогателей и платить: это не поможет восстановить данные во всей полноте.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru