



Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

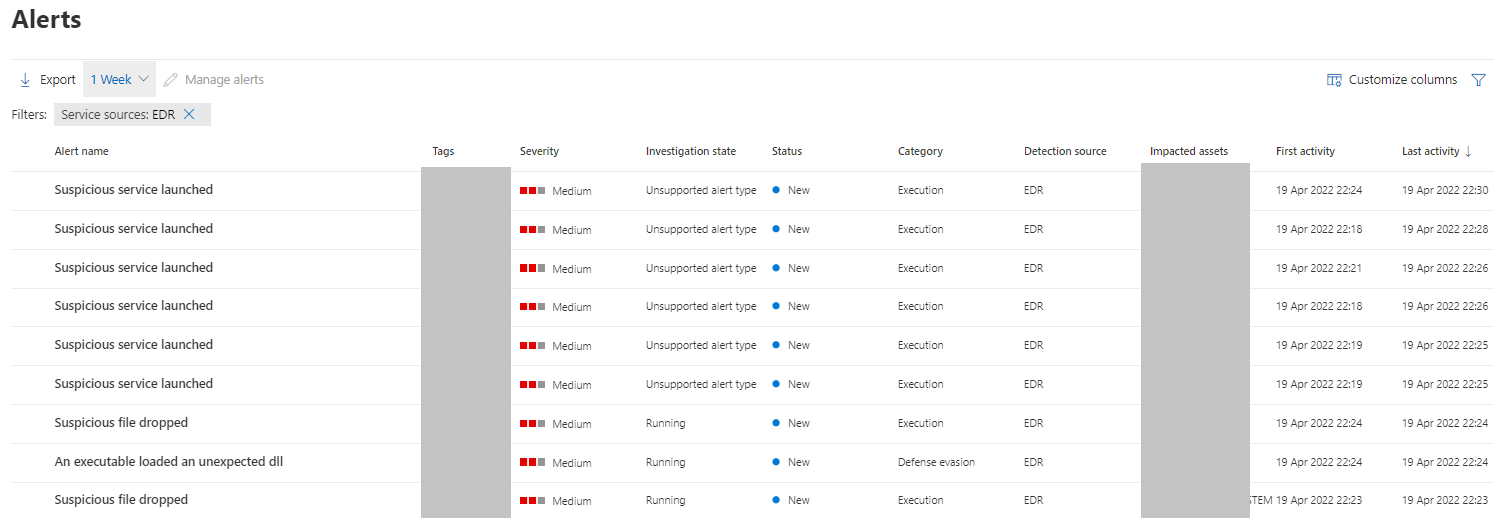
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять «радует» администраторов ложноположительными срабатываниями. Теперь корпоративная платформа заподозрила неладное в официальных обновлениях Google Chrome.

Сисадмины уже разместили жалобы на площадках Twitter и Reddit (1, 2, 3, 4), согласно которым Microsoft Defender for Endpoint (ранее Microsoft Defender ATP) на днях начал маркировать апдейты популярного браузера, ссылаясь на их подозрительное поведение.

По словам администраторов, которых затронул этот баг, защитное решение сообщает о «многосоставном киберинциденте, включающем попытки проникновения в систему». Microsoft поспешила прокомментировать ситуацию, отметив, что такое поведение вызвано ложноположительным срабатыванием, а не вредоносной активностью.

«Системные администраторы могут получать ложные алерты от Microsoft Defender for Endpoint, срабатывающие на Google Update. Как выяснилось в ходе проверки, это однозначно сбой в работе программы. Мы обновили логику её работы, чтобы уберечь пользователей от этой ошибки», — пишет техногигант.


Напомним, что в декабре прошлого года Microsoft Defender испугал админов ложным детектом трояна Emotet, а уже в марте 2022-го Microsoft Defender for Endpoint принял обновления Office за шифровальщика.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru