



НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

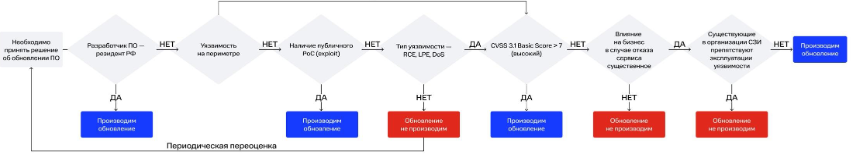
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) разработал алгоритм, призванный упростить процесс принятия решения о необходимости установки апдейтов для программ иностранного производства. В конце марта российская CERT советовала в таких случаях отключить автообновление из-за возможной угрозы безопасности информационным ресурсам РФ.

Прежняя мера, по словам НКЦКИ (PDF), была краткосрочной и вынужденной: были зафиксированы случаи внедрения в зарубежный софт недокументированных возможностей (НДВ) либо механизмов блокировки работы. Поскольку в долгосрочной перспективе отказ от обновления может привести к накоплению уязвимостей, угроза потери важных данных или приостановки критичных бизнес-процессов может оказаться выше рисков, связанных с внедрением нежелательного контента.

Чтобы облегчить ИБ-службам принятие решений в столь непростой ситуации, НКЦКИ создал алгоритм, учитывающий все возможные критерии оценки. Его не рекомендуется применять для обновления софта, используемого в АСУ ТП; его также нельзя использовать в тех случаях, когда речь идет о программах для мобильных устройств.


При работе с алгоритмом необходимо учитывать следующее:

  • это лишь рекомендация, за ее применение отвечает исполнитель;
  • алгоритм не предусматривает граничные случаи, поэтому его следует использовать с учетом контекста;
  • перед обновлением софт надлежит проверить в тестовой среде или по контрольной выборке;
  • в тех случаях, когда можно предотвратить эксплойт средствами защиты, обновление лучше не производить;
  • если есть возможность проверить наличие НДВ в апдейтах, решение следует принимать по результатам собственного анализа, а не по алгоритму НКЦКИ.
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru