



Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Ещё один банковский троян для мобильных устройств на Android привлёк внимание экспертов необычными функциональными возможностями. Получивший имя Fakecalls вредонос перехватывает звонки жертвы в техподдержку и соединяет её напрямую с операторами зловреда.

Авторы трояна маскируют его под одно из банковских приложений, отображая официальный логотип и телефонный номер, по которому можно связаться с технической поддержкой клиентов.

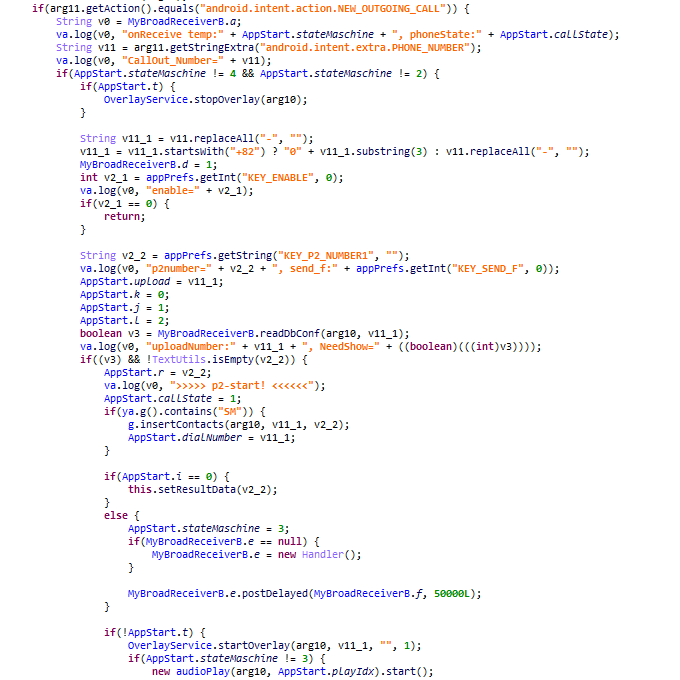
Если владелец заражённого Android-устройства попробует позвонить в кредитную организацию, вредоносная программа перехватит звонок и отобразит кастомный экран набора номера, который практически не отличить от легитимного.


Таким образом, пока жертва наблюдает наложение фейкового звонка с подставленным номером банка, реальный вызов идёт на номер киберпреступников. Последние, взяв трубку, играют роль сотрудников техподдержки и «консультируют» клиента, что, конечно же, приводит к потере денежных средств.

Для корректной работы в системе Fakecalls запрашивает ряд разрешений, чтобы получить доступ к списку контактов, микрофону, камере, данным геолокации и функциональности телефона. Специалисты «Лаборатории Касперского» разобрали образец Android-трояна и пришли к выводу, что вредонос также может проигрывать записанные сообщения, имитирующие автоматические ответы реальной техподдержки.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru