



Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Octo — новый банковский троян для Android-устройств, который недавно был замечен в реальных кибератаках. Вредонос предоставляет злоумышленникам удалённый доступ, с помощью которого они осуществляют мошеннические операции.

Судя по всему, авторы Octo при разработке трояна брали за основу зловред ExoCompact. Атаки операторов ExoCompact прекратились в 2018 году, тогда же исходный код программы утёк в Сеть.

Тем не менее Octo существенно отличается от ExoCompact качественно доработанным модулем, обеспечивающим удалённый доступ к заражённому устройству. Функция MediaProjection системы Android передаёт злоумышленникам то, что происходит на дисплее смартфона (обновляется каждую секунду), а знаменитая служба Accessibility Service для людей с ограниченными возможностями позволяет удалённо осуществлять действия на девайсе.

Для маскировки вредоносной активности Octo использует наложение в виде чёрного экрана, устанавливает минимальный уровень яркости дисплея и отключает все уведомления с помощью режима «не беспокоить».

Таким образом, пользователь будет думать, что мобильное устройство находится в спящем режиме, хотя на деле оно может выполнять отправленные киберпреступником команды. Оператор при этом может имитировать нажатия и жесты на дисплее, писать текст, изменять данные в буфере обмена и осуществлять скроллинг.

Также в распоряжении Octo есть мощный кейлогер, способный мониторить и записывать все действия владельца Android-смартфона. Среди интересных функций трояна специалисты отмечают следующие:

  • Блокировка уведомлений от конкретных приложений.
  • Перехват СМС-сообщений.
  • Отключение звука и блокировка экрана.
  • Запуск отдельных приложений.
  • Открытие / закрытие сессий удалённого доступа.
  • Обновление списка C2 (командный сервер).
  • Открытие URL.
  • Отправка СМС-сообщений на любой номер.

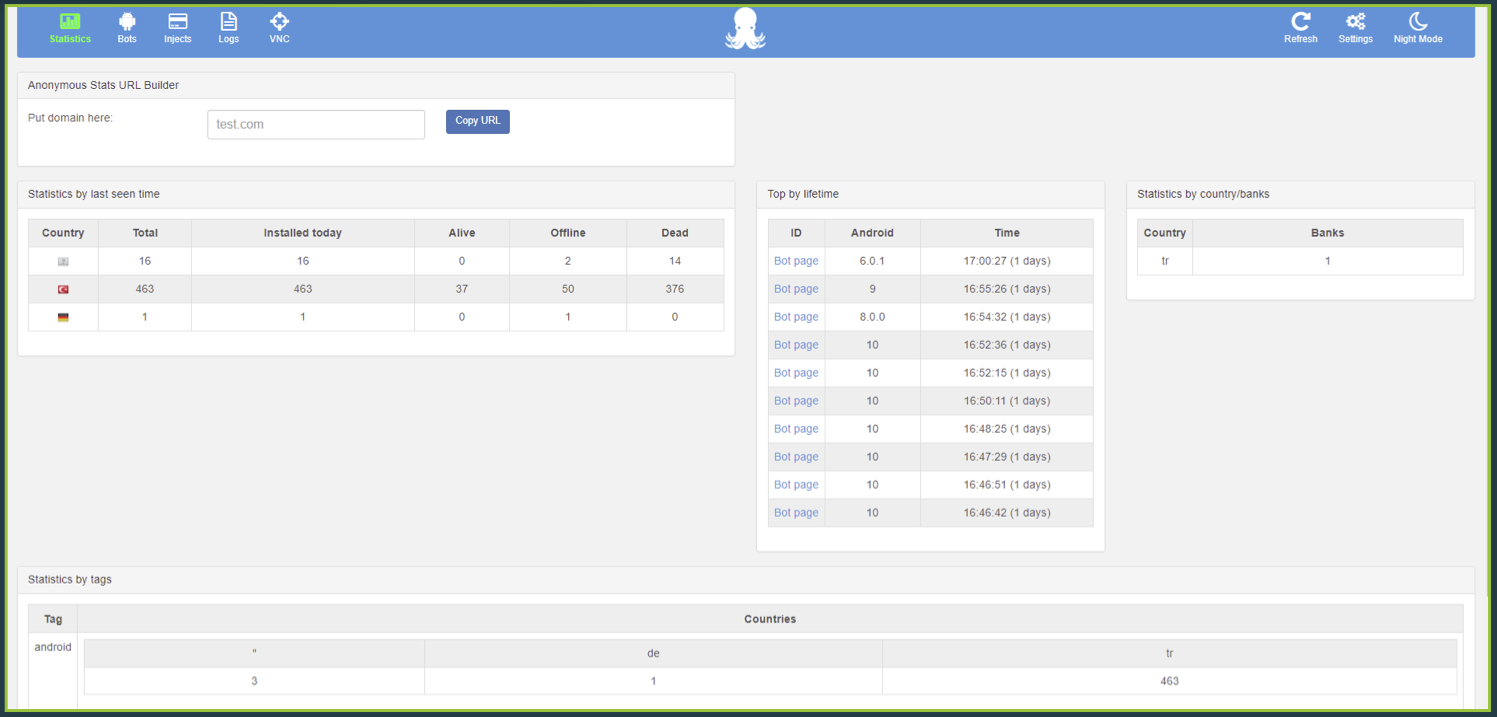
Панель управления Octo выглядит так:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru