



Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Эксперты предупреждают о новой вредоносной кампании: злоумышленники раздают замаскированный под обновление браузера RAT, используя новую систему распределения трафика (в Avast ее нарекли Parrot TDS). Провайдер полагается на взломанные серверы, где суммарно хостятся 16,5 тыс. сайтов госструктур, ВУЗов, частных блогеров и поставщиков порноконтента.

Системы TDS (traffic distribution/direction/delivery system) можно использовать и в легитимных целях — например, для проведения рекламных и маркетинговых кампаний. В случае абьюза возможность разделять и перенаправлять трафик значительно облегчает злоумышленникам выбор мишеней определенного профиля (на основании географического местоположения, используемого языка, типа ОС или браузера).

Криминальные редирект-сервисы встречаются нечасто. Так в 2016 году благодаря очередной кампании по распространению шифровальщика CryptXXX экспертам удалось выявить Blackhat TDS, а в 2017 году наблюдалась повышенная активность Seamless.

В данном случае провайдер внедрил на скомпрометированные серверы с уязвимой CMS (WordPress и Joomla) скрипт PHP, обладающий функциями бэкдора. Вредоносный код работает как фильтр: извлекает информацию о клиенте (содержимое строки User-Agent, реферер-запись, куки), перенаправляет запрос на C2-сервер Parrot и возвращает полученный ответ — JavaScript, исполняемый на стороне клиента.

На некоторых серверах вместо стороннего PHP был обнаружен веб-шелл, обеспечивающий захватчику более удобный доступ к взломанной системе. В ряде случаев использовался прямой доступ к Parrot TDS — короткое сквозное соединение, без кода-посредника.

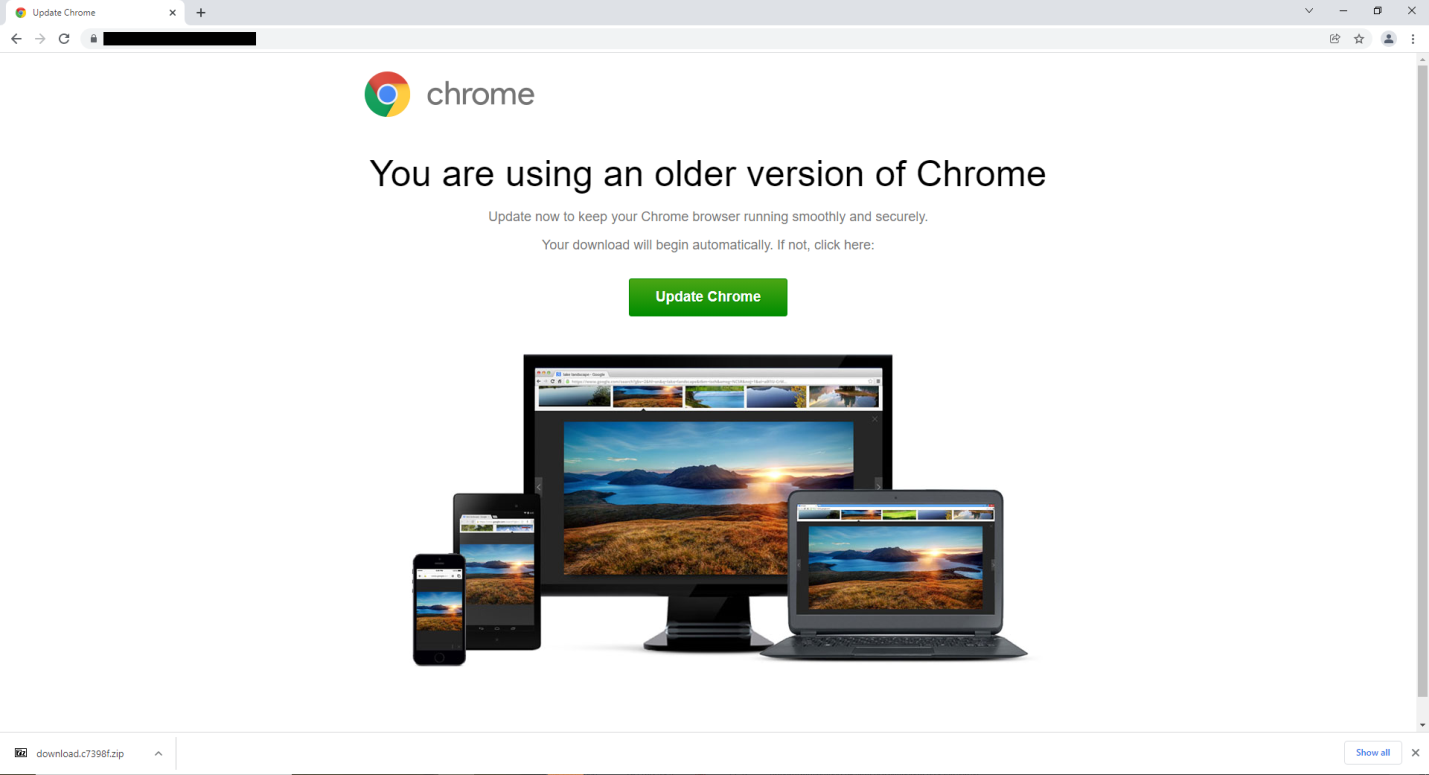
Текущая вредоносная кампания использует JavaScript для отображения фейкового сообщения о необходимости обновить браузер, со ссылкой на загрузку файла. Вместо обещанного апдейта жертве отдается инструмент удаленного администрирования NetSupport, настроенный на работу в фоновом режиме.


Текущие вредоносные атаки, по данным Avast, начались в феврале, а сам сервис Parrot был запущен в октябре 2021 года. Его используют также фишеры — исследователям попались несколько правдоподобных страниц регистрации Microsoft, доступных через TDS-шлюз.

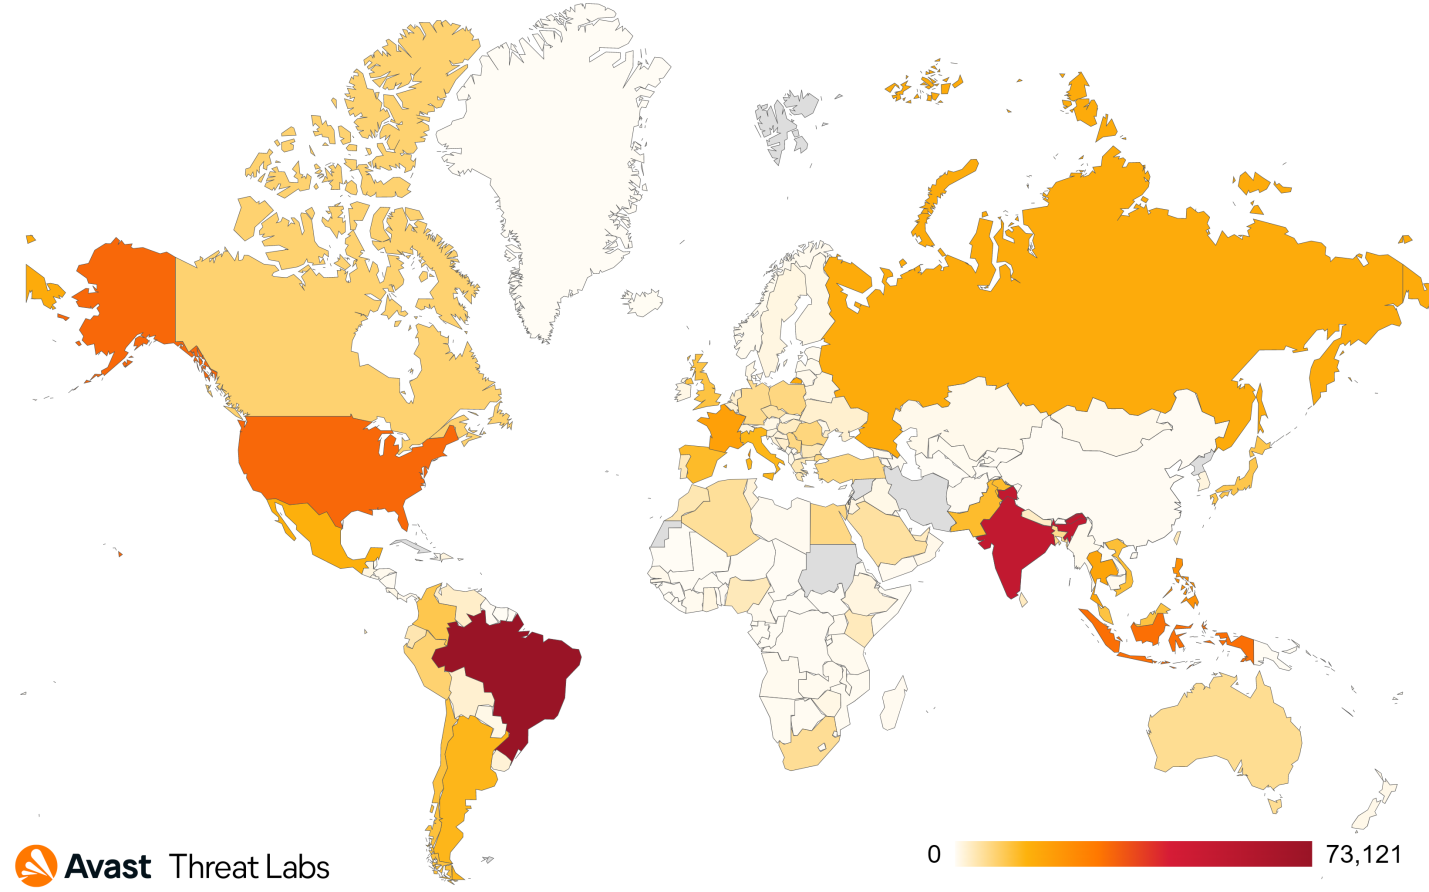
В прошлом месяце защитные решения ИБ-компании заблокировали более 600 тыс. попыток перехода на страницы с поддельным апдейтом. Большое количество таких событий было зафиксировано в Бразилии, Индии, США, Сингапуре и Индонезии. Примечательно, что настройка фильтров Parrot оказалась такой тонкой, что из тысяч потенциальных мишеней можно выбрать ту единственную, которой предназначен вредоносный груз.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru