



Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян, обеспечивающий операторам удалённый доступ (RAT), появился на торговых площадках даркнета. Согласно описанию, вредонос под именем Borat крайне прост в использовании и позволяет злоумышленникам с лёгкостью запускать DDoS-атаки, обходить контроль учётных записей (UAC) и разворачивать программы-вымогатели в сети жертвы.

Кроме того, вооружившиеся Borat киберпреступники могут получить полный контроль над мышью и клавиатурой пользователя, а также доступ к файлам. При этом зловред мастерски скрывает своё присутствие и активность в системе.

Borat позволяет операторам выбрать из нескольких вариантов компиляции, которые создают маленькие пейлоады, нацеленные лишь на узкий набор задач. Исследователи из Cyble обнаружили троян в реальных атаках и проанализировали его функциональность.


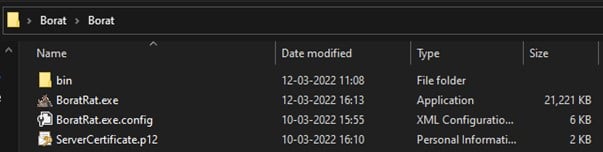
Пока непонятно, распространяется ли Borat бесплатно или же авторы продают его другим киберпреступникам. Команда Cyble отметила, что вредонос поставляется в виде пакета, включающего билдер, модули и сертификат для сервера.


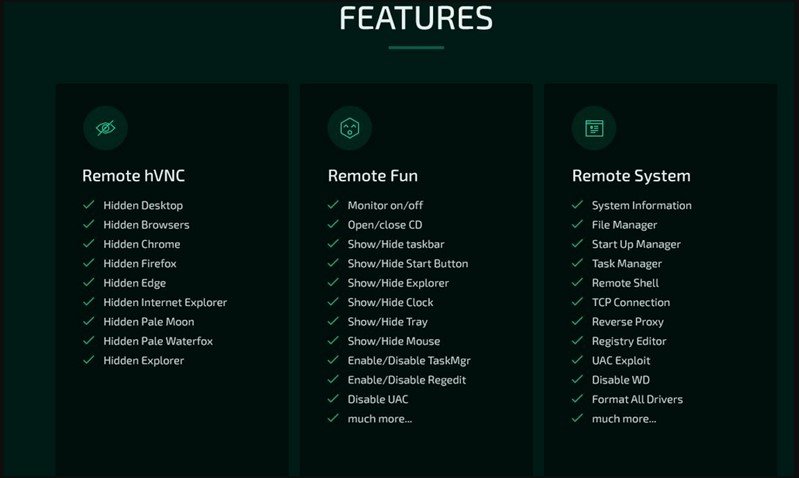
Список функций трояна, для каждой из которых есть свой модуль, выглядит следующим образом:

  • Кейлогер — мониторит и записывает нажатия клавиш, храня все эти данные в TXT-файле.
  • Вымогатель — разворачивает в системе жертвы программу-вымогатель, автоматически генерирует записку с требованием выкупа.
  • DDoS — направляет мусорный трафик на атакуемый сервер, используя ресурсы скомпрометированного устройства.
  • Запись аудиопотока — записывает аудио с помощью микрофона на взломанном устройстве, соответствующие файлы хранятся в формате WAV.
  • Запись видео — если на устройстве доступна камера, вредонос может записывать видеопоток.
  • Удалённый доступ — предоставляет операторам функцию удалённого рабочего стола  
  • Кража учётных данных — шерстит основанные на Chromium браузеры, пытаясь вытащить логины и пароли.
  • Кража токенов Discord — вытаскивает Discord-токены из системы жертвы.
Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru