



GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

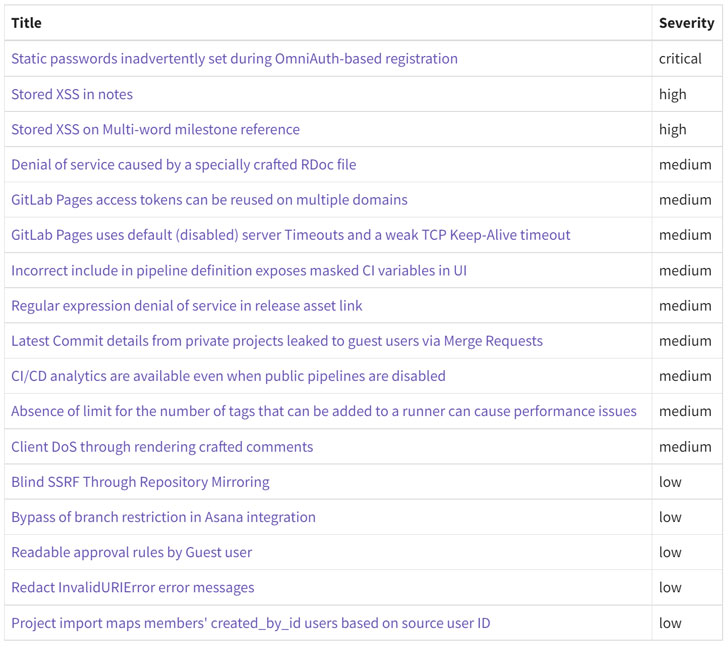
DevOps-платформа GitLab выпустила обновления софта, устраняющие критическую уязвимость, которая в случае успешной эксплуатации может позволить атакующим получить контроль над аккаунтами.

Проблема в безопасности отслеживается под идентификатором CVE-2022-1162, эксперты дали ей 9,1 балла по шкале CVSS. Брешь удалось обнаружить в ходе внутренней проверки командой GitLab.

«Для аккаунтов, зарегистрированных с помощью OmniAuth-провайдера (например, OAuth, LDAP, SAML), пароль устанавливался в жёстко запрограммированном виде, что позволяло получить контроль над затронутыми учётными записями. Уязвимости подвержены версии GitLab CE/EE 14.7 (до 14.7.7), 14,8 (до 14.8.5) и 14.9 (14.9.2)», — гласит официальное уведомление.

Представители GitLab также отметили, что им пришлось сбросить пароли ряда пользователей, чтобы предотвратить возможные киберинциденты. Внутреннее расследование показало отсутствие признаков компрометации аккаунтов.


Компания также опубликовала скрипт, который администраторы могут использовать для вычисления учётных записей, затронутых брешью CVE-2022-1162. Если такие аккаунты найдутся, администраторам следует сбросить их пароли, пишет команда GitLab.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru