



Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Специалисты «Лаборатории Касперского» продолжают фиксировать рост количества DDoS-атак на российские организации. Так, в марте этот показатель увеличился на 54% по сравнению с данными за предыдущий месяц; наибольшее число срабатываний защитного решения ИБ-компании было зарегистрировано 25 февраля.

В сравнении с мартом 2021 года месячная норма DDoS в рунете возросла в восемь раз. Увеличилась также продолжительность атак; год назад среднестатистический показатель не превышал 12 минут, максимальный — 1,5 часа, а в минувшем месяце они составили 29,5 и 145 часов (шесть суток) соответственно.

«В конце IV квартала 2021 года уже фиксировались рекордные для того времени показатели активности злоумышленников, но нынешние цифры значительно превосходят их, — комментирует Александр Гутников, эксперт Kaspersky по кибербезопасности. — По косвенным признакам видно, что в начале всплеска DDoS-атак в них принимало участие большое количество так называемых хактивистов, непрофессиональных хакеров. Со временем их доля в общем числе атакующих снизилась. При этом сами атаки стали более мощными, подготовленными и длительными».

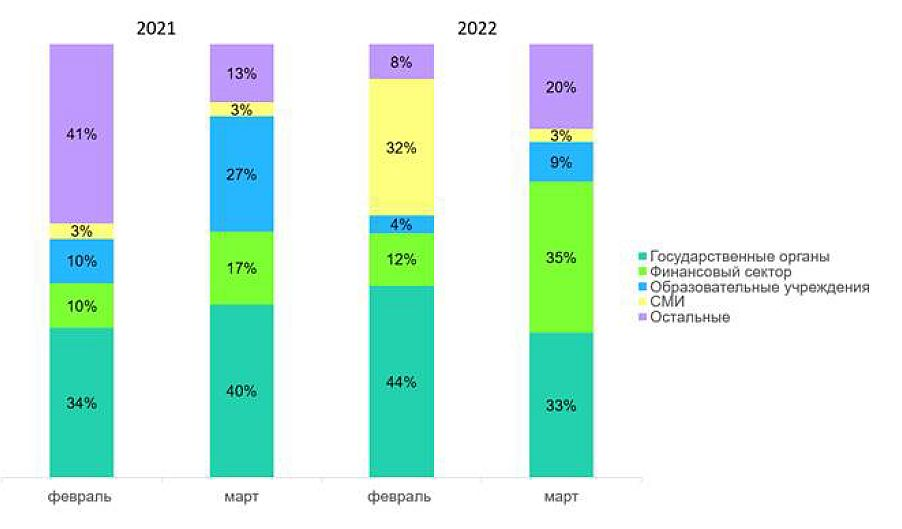
Основными мишенями дидосеров, как и прежде, являются госструктуры, финансовые институты, учебные заведения и СМИ. В марте возросло число атак на банки — в три раза, доля СМИ значительно уменьшилась.


В ходе недавней встречи в студии AM Live российские специалисты по защите от DDoS, в том числе из Kaspersky, отметили также изменение характера DDoS — их стали  чаще проводить на уровне приложений (L7). Такие атаки нацелены на исчерпание ресурсов и вывод из строя оборудования и обходятся жертвам дороже, чем флуд сетевого уровня (3 или 4), который легко отбить на уровне провайдера.

Как оказалось, DDoS прикладного уровня для многих нынешних мишеней — диковина. Ситуацию усугубляет, по словам экспертов, уход с российского рынка иностранных вендоров защитных решений. Некоторые сервисы полностью перестали работать, и российским клиентам пришлось оперативно искать замену. В итоге спрос на защиту от DDoS в стране существенно вырос.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru