



Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Специалисты «Лаборатории Касперского» продолжают фиксировать рост количества DDoS-атак на российские организации. Так, в марте этот показатель увеличился на 54% по сравнению с данными за предыдущий месяц; наибольшее число срабатываний защитного решения ИБ-компании было зарегистрировано 25 февраля.

В сравнении с мартом 2021 года месячная норма DDoS в рунете возросла в восемь раз. Увеличилась также продолжительность атак; год назад среднестатистический показатель не превышал 12 минут, максимальный — 1,5 часа, а в минувшем месяце они составили 29,5 и 145 часов (шесть суток) соответственно.

«В конце IV квартала 2021 года уже фиксировались рекордные для того времени показатели активности злоумышленников, но нынешние цифры значительно превосходят их, — комментирует Александр Гутников, эксперт Kaspersky по кибербезопасности. — По косвенным признакам видно, что в начале всплеска DDoS-атак в них принимало участие большое количество так называемых хактивистов, непрофессиональных хакеров. Со временем их доля в общем числе атакующих снизилась. При этом сами атаки стали более мощными, подготовленными и длительными».

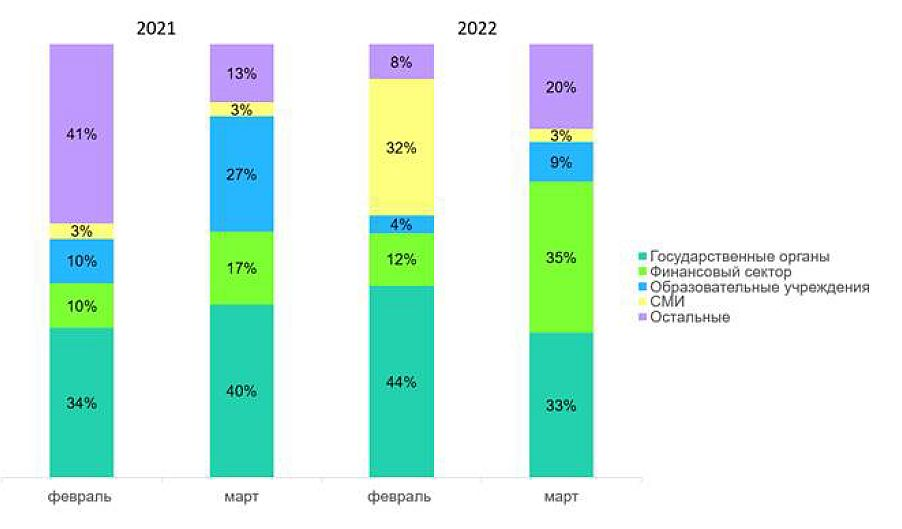
Основными мишенями дидосеров, как и прежде, являются госструктуры, финансовые институты, учебные заведения и СМИ. В марте возросло число атак на банки — в три раза, доля СМИ значительно уменьшилась.


В ходе недавней встречи в студии AM Live российские специалисты по защите от DDoS, в том числе из Kaspersky, отметили также изменение характера DDoS — их стали  чаще проводить на уровне приложений (L7). Такие атаки нацелены на исчерпание ресурсов и вывод из строя оборудования и обходятся жертвам дороже, чем флуд сетевого уровня (3 или 4), который легко отбить на уровне провайдера.

Как оказалось, DDoS прикладного уровня для многих нынешних мишеней — диковина. Ситуацию усугубляет, по словам экспертов, уход с российского рынка иностранных вендоров защитных решений. Некоторые сервисы полностью перестали работать, и российским клиентам пришлось оперативно искать замену. В итоге спрос на защиту от DDoS в стране существенно вырос.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru