



Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Компания VMware выпустила обновления для vCenter Server, чтобы пользователи могли устранить уязвимость, которая в связке с другими позволяет захватить контроль над виртуальной ИТ-инфраструктурой атакуемой организации.

Продукты и услуги VMware используют более 500 тыс. клиентов в разных странах, в том числе все компании (PDF) списков Fortune 500 и Fortune Global 100. При этом комплект предоставляемых средств виртуализации по умолчанию включает софт для централизованного управления серверами — VMware vCenter Server.

Уязвимость CVE-2022-22948 относится к классу «раскрытие информации». Причиной ее появления, со слов вендора, является неадекватность разрешений для файлов. Эксплойт требует наличия доступа к vCenter Server на уровне простого пользователя.

Автор находки, специалист по ИБ из компании Pentera, в своей блог-записи отметил, что выявленная проблема сама по себе не очень опасна (в VMware ее оценили в 5,5 балла по CVSS). Тем не менее, в комбинации с другими уязвимостями vCenter она позволяет провести полноценную атаку с целью захвата контроля над виртуализированными компонентами ИТ-инфраструктуры.

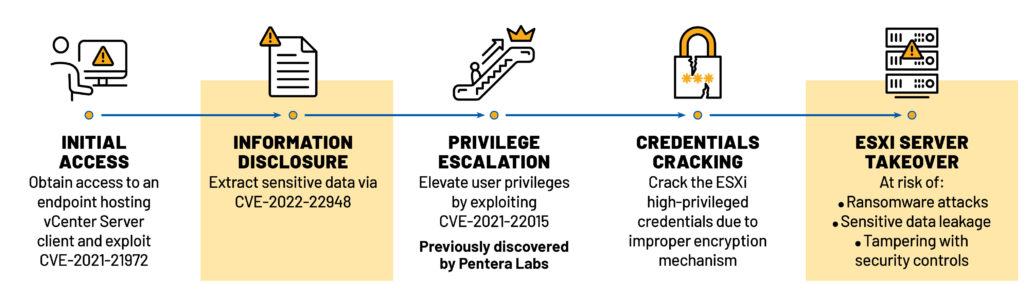
Так, например, злоумышленник может с помощью CVE-2021-21972 получить доступ к машине с установленным клиентом vCenter Server, а затем пустить в ход новоявленную CVE-2022-22948, чтобы добыть логин и пароль к привилегированному аккаунту. Подобная атака позволяет установить полный контроль над сервером.

Если к связке эксплойтов добавить CVE-2021-22015, можно повысить локальные привилегии до root,  взломать пароль на доступ к гипервизору ESXi (генерируется при первом подключении vCenter и при сохранении шифруется ненадежным способом) и подчинить себе и этот узел. Таким образом, данная цепочка эксплойтов позволяет с конечного устройства гибридной инфраструктуры захватить контроль над гипервизором и всеми ВМ под его управлением.


Новая угроза актуальна для vCenter Server веток 7.0, 6.7 и 6.5 (в последних двух случаях за исключением экземпляров, установленных на Windows-машинах), а также Cloud Foundation версий 3 и 4. Патчи по большей части уже готовы и доступны — кроме заплатки для Cloud Foundation 3.х. Поскольку уязвимости в продуктах VMware пользуются популярностью у хакеров, и те начинают их использовать в считаные дни после публикации, пользователям рекомендуется как можно скорее установить обновления.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru