



Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Компания VMware выпустила обновления для vCenter Server, чтобы пользователи могли устранить уязвимость, которая в связке с другими позволяет захватить контроль над виртуальной ИТ-инфраструктурой атакуемой организации.

Продукты и услуги VMware используют более 500 тыс. клиентов в разных странах, в том числе все компании (PDF) списков Fortune 500 и Fortune Global 100. При этом комплект предоставляемых средств виртуализации по умолчанию включает софт для централизованного управления серверами — VMware vCenter Server.

Уязвимость CVE-2022-22948 относится к классу «раскрытие информации». Причиной ее появления, со слов вендора, является неадекватность разрешений для файлов. Эксплойт требует наличия доступа к vCenter Server на уровне простого пользователя.

Автор находки, специалист по ИБ из компании Pentera, в своей блог-записи отметил, что выявленная проблема сама по себе не очень опасна (в VMware ее оценили в 5,5 балла по CVSS). Тем не менее, в комбинации с другими уязвимостями vCenter она позволяет провести полноценную атаку с целью захвата контроля над виртуализированными компонентами ИТ-инфраструктуры.

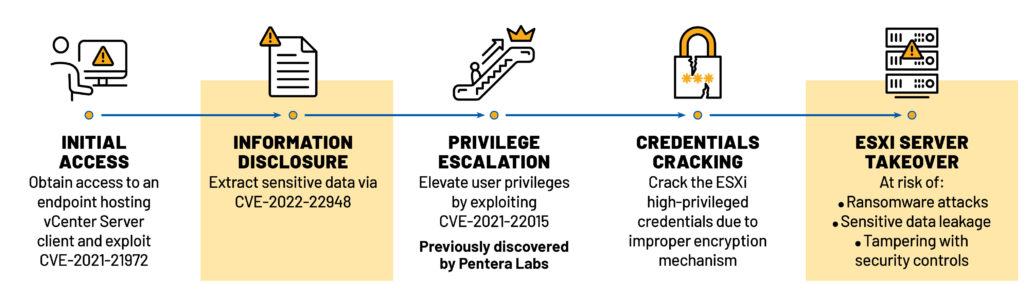
Так, например, злоумышленник может с помощью CVE-2021-21972 получить доступ к машине с установленным клиентом vCenter Server, а затем пустить в ход новоявленную CVE-2022-22948, чтобы добыть логин и пароль к привилегированному аккаунту. Подобная атака позволяет установить полный контроль над сервером.

Если к связке эксплойтов добавить CVE-2021-22015, можно повысить локальные привилегии до root,  взломать пароль на доступ к гипервизору ESXi (генерируется при первом подключении vCenter и при сохранении шифруется ненадежным способом) и подчинить себе и этот узел. Таким образом, данная цепочка эксплойтов позволяет с конечного устройства гибридной инфраструктуры захватить контроль над гипервизором и всеми ВМ под его управлением.


Новая угроза актуальна для vCenter Server веток 7.0, 6.7 и 6.5 (в последних двух случаях за исключением экземпляров, установленных на Windows-машинах), а также Cloud Foundation версий 3 и 4. Патчи по большей части уже готовы и доступны — кроме заплатки для Cloud Foundation 3.х. Поскольку уязвимости в продуктах VMware пользуются популярностью у хакеров, и те начинают их использовать в считаные дни после публикации, пользователям рекомендуется как можно скорее установить обновления.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru