



Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Компания VMware выпустила обновления для vCenter Server, чтобы пользователи могли устранить уязвимость, которая в связке с другими позволяет захватить контроль над виртуальной ИТ-инфраструктурой атакуемой организации.

Продукты и услуги VMware используют более 500 тыс. клиентов в разных странах, в том числе все компании (PDF) списков Fortune 500 и Fortune Global 100. При этом комплект предоставляемых средств виртуализации по умолчанию включает софт для централизованного управления серверами — VMware vCenter Server.

Уязвимость CVE-2022-22948 относится к классу «раскрытие информации». Причиной ее появления, со слов вендора, является неадекватность разрешений для файлов. Эксплойт требует наличия доступа к vCenter Server на уровне простого пользователя.

Автор находки, специалист по ИБ из компании Pentera, в своей блог-записи отметил, что выявленная проблема сама по себе не очень опасна (в VMware ее оценили в 5,5 балла по CVSS). Тем не менее, в комбинации с другими уязвимостями vCenter она позволяет провести полноценную атаку с целью захвата контроля над виртуализированными компонентами ИТ-инфраструктуры.

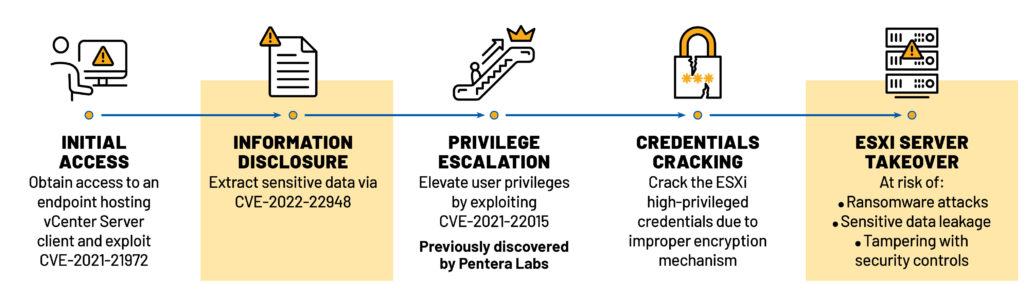
Так, например, злоумышленник может с помощью CVE-2021-21972 получить доступ к машине с установленным клиентом vCenter Server, а затем пустить в ход новоявленную CVE-2022-22948, чтобы добыть логин и пароль к привилегированному аккаунту. Подобная атака позволяет установить полный контроль над сервером.

Если к связке эксплойтов добавить CVE-2021-22015, можно повысить локальные привилегии до root,  взломать пароль на доступ к гипервизору ESXi (генерируется при первом подключении vCenter и при сохранении шифруется ненадежным способом) и подчинить себе и этот узел. Таким образом, данная цепочка эксплойтов позволяет с конечного устройства гибридной инфраструктуры захватить контроль над гипервизором и всеми ВМ под его управлением.


Новая угроза актуальна для vCenter Server веток 7.0, 6.7 и 6.5 (в последних двух случаях за исключением экземпляров, установленных на Windows-машинах), а также Cloud Foundation версий 3 и 4. Патчи по большей части уже готовы и доступны — кроме заплатки для Cloud Foundation 3.х. Поскольку уязвимости в продуктах VMware пользуются популярностью у хакеров, и те начинают их использовать в считаные дни после публикации, пользователям рекомендуется как можно скорее установить обновления.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru