



С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

Исследователи из Intezer выявили новую вредоносную кампанию, использующую перехват переписки. Хакеры воруют входящую почту на уязвимых серверах Microsoft Exchange и рассылают корреспондентам поддельные ответы с вложенным файлом — зловредом IceID.

Большинство выявленных серверов отправителя плохо пропатчены и доступны из интернета, поэтому израильские эксперты предположили, что злоумышленники используют ProxyShell. Фальшивки распространяются с взломанных аккаунтов, что придает им еще больше убедительности. Среди получателей числятся представители таких сфер, как энергетика, здравоохранение, фармацевтика и право.

Вредонос IceID, он же BokBot, известен ИБ-сообществу с 2017 года. Он дебютировал как банковский троян, однако, подобно TrickBot, впоследствии стал применяться в основном как загрузчик. Эту функциональность зловреда также зачастую используют торговцы доступом к чужим сетям, которые умышленно рассылают его в спаме на адреса целевых организаций.

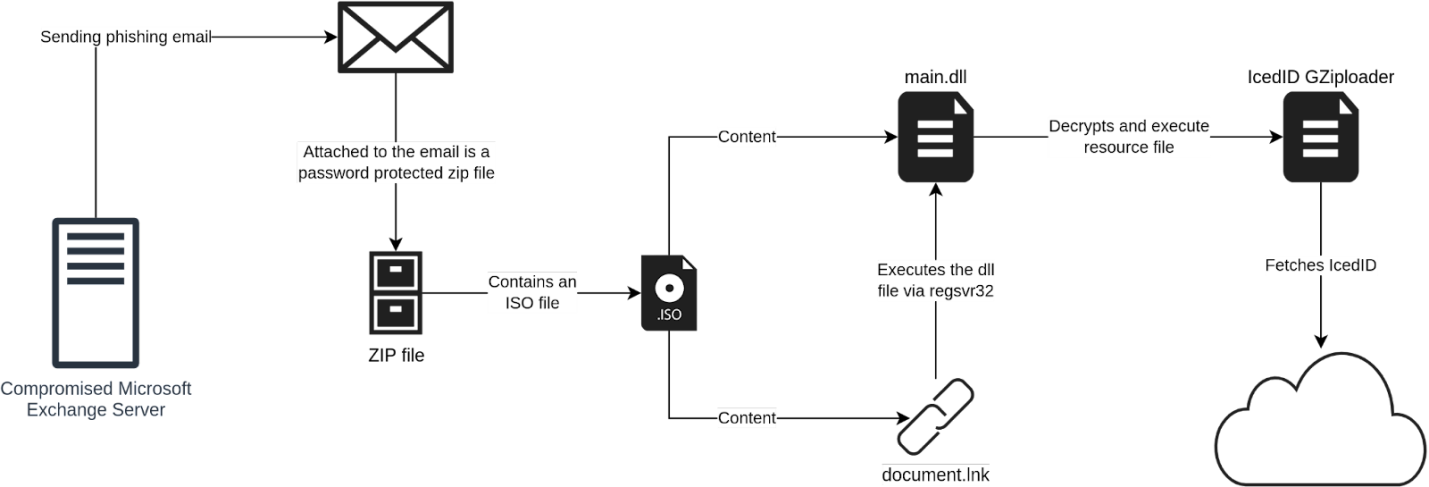
Летом прошлого года IceID массово распространялся с помощью форм обратной связи на сайтах. Теперь злоумышленники используют с этой целью Microsoft Exchange. Примечательно, что они отказались от вредоносных вложений в форматах Office и перешли на архивированные ISO-файлы — видимо, для обхода защиты Windows, известной как MOTW (маркировка файлов, полученных из интернета, добавлением атрибута Mark of the Web; при отсутствии маркера пользователю выводится предупреждение).

Вредоносный ISO в данном случае содержит два файла — в форматах .lnk и .dll. Первый используется для запуска dll-модуля IceID (с помощью инструмента командной строки regsvr32). Код, исполняемый в памяти компьютера, устанавливает соединение с C2 и ждет команд оператора. В ходе тестирования никаких дополнительных файлов троян не загрузил.


Использование текущей переписки жертв взлома для раздачи вредоносных программ — идея далеко не новая, но, видимо, набирающая популярность в криминальных кругах. Такой же прием социальной инженерии использовали авторы недавней Qakbot-кампании, засветившейся на радарах Sophos.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru