



Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

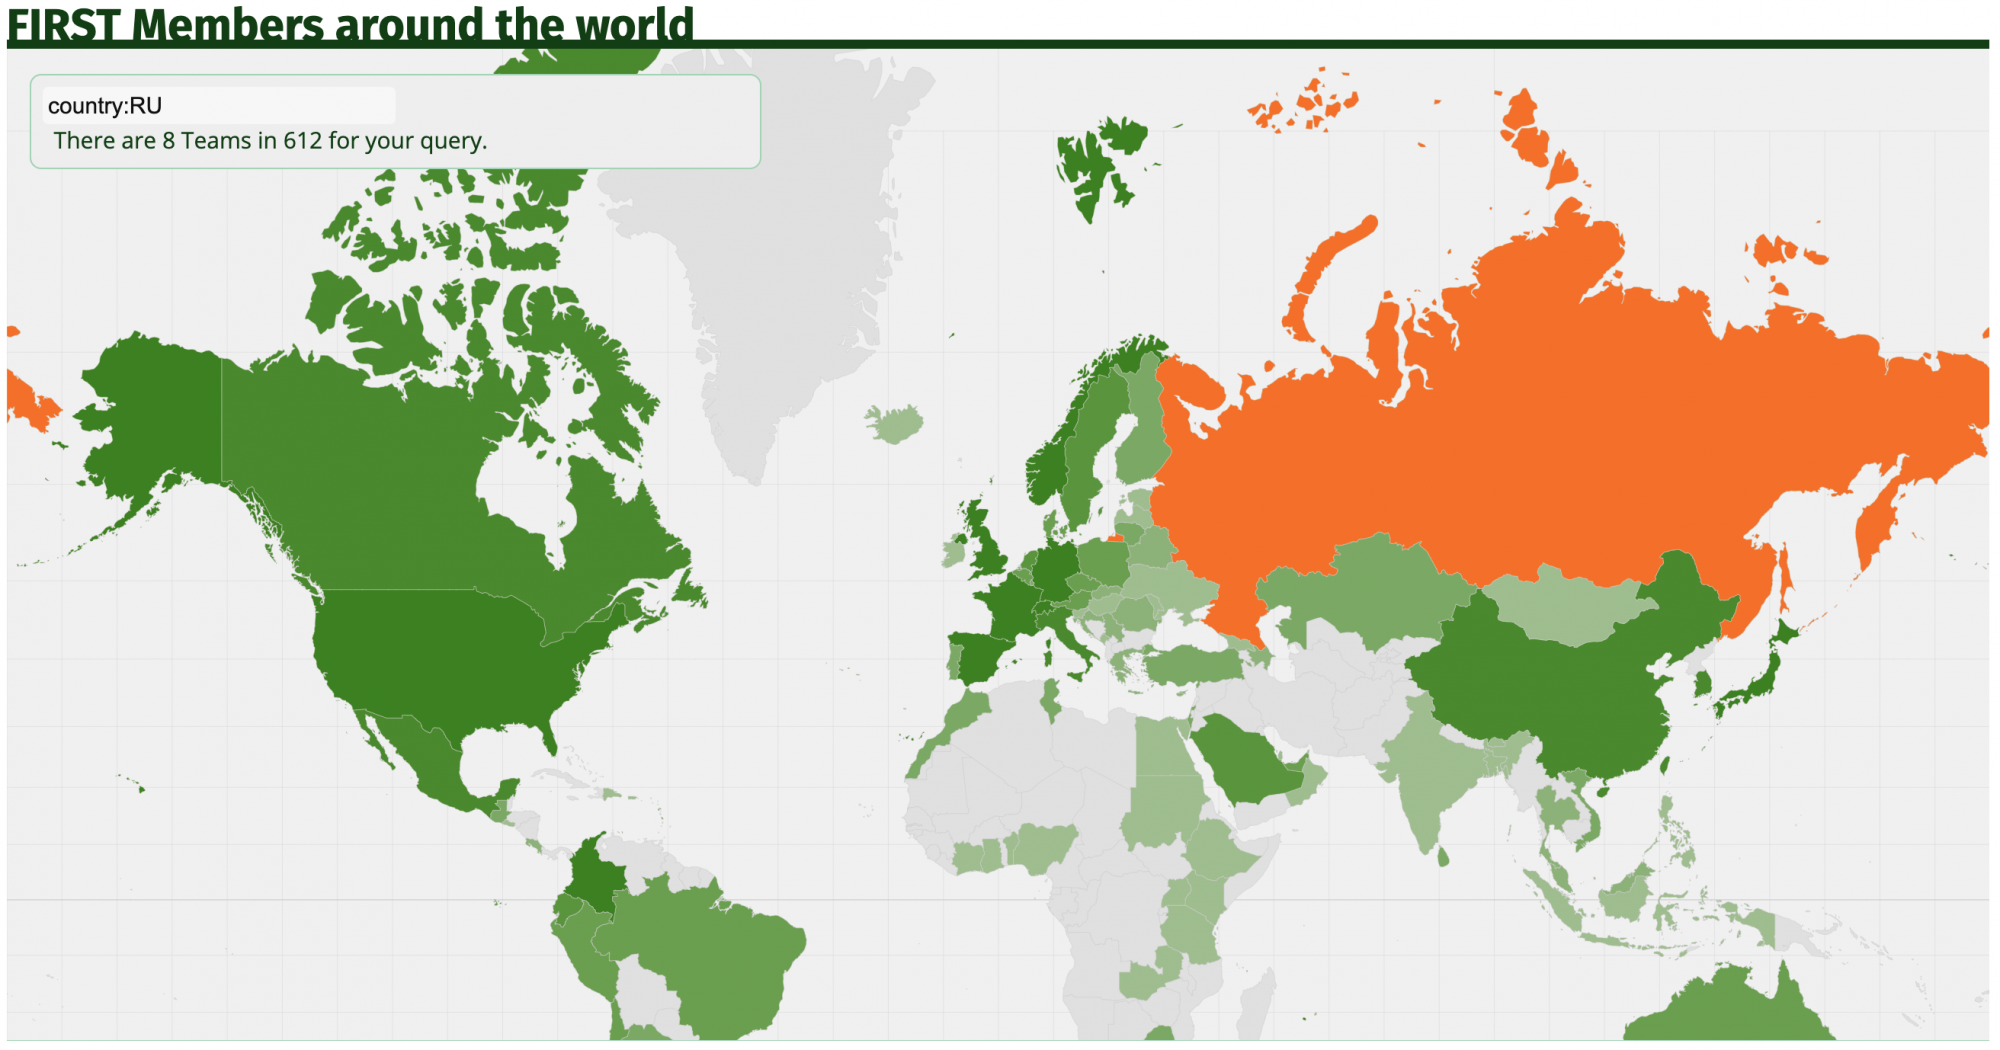
Международная некоммерческая организация FIRST (Forum of Incident Response and Security Teams) приостановил членов российских CERT. Это решение укладывается в общую санкционную повестку, которую продвигают Запад и страны Европы в последний месяц в отношении компаний из России.


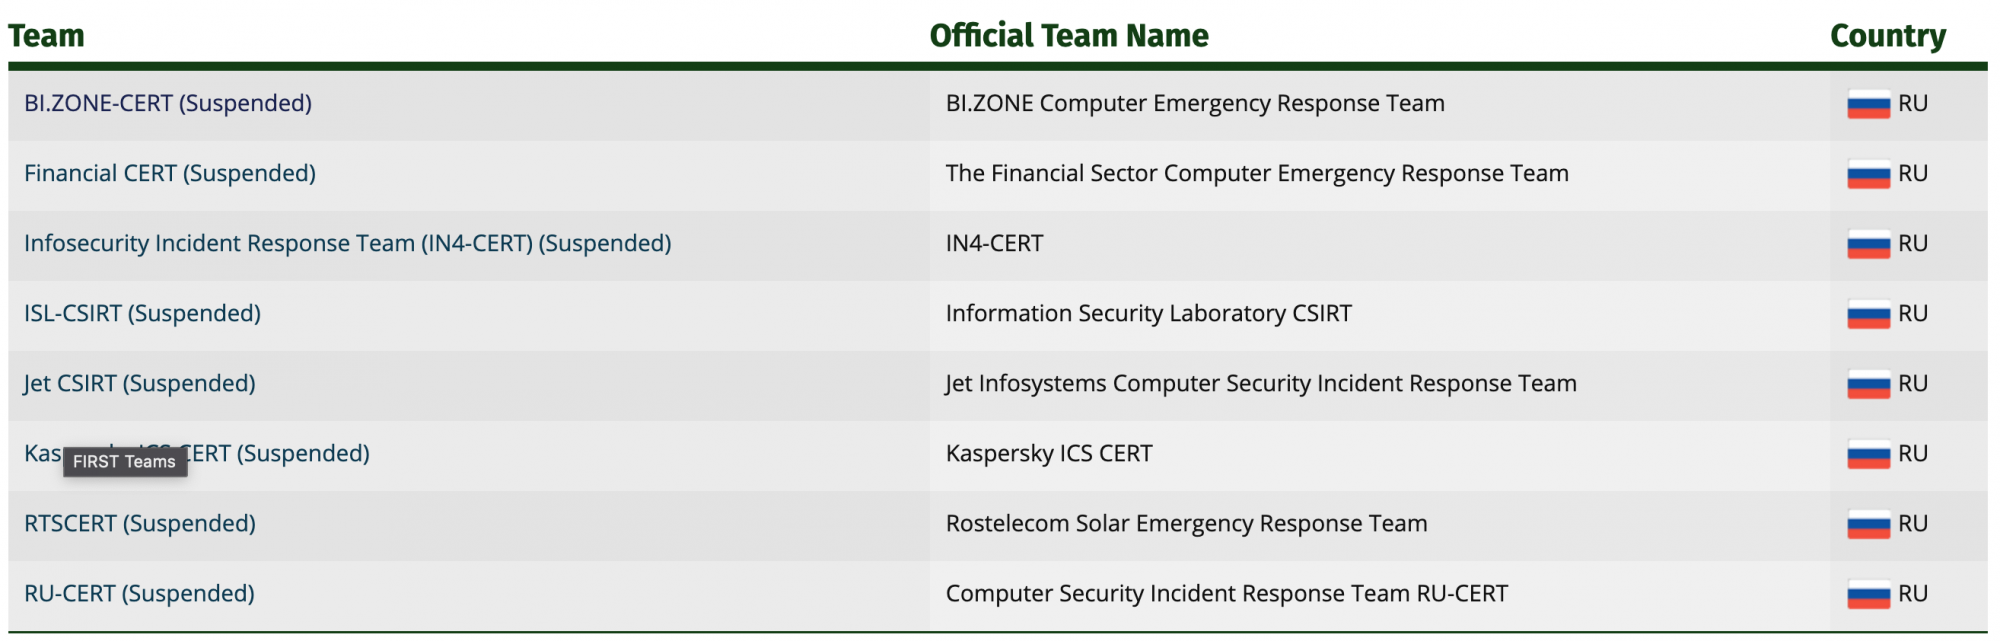
Согласно размещённой на официальном сайте FIRST информации, заморожены следующие членства:

  • BI.ZONE-CERT
  • Infosecurity Incident Response Team (IN4-CERT)     
  • ISL-CSIRT           
  • Jet CSIRT           
  • Kaspersky ICS CERT        
  • RTSCERT           
  • RU-CERT
  • BC-CERT.BY
  • CERT.BY


Стоит отметить, что это действие противоречит принципам организации, поскольку изначальная задача FIRST— повышать осведомлённость в сфере информационной безопасности. Члены форума получают свежие данные о киберинцидентах. Можно сделать вывод, что приостановка членства имеет исключительно политические мотивы.


Решение FIRST прокомментировали представители антивирусной компании «Лаборатория Касперского»:

«Вчера Kaspersky ICS CERT получил письмо о временной приостановке членства в FIRST. «Лаборатория Касперского» разочарована таким решением и считает, что оно бьёт по всему интернациональному сообществу экспертов и по всей индустрии информационной безопасности, ибо ставит под сомнение основополагающий принцип доверия. Решение FIRST говорит, что вердикт специалистов по информационной безопасности теперь может зависеть не только от результатов объективного анализа, но и от политической агенды. Разумеется, это не может не создавать хаоса и не ставить под сомнение защиту частных лиц и организаций — независимо от их географического положения и государственной и национальной принадлежности. Принципы беспристрастности и объективности, открытого сотрудничества экспертов и организаций разных стран, заложенные десятилетия назад, стали краеугольным камнем современных подходов, технологий, продуктов и услуг информационной безопасности. Они должны оставаться незыблемыми, чтобы слово “безопасность” имело шанс сохраниться в названии отрасли. Мы категорически не согласны с решением FIRST и надеемся на конструктивное обсуждение этого вопроса — как в рамках Форума, так и за его пределами. Мы полностью разделяем заявленные идеи и принципы FIRST и считаем своим долгом помочь их отстоять и сохранить в условиях беспрецедентного политического давления. Это — наш единственный шанс не дать нанести очередную, возможно теперь смертельную, рану современному международному сообществу кибербезопасности».

Напомним, что ФТЭК России из-за сложившихся обстоятельств приостановила действие 56 сертификатов, в числе которых есть принадлежащие таким гигантам, как Cisco, CyberArk, FortiGate, Microsoft, Oracle, Red Hat, SAP, SUSE Linux, VMware.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru