



Родные звонилка и СМС-мессенджер Android отправляют данные Google

Родные звонилка и СМС-мессенджер Android отправляют данные Google

Родные звонилка и СМС-мессенджер Android отправляют данные Google

Встроенные приложения, предназначенные для совершения звонков и отправки сообщений в операционной системе Android, отправляют данные своему разработчику — компании Google. Всё это происходит без ведома и разрешения владельцев мобильных устройств.

К такому выводу пришёл специалист Тринити-колледжа (Дублин) Дуглас Лит, опубликовавший соответствующее исследование — «What Data Do The Google Dialer and Messages Apps On Android Send to Google?» (PDF).

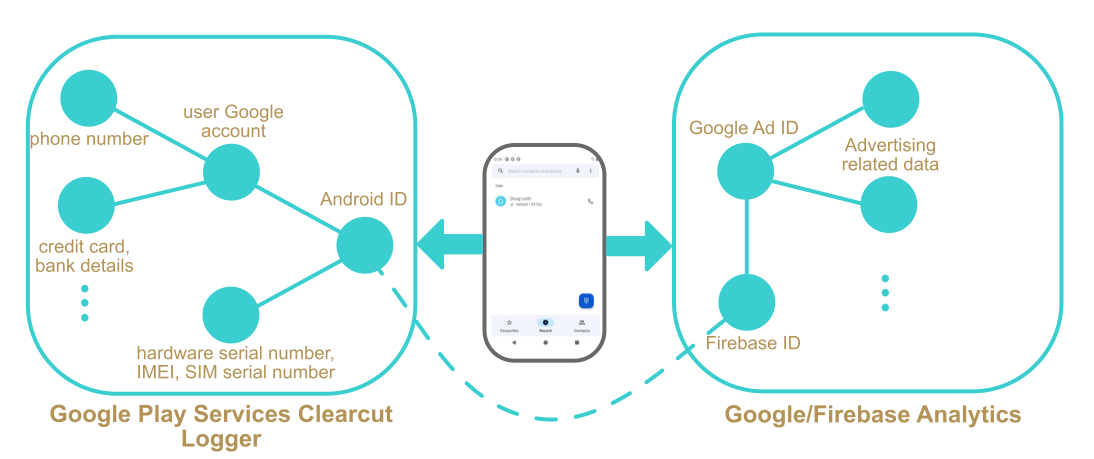
Согласно выводам Лита, официальное приложение для звонков Google (Google Dialer), а также «Google Сообщения» отправляют информацию о коммуникациях владельцев девайсов сервисам Google Play Services Clearcut и Google Firebase Analytics, которые тщательно логируют все полученные сведения.

«Приложение "Google Сообщения" отправляет хешированный текст, который позволяет идентифицировать как отправителя, так и получателя СМС. Официальный софт для звонков отсылает временные метки и продолжительность вызовов. Телефонные номера также отправляются Google», — пишет специалист.


При этом Лит подчеркнул, что интернет-гигант не предоставил никакой возможности отключить эти функциональные возможности. Более того, эксперт подозревает, что в руки Google может в теории попадать и содержимое текстовых сообщений, которыми обмениваются пользователи Android. Хеши, как правило, тяжело «развернуть», однако в случае коротких сообщений Google вполне может вытащить текст.

Лит поделился своими выводами с Google в ноябре 2021 года и даже обсуждал с разработчиком встроенного мессенджера ряд изменений, которые бы повысили конфиденциальность пользователей. Тем не менее пока непонятно, планирует ли интернет-гигант исправлять подобное поведение «родных» приложений.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru