



Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Хакерская группировка Anonymous на днях предупреждала, что будет атаковать компании, поддерживающие своё производство на территории России. И вот, похоже, первой жертвой стада швейцарская корпорация Nestlé, один из крупнейших в мире производителей продуктов питания.

По словам самих хакеров, им удалось украсть 10 ГБ конфиденциальных данных, принадлежащих Nestlè. Именно это должно стать своеобразной платой за поддержание бизнеса в России. Anonymous предупреждала корпорацию о последствиях за несколько дней до инцидента.

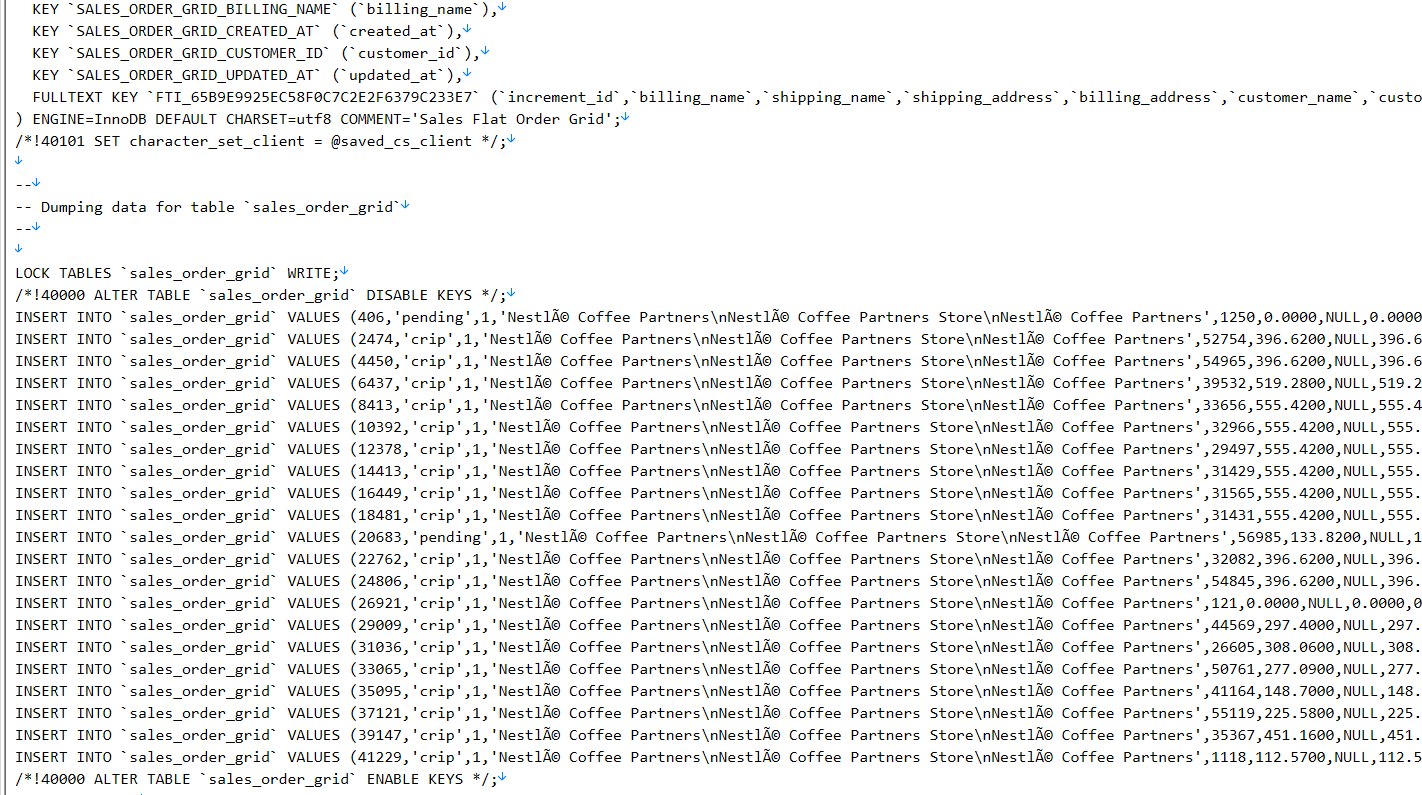
Согласно опубликованному в Twitter посту, в базу скомпрометированных данных попали переписки по электронной почте, пароли и сведения о партнёрах Nestlé. Для подтверждения своих слов хакеры выложили небольшой семпл БД, в котором содержится информация более чем о 50 тыс. деловых партнёров швейцарской корпорации.


Помимо Nestlé, в поле зрения Anonymous находятся ещё 40 компаний, которые по-прежнему работают на территории России. Хакерская группировка предупредила все эти корпорации и дала им 48 часов, чтобы поменять свою позицию.

В частности, у Anonymous есть вопросы к includes Hayatt, BBDO, Raiffeisen Bank, IPG, Cloudflare и Citrix Systems.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru