



Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Хакерская группировка Anonymous на днях предупреждала, что будет атаковать компании, поддерживающие своё производство на территории России. И вот, похоже, первой жертвой стада швейцарская корпорация Nestlé, один из крупнейших в мире производителей продуктов питания.

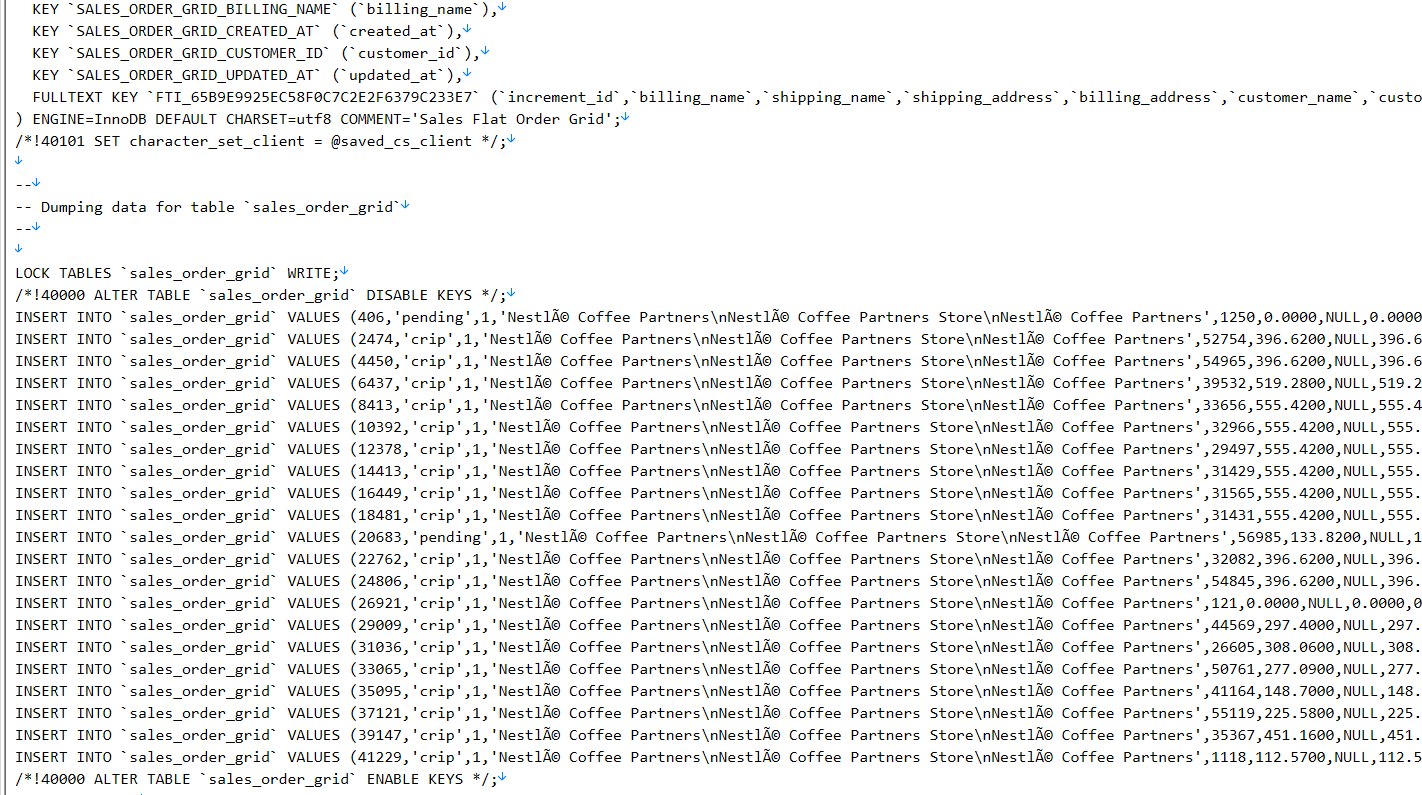
По словам самих хакеров, им удалось украсть 10 ГБ конфиденциальных данных, принадлежащих Nestlè. Именно это должно стать своеобразной платой за поддержание бизнеса в России. Anonymous предупреждала корпорацию о последствиях за несколько дней до инцидента.

Согласно опубликованному в Twitter посту, в базу скомпрометированных данных попали переписки по электронной почте, пароли и сведения о партнёрах Nestlé. Для подтверждения своих слов хакеры выложили небольшой семпл БД, в котором содержится информация более чем о 50 тыс. деловых партнёров швейцарской корпорации.


Помимо Nestlé, в поле зрения Anonymous находятся ещё 40 компаний, которые по-прежнему работают на территории России. Хакерская группировка предупредила все эти корпорации и дала им 48 часов, чтобы поменять свою позицию.

В частности, у Anonymous есть вопросы к includes Hayatt, BBDO, Raiffeisen Bank, IPG, Cloudflare и Citrix Systems.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru