



Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Хакерская группировка Anonymous на днях предупреждала, что будет атаковать компании, поддерживающие своё производство на территории России. И вот, похоже, первой жертвой стада швейцарская корпорация Nestlé, один из крупнейших в мире производителей продуктов питания.

По словам самих хакеров, им удалось украсть 10 ГБ конфиденциальных данных, принадлежащих Nestlè. Именно это должно стать своеобразной платой за поддержание бизнеса в России. Anonymous предупреждала корпорацию о последствиях за несколько дней до инцидента.

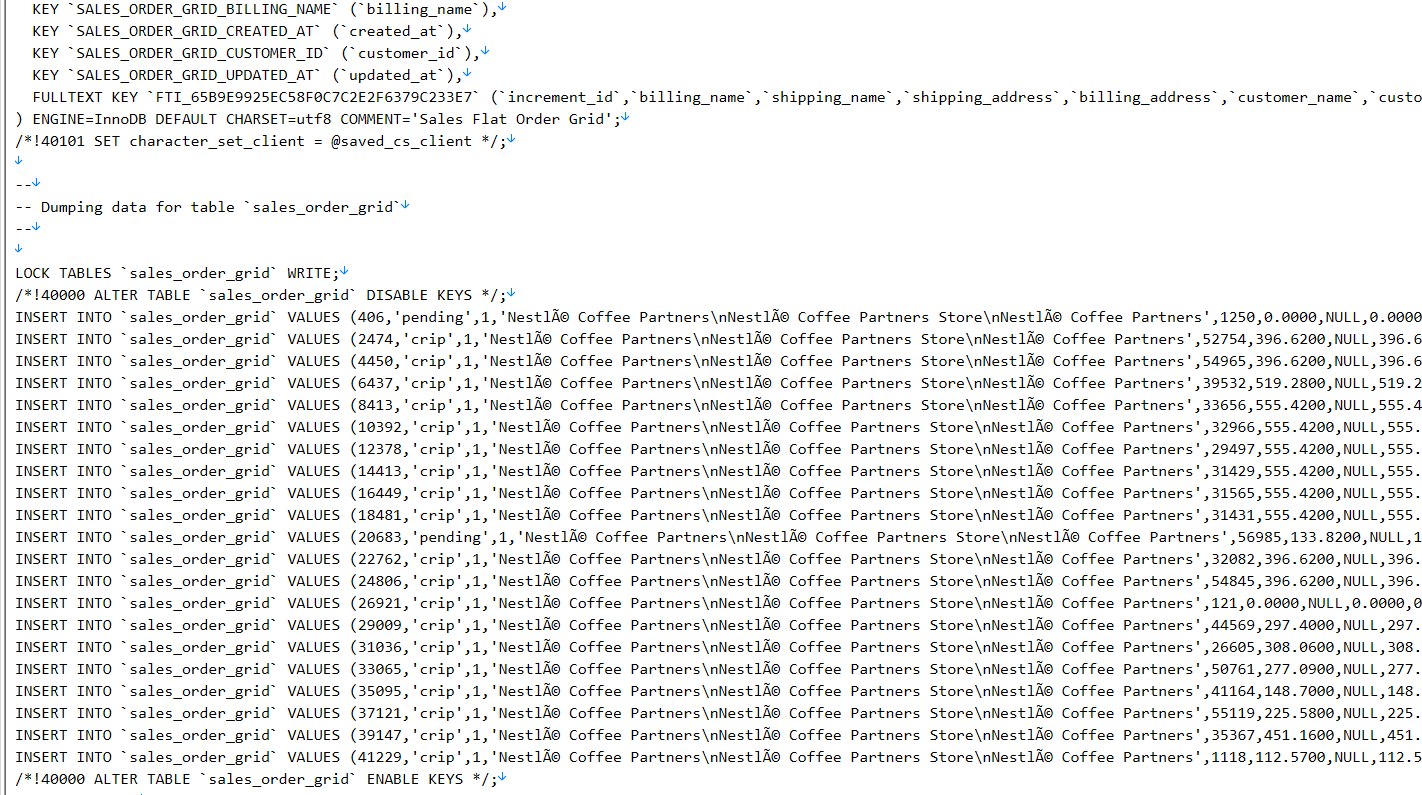
Согласно опубликованному в Twitter посту, в базу скомпрометированных данных попали переписки по электронной почте, пароли и сведения о партнёрах Nestlé. Для подтверждения своих слов хакеры выложили небольшой семпл БД, в котором содержится информация более чем о 50 тыс. деловых партнёров швейцарской корпорации.


Помимо Nestlé, в поле зрения Anonymous находятся ещё 40 компаний, которые по-прежнему работают на территории России. Хакерская группировка предупредила все эти корпорации и дала им 48 часов, чтобы поменять свою позицию.

В частности, у Anonymous есть вопросы к includes Hayatt, BBDO, Raiffeisen Bank, IPG, Cloudflare и Citrix Systems.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru