



Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Вредоносная программа для Android, нацеленная на кражу учётных данных Facebook-аккаунтов, пробралась более чем на 100 тысяч мобильных устройств через официальный магазин приложений — Google Play Store. Зловред до сих пор можно загрузить, поэтому пользователям стоит быть внимательнее.

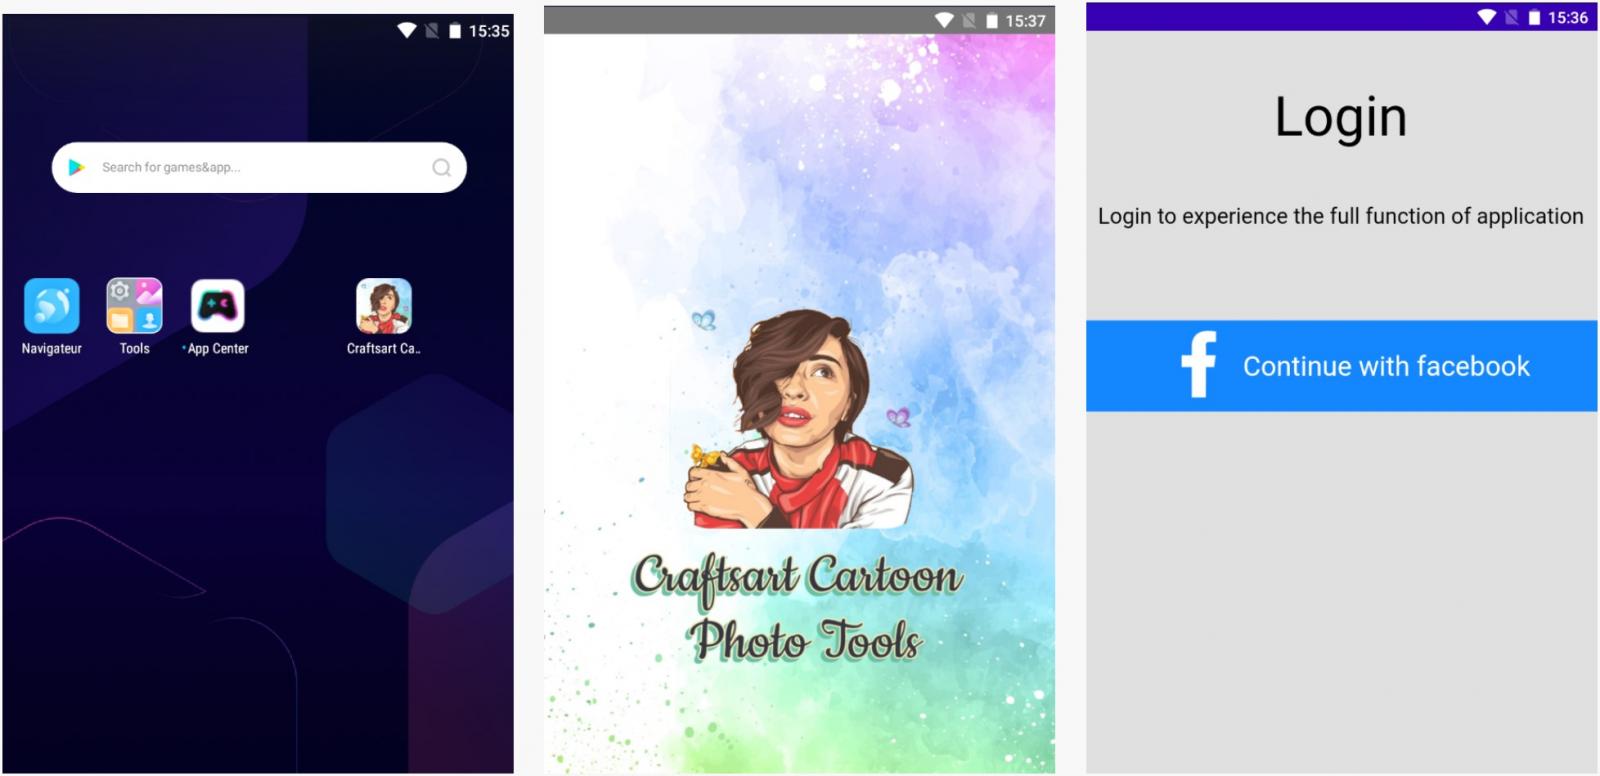
Авторы замаскировали свой инфостилер под софт для стилизации фотографий. Программа получила имя «Craftsart Cartoon Photo Tool», а в описании заявлено, что она превратит ваши снимки в карикатуры (сел-шейдинг).

Как выяснили специалисты компании Pradeo, это приложение содержит элемент трояна, известного под именем FaceStealer. Задача этого вредоноса — отображать фейковую форму для входа в аккаунт Facebook, причём программа Craftsart Cartoon Photo Tool требует аутентифицироваться перед использованием.


Как только доверчивый пользователь введёт свой логин и пароль в соответствующую форму, эти данные отправятся на командный сервер киберпреступников (C2) — zutuu[.]info. Кстати, этот домен не детектируется на VirusTotal.

Помимо этого, вредоносное приложение подключается к URL www.dozenorms[.]club URL (детект на VirusTotal), отправляя туда всю остальную информацию.

В отчёте Pradeo эксперты подчеркнули, что операторы трояна автоматизировали процесс перепаковки и внедрили лишь небольшой кусок вредоносного кода в легитимный софт. Именно это помогло злоумышленникам обойти защитные механизмы Google Play Store.

К слову, Craftsart Cartoon Photo Tool выполняет заявленную функциональность, отправляя загруженные фотографии по адресу http://color.photofuneditor.com/. Там фото обрабатывается специальным фильтром, после чего пользователь может скачать результат.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru