



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

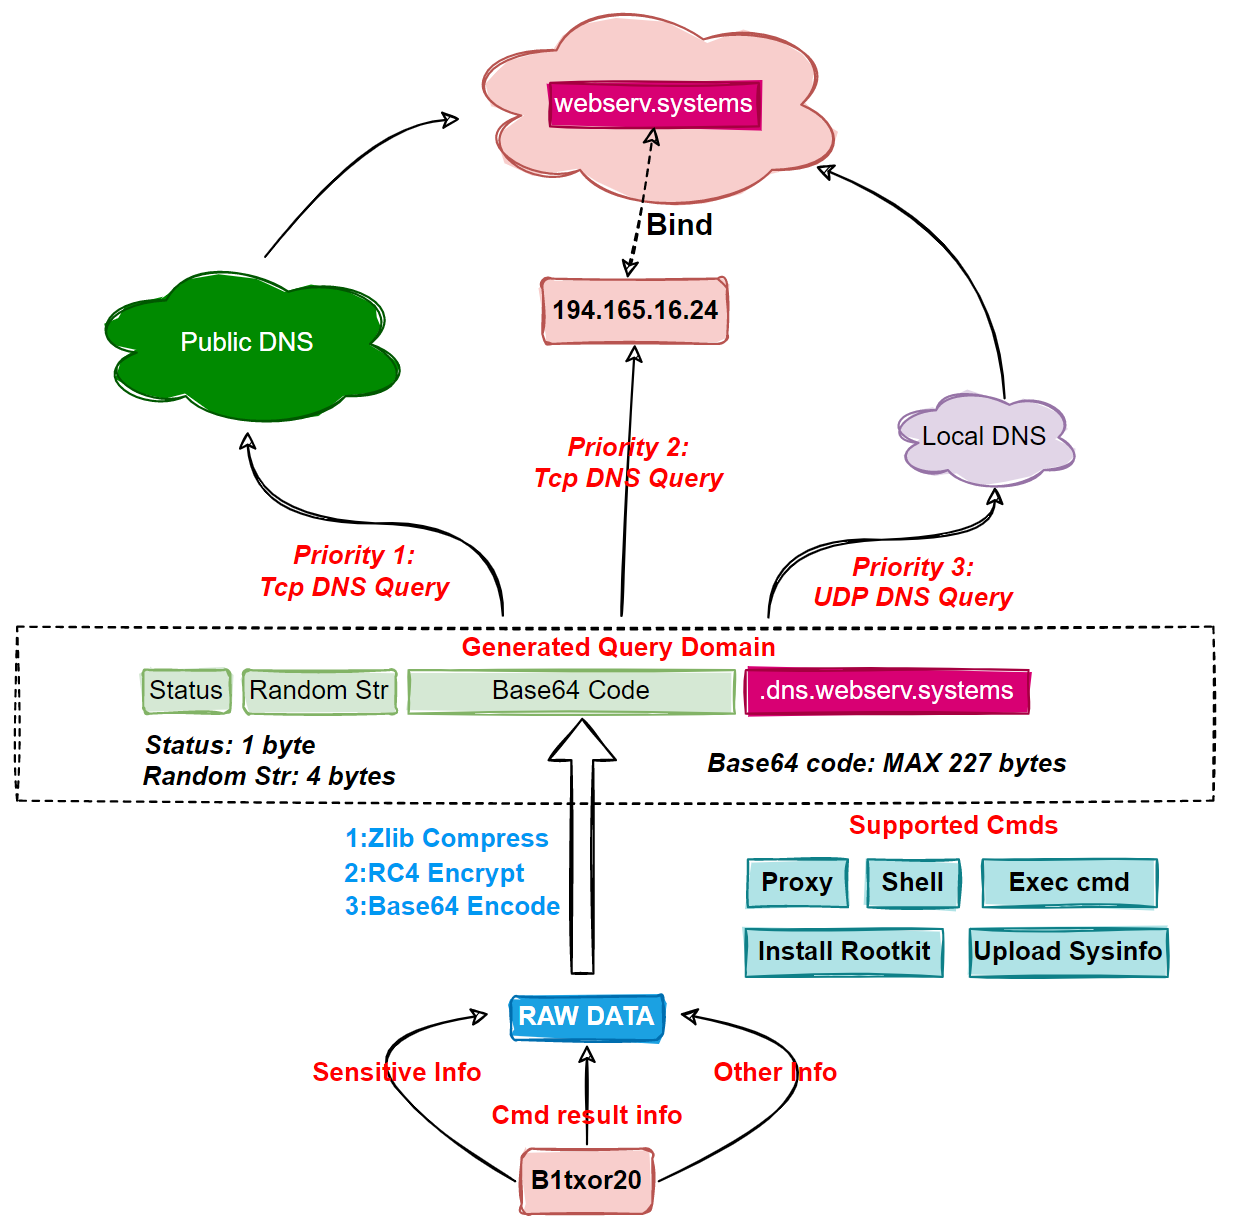
В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru