



Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Компания Cloudflare, специализирующаяся на борьбе с DDoS-атаками, объявила о дополнительных мерах поддержки клиентов из Восточной Европы. Кроме того, Cloudflare приняла решение не покидать полностью российский рынок, а только приостановить некоторые бизнес-процессы.

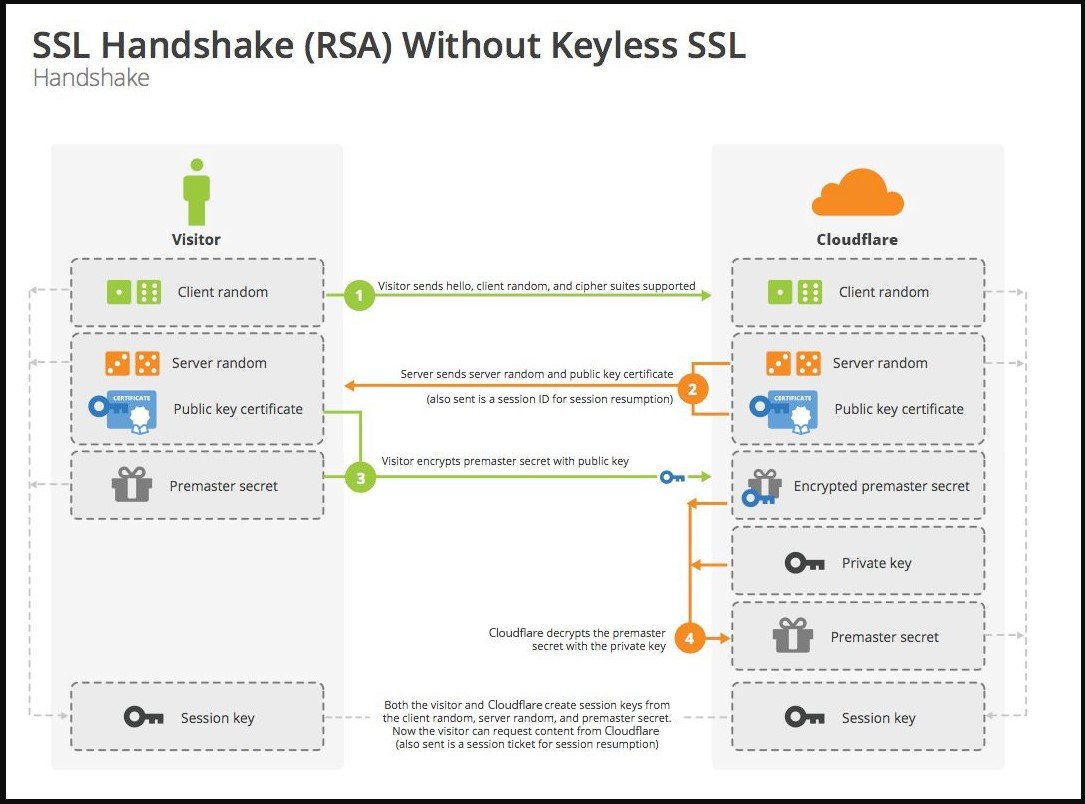
Чтобы защитить данные клиентов в это непростое время, компания отозвала все ключи шифрования из дата-центров, расположенных в Украине, России и Белоруссии. Дополнительно Cloudflare ввела в эксплуатацию технологию «Keyless SSL».

Эта технология позволяет организациям использовать поставщика облачных услуг для SSL/TLS-шифрования без необходимости выдавать им мастер-ключ. Закрытый ключ хендшейка в этом случае будет удалён с сервера вендора и заменён защищёнными «ключами сессии».


Ещё одна мера Cloudflare подразумевает специальную конфигурацию серверов в Украине, России и Белоруссии, согласно которой они будут полностью блокироваться при потере интернет-соединения или питания от сети.

«Все данные на диске шифруются с помощью ключей, которые не хранятся на сайте. Выведенные из строя машины не смогут загрузиться, пока не будет введён защищённый ключ», — объясняют представители Cloudflare.

Помимо этого, компания обещала уделить больше внимания защите украинских государственных и телекоммуникационных организаций от DDoS-атак. В настоящее время Cloudflare обслуживает более 60 компаний в этой стране.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru