



Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники, специализирующиеся на DDoS, начали использовать сетевые мидлбоксы (middlebox), преобразующие и фильтрующие трафик, для усиления свои кибератак. Подобные кампании зафиксировали специалисты Akamai.

Вопрос использования некорректно сконфигурированных сетевых устройств обсуждался ещё летом прошлого года экспертами Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

Как отмечали специалисты, проблема кроется в большом количестве мидлбоксов, с помощью которых злоумышленники могут добиться амплификации DDoS. Более того, у атакующих есть возможность задействовать файрволы, а также системы предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

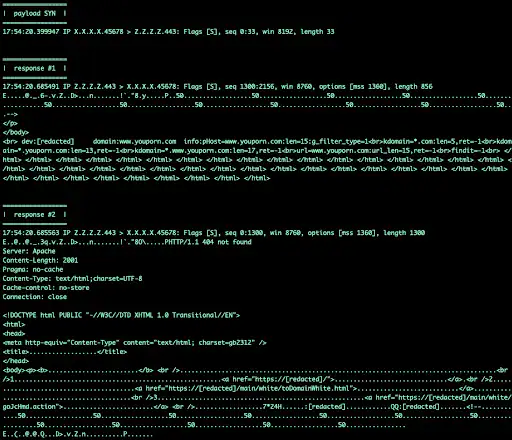
В отчёте Akamai специалисты указывают на использование специально подготовленных последовательностей TCP-пакетов, которые злоумышленники направляют мидлбоксам. Если заголовки HTTP-запросов содержат имя домена, сетевое устройство отвечает своими заголовками или целыми HTML-страницами.


Кроме того, атакующие подставляют IP предполагаемой жертвы, чтобы мидлбоксы направляли трафик именно на эти адреса. Такой метод позволяет добиться «существенного усиления» DDoS-атак, объяснили в Akamai.

Поскольку в Сети работают сотни тысяч уязвимых мидлбоксов, киберпреступникам больше не нужен доступ к большому числу скомпрометированных систем. Бороться с такими атаками достаточно легко, считают эксперты. Надо учитывать, что SYN-пакеты обычно используются для TCP-хендшейка, а не для передачи данных. Другими словами, любой пакет тяжелее 0 байтов должен вызвать подозрения и спровоцировать срабатывание защитных механизмов.

Напомним, что рекордно мощную на данный момент DDoS отразила Microsoft. По словам корпорации, эта атака доходила до 3,47 терабит в секунду (Tbps).

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru