



Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

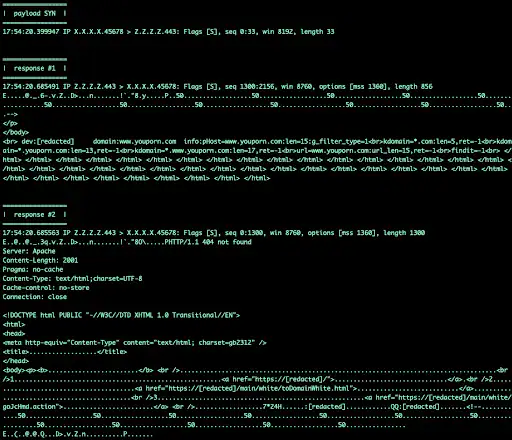
Киберпреступники, специализирующиеся на DDoS, начали использовать сетевые мидлбоксы (middlebox), преобразующие и фильтрующие трафик, для усиления свои кибератак. Подобные кампании зафиксировали специалисты Akamai.

Вопрос использования некорректно сконфигурированных сетевых устройств обсуждался ещё летом прошлого года экспертами Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

Как отмечали специалисты, проблема кроется в большом количестве мидлбоксов, с помощью которых злоумышленники могут добиться амплификации DDoS. Более того, у атакующих есть возможность задействовать файрволы, а также системы предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

В отчёте Akamai специалисты указывают на использование специально подготовленных последовательностей TCP-пакетов, которые злоумышленники направляют мидлбоксам. Если заголовки HTTP-запросов содержат имя домена, сетевое устройство отвечает своими заголовками или целыми HTML-страницами.


Кроме того, атакующие подставляют IP предполагаемой жертвы, чтобы мидлбоксы направляли трафик именно на эти адреса. Такой метод позволяет добиться «существенного усиления» DDoS-атак, объяснили в Akamai.

Поскольку в Сети работают сотни тысяч уязвимых мидлбоксов, киберпреступникам больше не нужен доступ к большому числу скомпрометированных систем. Бороться с такими атаками достаточно легко, считают эксперты. Надо учитывать, что SYN-пакеты обычно используются для TCP-хендшейка, а не для передачи данных. Другими словами, любой пакет тяжелее 0 байтов должен вызвать подозрения и спровоцировать срабатывание защитных механизмов.

Напомним, что рекордно мощную на данный момент DDoS отразила Microsoft. По словам корпорации, эта атака доходила до 3,47 терабит в секунду (Tbps).

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru