



Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники, специализирующиеся на DDoS, начали использовать сетевые мидлбоксы (middlebox), преобразующие и фильтрующие трафик, для усиления свои кибератак. Подобные кампании зафиксировали специалисты Akamai.

Вопрос использования некорректно сконфигурированных сетевых устройств обсуждался ещё летом прошлого года экспертами Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

Как отмечали специалисты, проблема кроется в большом количестве мидлбоксов, с помощью которых злоумышленники могут добиться амплификации DDoS. Более того, у атакующих есть возможность задействовать файрволы, а также системы предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

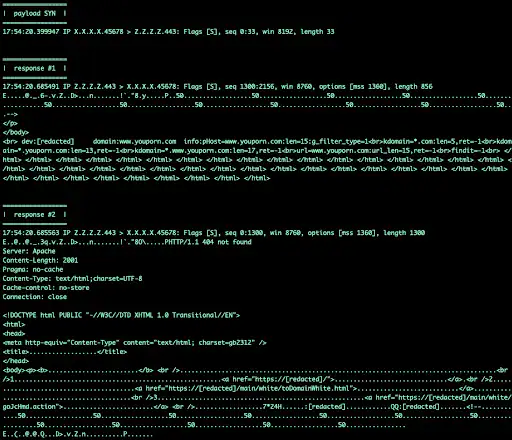
В отчёте Akamai специалисты указывают на использование специально подготовленных последовательностей TCP-пакетов, которые злоумышленники направляют мидлбоксам. Если заголовки HTTP-запросов содержат имя домена, сетевое устройство отвечает своими заголовками или целыми HTML-страницами.


Кроме того, атакующие подставляют IP предполагаемой жертвы, чтобы мидлбоксы направляли трафик именно на эти адреса. Такой метод позволяет добиться «существенного усиления» DDoS-атак, объяснили в Akamai.

Поскольку в Сети работают сотни тысяч уязвимых мидлбоксов, киберпреступникам больше не нужен доступ к большому числу скомпрометированных систем. Бороться с такими атаками достаточно легко, считают эксперты. Надо учитывать, что SYN-пакеты обычно используются для TCP-хендшейка, а не для передачи данных. Другими словами, любой пакет тяжелее 0 байтов должен вызвать подозрения и спровоцировать срабатывание защитных механизмов.

Напомним, что рекордно мощную на данный момент DDoS отразила Microsoft. По словам корпорации, эта атака доходила до 3,47 терабит в секунду (Tbps).

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru