



Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Некоммерческая организация Shadowserver Foundation начала проводить сканы интернета на предмет доступности сервисов, используемых в управлении промышленным производством. Активисты надеются, что их инициатива поможет операторам объектов критической инфраструктуры (КИИ) снизить риски в отношении кибератак и абьюзов.

Добровольный альянс ИБ-экспертов более 15 лет мониторит интернет, собирая данные об уязвимостях, интернет-угрозах и вредоносной активности. Бесплатные отчеты Shadowserver ежедневно получают более 6000 подписчиков, в том числе власти 173 стран и многие компании списка Fortune 500.

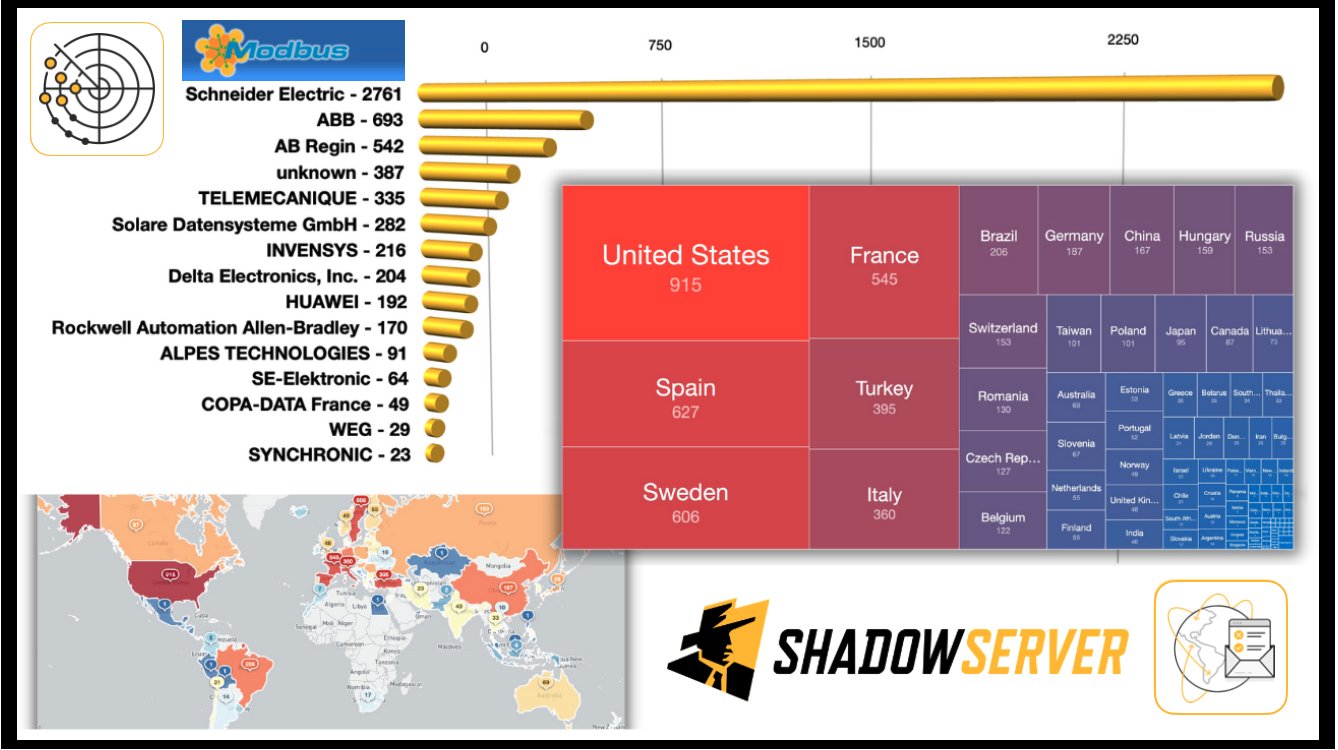
Последние годы наблюдается рост количества целевых атак на КИИ, и активисты решили расширить свои горизонты, добавив протоколы АСУ ТП и ОТ-сетей в перечень объектов, заслуживающих пристального внимания. Три дня назад в Twitter были опубликованы первые результаты поиска открытых TCP-портов 502 (Modbus).

За сутки исследователи нашли в Сети более 6300 устройств (уникальных IP-адресов); половина из них ассоциируются с продуктами Schneider Electric и ABB. Свыше 900 систем с доступной из интернета Modbus-службой находятся на территории США, много их также в Испании, Швеции и Франции.


В комментарии на своем сайте участники Shadowserver отметили, что интернет подобным устройствам вряд ли нужен, разве что только для исполнения роли ловушки-ханипота. Владельцам засветившихся IP и национальным CSIRT (Computer Security Incident Response Team, группа реагирования на инциденты, связанные с компьютерной безопасностью) рекомендуется как можно скорее заблокировать опасный доступ.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru