



Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Специалистам одного из университетов Южной Кореи удалось расшифровать файлы, пострадавшие от программы-вымогателя Hive. По словам экспертов, они обнаружили брешь в алгоритме шифрования.

Авторы Hive работают по модели «шифровальщик как услуга» и используют различные техники для проникновения в корпоративные сети, а также извлечения и шифрования данных.

«Мы смогли восстановить мастер-ключ, который используется для генерации ключа шифрования файлов. В процессе нам не потребовался закрытый ключ злоумышленников, поскольку мы выявили уязвимость в криптографическом алгоритме», — объясняют специалисты Кунминского университета, расположенного в Сеуле.

Стоящая за Hive кибергруппировка, атаки которой стартовали в июне 2021 года, использует для проникновения в сеть жертвы уязвимые RDP-серверы, скомпрометированные учётные данные от VPN, а также фишинговые письма с вредоносными вложениями.

Помимо этого, злоумышленники задействуют так называемую схему двойного вымогательства, в которой важные файлы не только шифруется, но и перед этим выгружаются на принадлежащий преступникам сервер. Впоследствии вымогатели угрожают опубликовать внутреннюю информацию, если компания не заплатит выкуп. Все данные группировка размещала на Tor-сайте “HiveLeaks”.

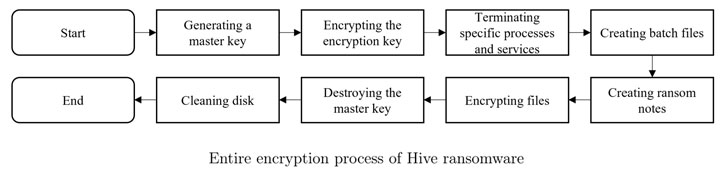
Криптографическая уязвимость, которую удалось обнаружить южнокорейским исследователям, затрагивает механизм генерации и хранения мастер-ключа. Особенность этого механизма заключается в том, что Hive шифрует только определённые части файла с помощью двух потоков ключа, извлекаемых из мастер-ключа.


«Для каждого процесса шифрования файлов нужны два потока ключа, получаемые из мастер-ключа. Они создаются при выборе двух случайных офсетов и извлечения 0x100000 и 0x400 байтов», — отмечают эксперты.

Оказалось, что подход Hive позволяет угадать поток ключей и восстановить мастер-ключ. Как отметили специалисты, им удалось получить более 95% ключей. Стало быть, степень успешности довольно высокая.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru