



Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Специалистам одного из университетов Южной Кореи удалось расшифровать файлы, пострадавшие от программы-вымогателя Hive. По словам экспертов, они обнаружили брешь в алгоритме шифрования.

Авторы Hive работают по модели «шифровальщик как услуга» и используют различные техники для проникновения в корпоративные сети, а также извлечения и шифрования данных.

«Мы смогли восстановить мастер-ключ, который используется для генерации ключа шифрования файлов. В процессе нам не потребовался закрытый ключ злоумышленников, поскольку мы выявили уязвимость в криптографическом алгоритме», — объясняют специалисты Кунминского университета, расположенного в Сеуле.

Стоящая за Hive кибергруппировка, атаки которой стартовали в июне 2021 года, использует для проникновения в сеть жертвы уязвимые RDP-серверы, скомпрометированные учётные данные от VPN, а также фишинговые письма с вредоносными вложениями.

Помимо этого, злоумышленники задействуют так называемую схему двойного вымогательства, в которой важные файлы не только шифруется, но и перед этим выгружаются на принадлежащий преступникам сервер. Впоследствии вымогатели угрожают опубликовать внутреннюю информацию, если компания не заплатит выкуп. Все данные группировка размещала на Tor-сайте “HiveLeaks”.

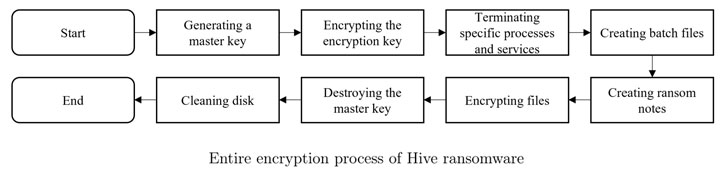
Криптографическая уязвимость, которую удалось обнаружить южнокорейским исследователям, затрагивает механизм генерации и хранения мастер-ключа. Особенность этого механизма заключается в том, что Hive шифрует только определённые части файла с помощью двух потоков ключа, извлекаемых из мастер-ключа.


«Для каждого процесса шифрования файлов нужны два потока ключа, получаемые из мастер-ключа. Они создаются при выборе двух случайных офсетов и извлечения 0x100000 и 0x400 байтов», — отмечают эксперты.

Оказалось, что подход Hive позволяет угадать поток ключей и восстановить мастер-ключ. Как отметили специалисты, им удалось получить более 95% ключей. Стало быть, степень успешности довольно высокая.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru