



Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Брешь в алгоритме шифрования позволила получить мастер-ключ Hive

Специалистам одного из университетов Южной Кореи удалось расшифровать файлы, пострадавшие от программы-вымогателя Hive. По словам экспертов, они обнаружили брешь в алгоритме шифрования.

Авторы Hive работают по модели «шифровальщик как услуга» и используют различные техники для проникновения в корпоративные сети, а также извлечения и шифрования данных.

«Мы смогли восстановить мастер-ключ, который используется для генерации ключа шифрования файлов. В процессе нам не потребовался закрытый ключ злоумышленников, поскольку мы выявили уязвимость в криптографическом алгоритме», — объясняют специалисты Кунминского университета, расположенного в Сеуле.

Стоящая за Hive кибергруппировка, атаки которой стартовали в июне 2021 года, использует для проникновения в сеть жертвы уязвимые RDP-серверы, скомпрометированные учётные данные от VPN, а также фишинговые письма с вредоносными вложениями.

Помимо этого, злоумышленники задействуют так называемую схему двойного вымогательства, в которой важные файлы не только шифруется, но и перед этим выгружаются на принадлежащий преступникам сервер. Впоследствии вымогатели угрожают опубликовать внутреннюю информацию, если компания не заплатит выкуп. Все данные группировка размещала на Tor-сайте “HiveLeaks”.

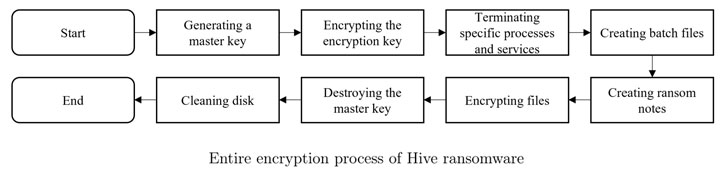
Криптографическая уязвимость, которую удалось обнаружить южнокорейским исследователям, затрагивает механизм генерации и хранения мастер-ключа. Особенность этого механизма заключается в том, что Hive шифрует только определённые части файла с помощью двух потоков ключа, извлекаемых из мастер-ключа.


«Для каждого процесса шифрования файлов нужны два потока ключа, получаемые из мастер-ключа. Они создаются при выборе двух случайных офсетов и извлечения 0x100000 и 0x400 байтов», — отмечают эксперты.

Оказалось, что подход Hive позволяет угадать поток ключей и восстановить мастер-ключ. Как отметили специалисты, им удалось получить более 95% ключей. Стало быть, степень успешности довольно высокая.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru