



Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Сайт Министерства обороны Украины и веб-ресурсы как минимум двух крупнейших банков страны оказались выведены из строя мощнейшей кибератакой. По словам представителей Минобороны, это был DDoS, затронувший также другие сайты военного сектора.

Согласно опубликованному в Twitter посту Минобороны Украины, ведомство зафиксировало «чрезмерное количество обращений в секунду». Также сообщается, что специалисты работают над восстановлением штатного функционирования всех затронутых ресурсов.

Несмотря на то что твит был опубликован более 12 часов назад сайт Министерства обороны до сих пор выдаёт ошибку 1020 — «отказано в доступе». Под масштабную кибератаку попали также ресурсы Приватбанка и Ощадбанка, из-за чего пострадали онлайн-транзакции и работа банкоматов по всей стране.

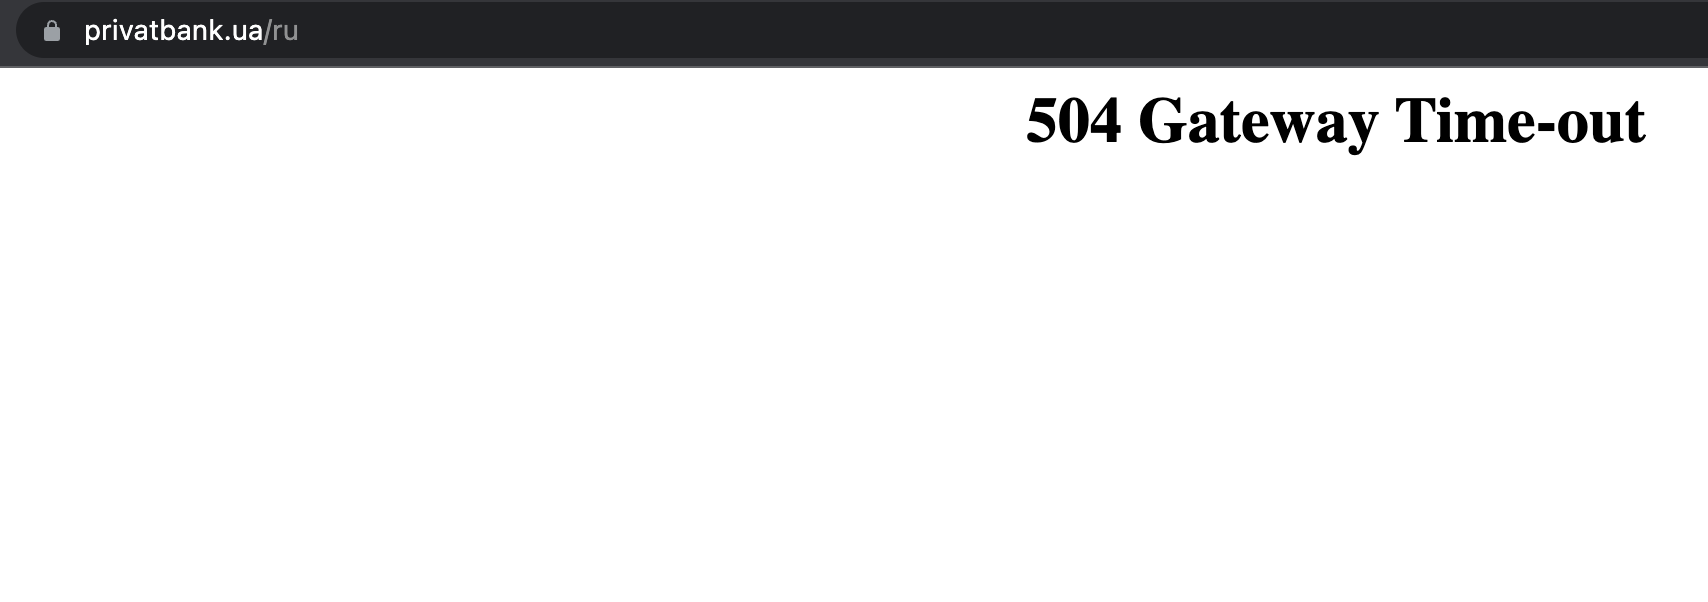
Ощадбанк, согласно сообщениям, уже вернулся в строй, а вот при попытке зайти на https://privatbank.ua/ru мы видим ошибку «504 Gateway Time-out».


Более того, как отметили на странице Facebook представители Приватбанка, киберпреступники также провели дефейс сайта, что может указывать на более серьёзные мотивы, чем просто DDoS.

Напомним, что в этом году Украина уже сталкивалась с кибератаками, которые якобы провели операторы группы Gamaredon. Microsoft чуть позже опубликовала отчёт, в котором описываются техники этой APT-группы.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru