



Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

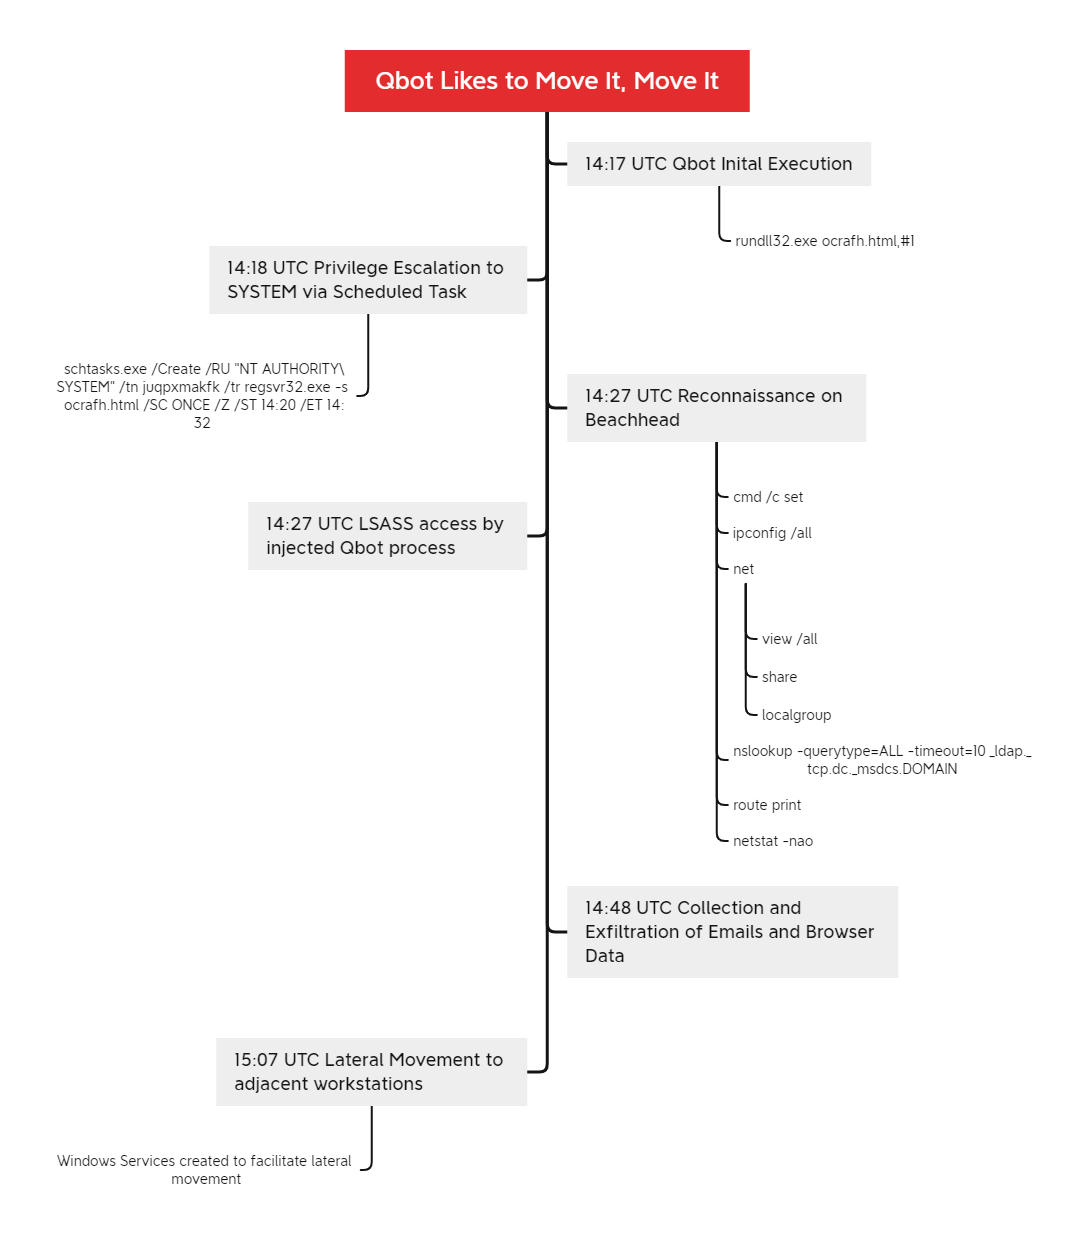
Аналитики с тревогой отмечают, что Qbot стал действовать шустрее. Разбор октябрьских и февральских атак зловреда показал, что ему требуется всего полчаса, чтобы украсть сохраненные пароли из браузеров и письма из Outlook. А примерно через 50 минут после запуска он разбегается по сети, копируя себя на обнаруженные Windows-машины.

Атаки с использованием Qbot, он же QakBot, Quakbot и Pinkslipbot, эксперты наблюдают уже более десяти лет. Этот вредонос умеет воровать данные, регистрировать клавиатурный ввод, открывать бэкдор, а также самостоятельно распространяться по сети и развертывать в ней других зловредов, в том числе шифровальщиков.

После запуска Qbot внедряет свой код в процесс msra.exe (удаленный помощник Windows) и с его помощью создает в системе запланированное задание на повышение привилегий до уровня SYSTEM. После этого он приступает к разведке, используя различные утилиты Microsoft, и параллельно пытается получить доступ к службе LSASS, чтобы добраться до учетных данных пользователей системы.

Как оказалось, обновленный вредонос тратит на все это не больше 10 минут. На кражу данных из браузеров и Outlook у него уходит 30 минут; эту информацию злоумышленники могут в дальнейшем использовать для дальнейшего распространения Qbot через почту.

Чтобы избежать обнаружения, непрошеный гость добавляет свою DLL в список исключений Microsoft Defender. Выжав из зараженной системы все, что можно, зловред начинает распространять свои копии на другие компьютеры в сети, удаленно создавая сервис для запуска (исчезает после перезагрузки системы).


Основной способ распространения Qbot — спам-письма с вредоносной ссылкой или Excel-вложением с вредоносным макросом. Во избежание подобных атак Microsoft давно по умолчанию отключила макросы в Office, а теперь собирается и вовсе убрать кнопки, активирующие эту функциональность.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru