



Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Кампания СМС-фишинга (смишинг), известная как Roaming Mantis, добралась до Европы. Исследователи из «Лаборатории Касперского» зафиксировали атаки на пользователей Android-смартфонов и iPhone на территории Германии и Франции.

Roaming Mantis известна своими техниками смишинга, направленного на кражу учётных данных и распространение вредоносных программ для мобильных устройств. Android-версия вредоноса, например, подсовывается жертвам в виде APK-файлов за пределами официального магазина Google Play Store.

Кампанию впервые зафиксировали в 2018 году, однако с тех пор операторы значительно усовершенствовали свой подход. В сентябре того года зловред Roaming Mantis добрался до iOS-устройств.

В последних атаках злоумышленники использовали вредоносную программу Wroba. Ссылки приходили жертвам в СМС-сообщениях и вели на легитимные сайты, которые фишеры уже успели взломать и внедрить на них собственные страницы.

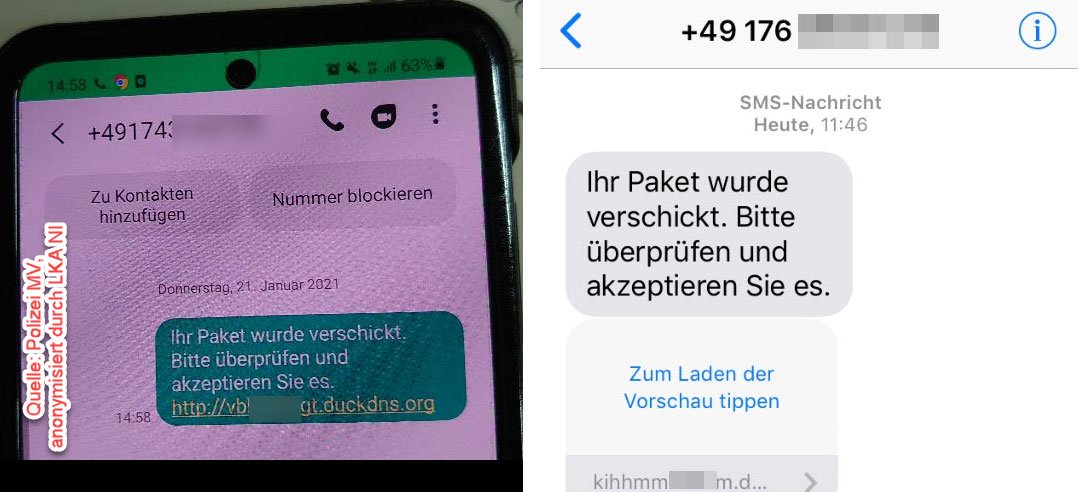
Wroba предназначен для кражи данных от банковских приложений, а также способен рассылать злонамеренные URL по списку контактов заражённого пользователя. Как правило, такие сообщения замаскированы под уведомления о доставке посылки:


Если по ссылке перейдёт пользователь iPhone, его перенаправят на фишинговую страницу, пытающуюся похитить учётные данные от аккаунта в системе Apple. Если же на удочку попался владелец Android-смартфона, его будут склонять к установке мобильного приложения под эту ОС. Само собой, этот софт — троян Wroba.

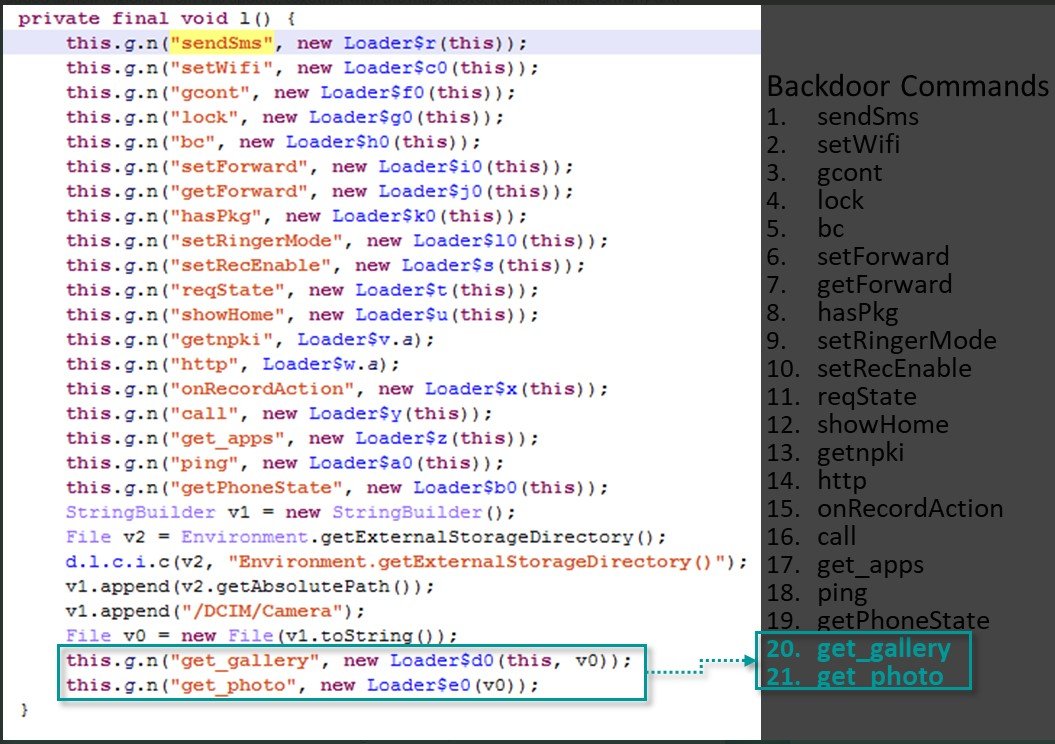
Последний может выполнять 21 команду, среди которых эксперты отметили некоторые нововведения. Например, «get_gallery» и «get_photo» ранее не встречались, они предназначены для кражи пользовательских фото и видео, а также для загрузки их на серверы атакующих.


Как отметили специалисты «Лаборатории Касперского» в отчёте, эти две новые команды злоумышленники используют для банковского мошенничества, кражи личности и т. п.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru