



Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Кампания СМС-фишинга (смишинг), известная как Roaming Mantis, добралась до Европы. Исследователи из «Лаборатории Касперского» зафиксировали атаки на пользователей Android-смартфонов и iPhone на территории Германии и Франции.

Roaming Mantis известна своими техниками смишинга, направленного на кражу учётных данных и распространение вредоносных программ для мобильных устройств. Android-версия вредоноса, например, подсовывается жертвам в виде APK-файлов за пределами официального магазина Google Play Store.

Кампанию впервые зафиксировали в 2018 году, однако с тех пор операторы значительно усовершенствовали свой подход. В сентябре того года зловред Roaming Mantis добрался до iOS-устройств.

В последних атаках злоумышленники использовали вредоносную программу Wroba. Ссылки приходили жертвам в СМС-сообщениях и вели на легитимные сайты, которые фишеры уже успели взломать и внедрить на них собственные страницы.

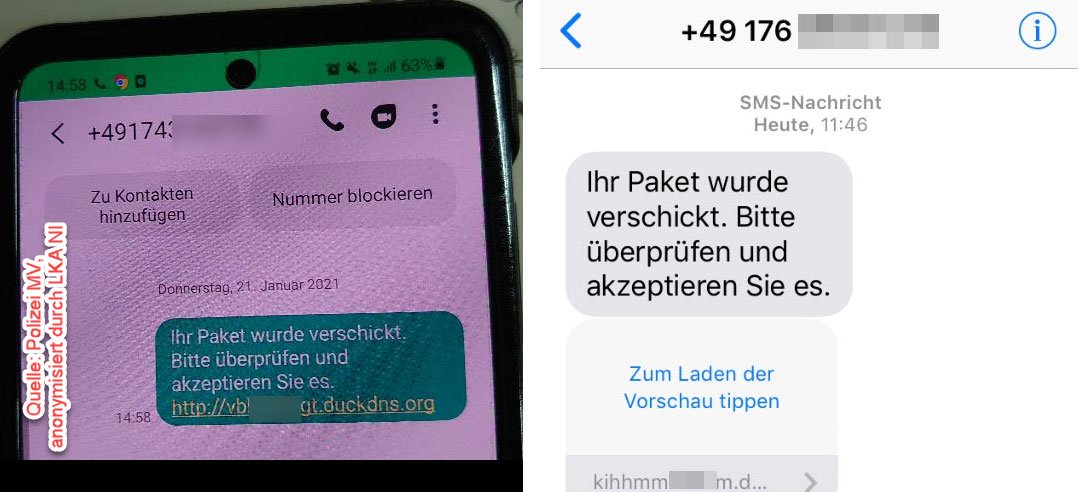
Wroba предназначен для кражи данных от банковских приложений, а также способен рассылать злонамеренные URL по списку контактов заражённого пользователя. Как правило, такие сообщения замаскированы под уведомления о доставке посылки:


Если по ссылке перейдёт пользователь iPhone, его перенаправят на фишинговую страницу, пытающуюся похитить учётные данные от аккаунта в системе Apple. Если же на удочку попался владелец Android-смартфона, его будут склонять к установке мобильного приложения под эту ОС. Само собой, этот софт — троян Wroba.

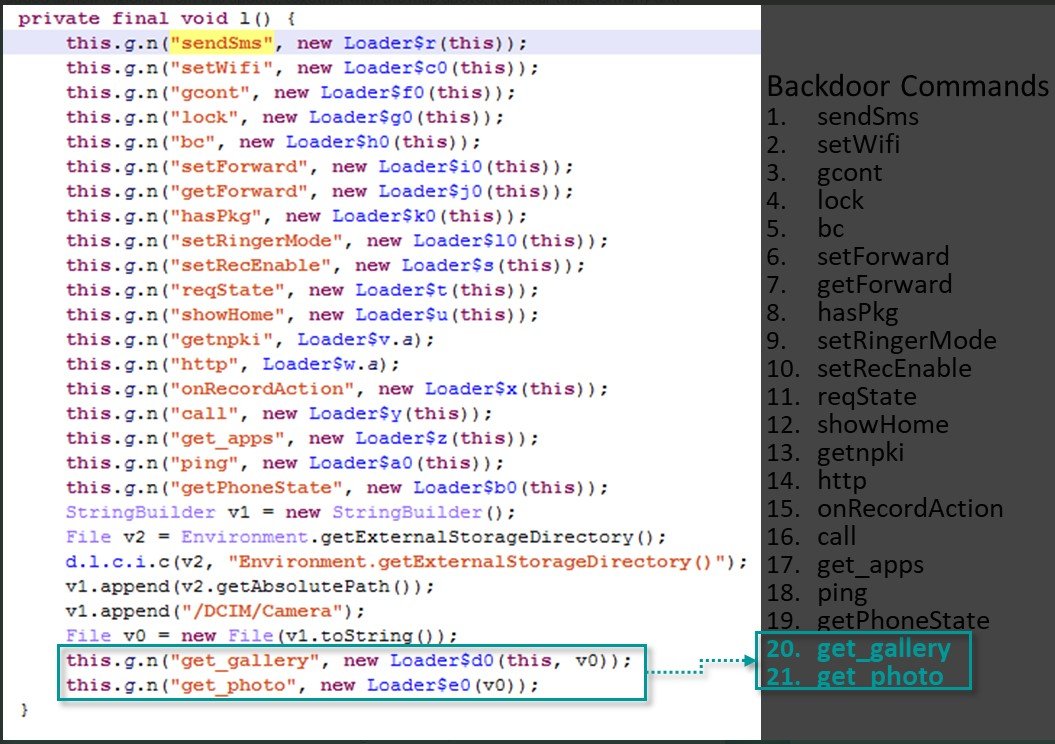
Последний может выполнять 21 команду, среди которых эксперты отметили некоторые нововведения. Например, «get_gallery» и «get_photo» ранее не встречались, они предназначены для кражи пользовательских фото и видео, а также для загрузки их на серверы атакующих.


Как отметили специалисты «Лаборатории Касперского» в отчёте, эти две новые команды злоумышленники используют для банковского мошенничества, кражи личности и т. п.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru