



Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Кампания СМС-фишинга (смишинг), известная как Roaming Mantis, добралась до Европы. Исследователи из «Лаборатории Касперского» зафиксировали атаки на пользователей Android-смартфонов и iPhone на территории Германии и Франции.

Roaming Mantis известна своими техниками смишинга, направленного на кражу учётных данных и распространение вредоносных программ для мобильных устройств. Android-версия вредоноса, например, подсовывается жертвам в виде APK-файлов за пределами официального магазина Google Play Store.

Кампанию впервые зафиксировали в 2018 году, однако с тех пор операторы значительно усовершенствовали свой подход. В сентябре того года зловред Roaming Mantis добрался до iOS-устройств.

В последних атаках злоумышленники использовали вредоносную программу Wroba. Ссылки приходили жертвам в СМС-сообщениях и вели на легитимные сайты, которые фишеры уже успели взломать и внедрить на них собственные страницы.

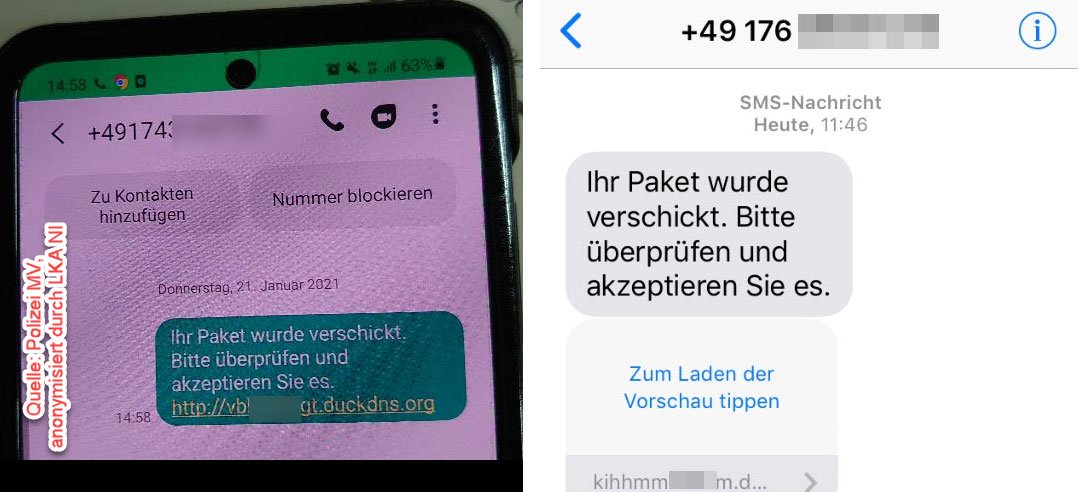
Wroba предназначен для кражи данных от банковских приложений, а также способен рассылать злонамеренные URL по списку контактов заражённого пользователя. Как правило, такие сообщения замаскированы под уведомления о доставке посылки:


Если по ссылке перейдёт пользователь iPhone, его перенаправят на фишинговую страницу, пытающуюся похитить учётные данные от аккаунта в системе Apple. Если же на удочку попался владелец Android-смартфона, его будут склонять к установке мобильного приложения под эту ОС. Само собой, этот софт — троян Wroba.

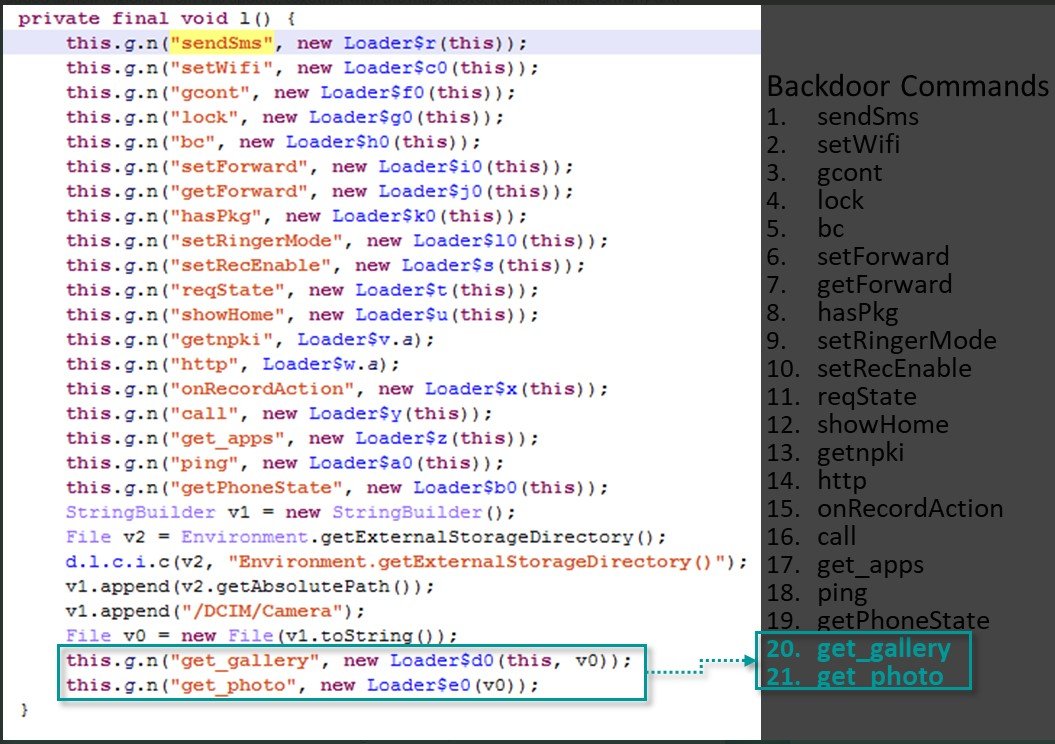
Последний может выполнять 21 команду, среди которых эксперты отметили некоторые нововведения. Например, «get_gallery» и «get_photo» ранее не встречались, они предназначены для кражи пользовательских фото и видео, а также для загрузки их на серверы атакующих.


Как отметили специалисты «Лаборатории Касперского» в отчёте, эти две новые команды злоумышленники используют для банковского мошенничества, кражи личности и т. п.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru