



Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

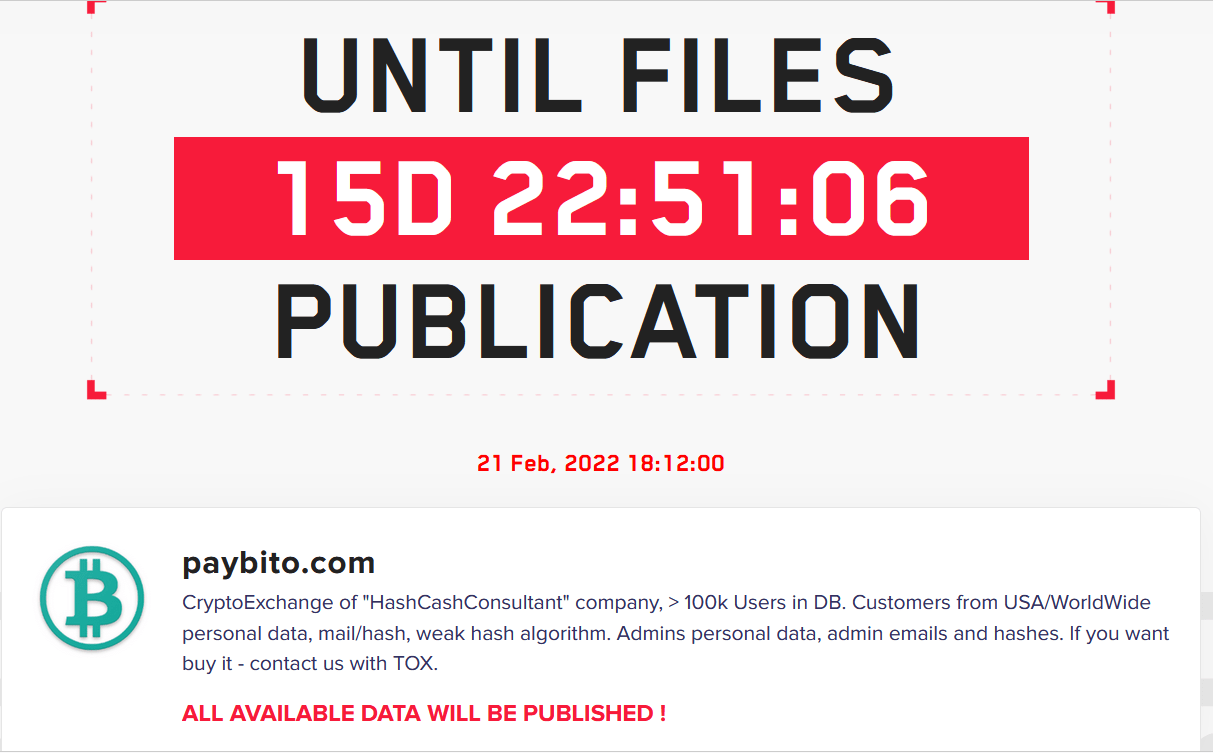
Криптовалютная биржа PayBito, работающая с Bitcoin Cash, Bitcoin, Ethereum, HCX, Litecoin, Ethereum Classic и управляемая компанией HashCash, стала жертвой кибератаки. Операторы программы-вымогателя LockBit уверяют, что это их рук дело.

Как отметили киберпреступники, в ходе кампании им удалось выкрасть данные клиентов PayBito. На сайте злоумышленников в сети Tor, где они обычно публикуют информацию о жертвах, появилось имя криптобиржи.

«Криптовалютная биржа компании "HashCashConsultant" > база данных 100 тысяч пользователей. ПДн клиентов по всему миру, администраторов, а также электронные письма и хеши. Если хотите приобрести всё это, свяжитесь с нами через TOX», — пишут операторы шифровальщика.


По словам злоумышленников, PayBito использовала слабые алгоритмы хеширования, что позволяет легко расшифровать пароли и имейлы затронутых пользователей. Кроме того, группировка извлекла персональные данные администраторов.

Если пострадавшая компания не заплатит выкуп до 21 февраля 2022 года, все перечисленные сведения будут опубликованы в Сети.

Напомним, что операторы LockBit проводят атаки с сентября 2019 года. Согласно недавнему отчёту Group-IB, Lockbit в 2021 году занял второе место среди наиболее агрессивных шифровальщиков (251 жертва). На первом месте оказался Conti (361 жертва).

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru